
ראיון עבודה מזויף הוביל לגניבת הענק מבינאנס
הבורסה חשפה כיצד האקרים חדרו למחשבי מהנדסים באמצעות נוזקות וראיון עבודה פיקטיבי, ניצלו כלי AI פנימי והצליחו להעביר 6.3 מיליארד דולרים מארנקים דיגיטליים


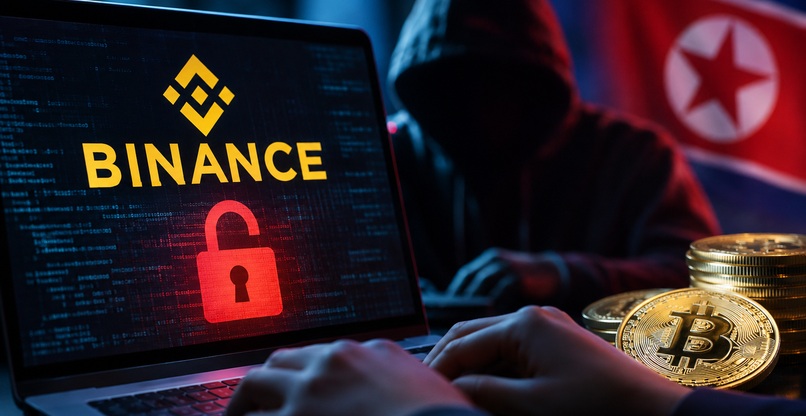
ראיון עבודה מזויף, תוכנה זדונית שהוסתרה בפרסומת במנוע חיפוש ושימוש בכלי בינה מלאכותית פנימי: אלה האמצעים שבאמצעותם הצליחו האקרים לחדור למערכות של בינאנס (Binance) ולגנוב מטבעות קריפטוגרפיים בשווי 6.3 מיליארד דולר. כך עולה מממצאי תחקיר ראשוני שפרסמה אתמול (ג') בורסת הקריפטו הגדולה בעולם, בעקבות מתקפת הענק שנחשפה בסוף השבוע.
לפי החברה, המתקפה החלה כבר ביוני השנה ונמשכה כמה חודשים, עד לגניבה שבוצעה ב-29 באוקטובר. במהלכה הצליחו התוקפים לפגוע במחשבים של שלושה מהנדסי תוכנה ולהשתמש בהרשאותיהם כדי להגיע למערכות האחראיות להעברת נכסים דיגיטליים.
שלב ראשון: תוכנה זדונית שהוסתרה בפרסומת
החדירה הראשונה התרחשה ביוני, כאשר מהנדס בצוות פיתוח הארנקים של בינאנס הוריד כלי תוכנה מהאינטרנט, מבלי לדעת שהתוקפים שינו אותו והחדירו אליו קוד זדוני. לדברי גורם המעורה בחקירה, הגרסה הנגועה קודמה באמצעות פרסומת במנוע חיפוש, כך שהופיעה מעל לגרסה המקורית בתוצאות החיפוש.
מערכות האבטחה של בינאנס זיהו בהמשך את האירוע, והחברה החליפה את מחשבו של העובד ושינתה את פרטי הגישה הרלוונטיים. אלא שבשלב הזה כבר הצליחו התוקפים לאסוף מידע על תפקידו ועל עובדים נוספים בצוות שאחראי לתשתיות הארנקים הדיגיטליים.
שלב שני: ראיון עבודה בחברה שלא קיימת
בספטמבר פנו התוקפים למהנדס תוכנה נוסף בבינאנס והציגו בפניו הזדמנות עבודה בחברה אחרת. העובד עבר תהליך גיוס שנראה אמין, ובמסגרתו אף השתתף בפגישה מקוונת עם מי שהוצג כמנכ"ל החברה, שהתבררה בדיעבד כחברה פיקטיבית.
במהלך התהליך התבקש המהנדס להוריד למחשבו מאגר קוד כחלק ממשימת מיון מקצועית. המאגר הכיל קוד זדוני, שאפשר לתוקפים להשתלט על המחשב ולהתקדם משם למערכות נוספות בבינאנס.
השיטה הזאת מוכרת לחוקרי אבטחת מידע, במיוחד בהקשר של מתקפות המיוחסות לצפון קוריאה. כפי שדווח באנשים ומחשבים בעקבות הגניבה, קבוצות תקיפה הפועלות בחסות המשטר הצפון קוריאני מתמקדות בבורסות קריפטו ומשתמשות בשיטות מתוחכמות של הנדסה חברתית.
ניצלו כלי AI פנימי והגיעו למחשבי מהנדסי הארנקים
ב-20 באוקטובר ניצלו ההאקרים את המחשב שנפרץ באמצעות ראיון העבודה המזויף, לצד כלי בינה מלאכותית פנימי של בינאנס, כדי להשיג שליטה במחשבים של שני מהנדסים נוספים מצוות הארנקים. בשלב הזה כבר היו בידיהם גישה למערכות רגישות ומידע על ההרשאות ששימשו את העובדים.
תשעה ימים לאחר מכן השתמשו התוקפים במחשבו של אחד המהנדסים ובפרטי גישה שנגנבו מעמיתו כדי להפעיל סקריפט זדוני. הפעולה אפשרה להם להתחיל להעביר נכסים מארנקים דיגיטליים של הבורסה לכתובות שבשליטתם.
בתוך ארבע דקות: מאות מיליוני מטבעות הועברו
המתקפה הגיעה לשיאה ב-29 באוקטובר. בתוך ארבע דקות בלבד העבירו ההאקרים 233.46 מיליון מטבעות XRP מחמישה ארנקים מקוונים של בינאנס לכתובת שהייתה בשליטתם, ובהמשך המשיכו להעביר נכסים דיגיטליים נוספים, לרבות ביטקוין.
בינאנס קיבלה התראה פנימית על ההעברות החריגות והחלה לפעול לעצירתן. החברה השעתה משיכות, הקפיאה נכסים שנפגעו והחלה להסיר הרשאות בלתי מורשות, אך ההשעיה לבדה לא הספיקה כדי לעצור את כל ההעברות.
לפי ממצאי החקירה, התוקפים השתמשו ב-50 פעולות חתימה על עסקאות כדי לנצל את ההרשאות שהשיגו. בינאנס נאלצה לפתח הליכי ביטול הרשאות חדשים במהלך האירוע, והדבר האט את התגובה שלה למתקפה. ההעברה הבלתי מורשית האחרונה בוצעה בשעה 23:56 לפי שעון גריניץ', כמעט ארבע שעות לאחר תחילת הגניבה. בסך הכול הצליחה החברה להקפיא נכסים בשווי של כ-2.85 מיליארד דולר.
צפון קוריאה מכחישה, בינאנס מבטיחה לפצות את הלקוחות
הבולשת הפדרלית האמריקנית, FBI, ייחסה את המתקפה לקבוצת האקרים הפועלת בחסות צפון קוריאה. בפיונגיאנג דחו את ההאשמות והכחישו מעורבות בגניבה. לדברי מייקל ברנהרט, חוקר בחברת אבטחת הסייבר DTEX, ראיונות עבודה מזויפים הם שיטה מוכרת של האקרים המנסים לחדור לארגונים באמצעות עובדיהם. בינאנס עצמה מסרה כי במהלך 2026 זיהתה ומנעה 57 ניסיונות תקיפה שנחשדו כקשורים לגורמים צפון קוריאניים.
הבורסה התנצלה בפני המשתמשים והודיעה כי תפצה את כל הלקוחות שכספיהם נגנבו. החברה מסרה כי בעקבות האירוע תגביר את ההשקעה במערכות זיהוי מבוססות בינה מלאכותית, תפעל להקמת קרן מחקר בתחום האבטחה ותקדם שיתופי פעולה עם חברות AI מובילות.
הפרטים החדשים פורסמו לאחר שבינאנס חידשה את פעילותה והמשתמשים משכו ממנה כחמישה מיליארד דולר, במסגרת ההתאוששות מהמתקפה. אף שהחברה הצליחה לבלום חלק מהנזק ולהשיב נכסים ללקוחותיה, האירוע מדגים כיצד מתקפה המתחילה במחשב של עובד בודד עלולה להתפתח לגניבה בהיקף חסר תקדים.
ידיעות מובילות

וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"

סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה

600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי

תגובות
(0)