
סוכני AI נכנסים לפלטפורמות הדאטה, מי מפקח עליהם?
פלטפורמות הדאטה נבנו לעובדים וליישומים עסקיים. עכשיו הן נדרשות להתמודד עם סוכנים שמבצעים רצף פעולות עצמאי, ולכן הרשאות, ניטור ועלויות חייבים להיבחן מחדש




במשך שנים ארגונים בנו מחסני נתונים, פלטפורמות דאטה וסביבות אנליטיקה עבור עובדים ויישומים עסקיים. גם כשהטכנולוגיה השתנתה, ההנחות הבסיסיות נשארו דומות: הרשאות, ביצועים וארכיטקטורה תוכננו סביב מי שנכנס למערכת ומה שהוא אמור לעשות בה. כניסתם של סוכני AI לפעילות הארגונית משנה את ההנחה הזאת, משום שהסוכן אינו מסתפק בקבלת תשובה אלא יכול לתכנן רצף של צעדים, להריץ שאילתות, לעבור בין מקורות מידע ולהפעיל כלים נוספים מול המערכות.
אפשר לראות את ההבדל בשאלה עסקית פשוטה, למשל מדוע הרווחיות ירדה בחודש מסוים. עובד יעבור בין דוחות, יבדוק הכנסות והוצאות, ישווה נתוני לקוחות ויבחן את עלויות הענן, ורק אחר כך יחבר את הממצאים. סוכן AI יכול לפרק את אותה שאלה לשלבי בדיקה ולבחור את הצעד הבא לפי התוצאה שקיבל בכל שלב. כשארגון עובר מסוכן אחד לעשרות או למאות סוכנים שפועלים לאורך היום, חלקם כחלק מתהליכים עסקיים וחלקם מפעילים סוכנים נוספים, גם אופי העומס משתנה. מספר המשתמשים כבר אינו מדד מספיק, והארגון צריך להבין כמה שאילתות ופעולות נוצרות, איזה כוח מחשוב הן דורשות ומהי העלות של הפעלתן.
ספקיות הענן כבר מתכוננות לעולם הזה
הכיוון הזה כבר ניכר אצל ספקיות הענן הגדולות. Google Cloud משלבת סוכני דאטה וכלי אנליטיקה שיחתית בעבודה עם BigQuery; AWS מציעה באמצעות Amazon Bedrock AgentCore תשתיות להרצת סוכנים ולניהול זהויות; ו־מיקרוסופט מחברת בין Fabric Data Agents, Microsoft Foundry ו־Entra Agent ID. שמות המוצרים עוד ישתנו והיכולות ימשיכו להתפתח, אבל הכיוון המשותף חשוב יותר מהתחרות ביניהן: שלושתן מתכוננות לעולם שבו מערכות דאטה אינן משרתות רק אנשים ויישומים, אלא גם סוכנים שפועלים מולן באופן עצמאי.
קריאה בלבד כבר לא מספיקה
העצמאות הזאת מחייבת לחשוב אחרת על הרשאות. הרשאת קריאה בלבד יכולה למנוע מסוכן לערוך נתונים, אבל היא אינה מגבילה בהכרח את היקף המידע שהוא יכול לראות, לעבד או להעביר הלאה. לכן כל סוכן זקוק לזהות נפרדת, להרשאות שמתאימות למשימה שלו וליכולת לתעד מי הפעיל אותו, בשם מי הוא פעל ומה בדיוק עשה. שכבת הבקרה צריכה לשבת בין הסוכן למערכות הדאטה, לבדוק כל בקשת גישה לפי זהות ומשימה ולשמור יומן ביקורת שמאפשר לייחס לסוכן את השאילתות שהריץ, את קריאות ה־API ואת השימוש שעשה בשירותי הדאטה.
גם מדידת העלות צריכה להשתנות. ספירת טוקנים לבדה אינה מספרת כמה משאבי עיבוד נצרכו מאחורי הקלעים, ולכן ארגונים יצטרכו לעקוב גם אחר עומסי העבודה והשימוש בשירותי הדאטה. לצד הניטור נדרשים גם גבולות ברורים, כללי Guardrails שמוגדרים מראש ונקודות שבהן הסוכן נעצר ומבקש אישור אנושי. החדשות הטובות הן שאין הכרח לבנות מחדש את פלטפורמת הדאטה כולה: אפשר להוסיף את שכבת הבקרה לארכיטקטורה הקיימת ולחזק אותה ככל שהשימוש בסוכנים מתרחב.
גישה לנתונים אינה מבטיחה הבנה שלהם
גם סוכן שמקבל גישה מבוקרת לנתונים עדיין זקוק להקשר. מחלקת הכספים ומחלקת המכירות, למשל, עשויות להשתמש בהגדרות שונות לאותה שורת הכנסה, ולעיתים כלל לא ברור איזו טבלה היא המקור המוסמך. איכות נתונים, מטא־דאטה מעודכן ושכבה סמנטית שמסבירה את המשמעות העסקית הם מה שמאפשר לסוכן לפרש נכון את המידע ולא רק לקרוא אותו. בסופו של דבר, סוכני AI הופכים את פלטפורמת הדאטה מסביבה שמשרתת עובדים ויישומים לסביבה שבה עבודה מתבצעת גם מאחורי הקלעים, והמבחן האמיתי של הארגון הוא לשמור על אמון בתשובות בלי לאבד שליטה על הגישה, הפעולות והעלות.
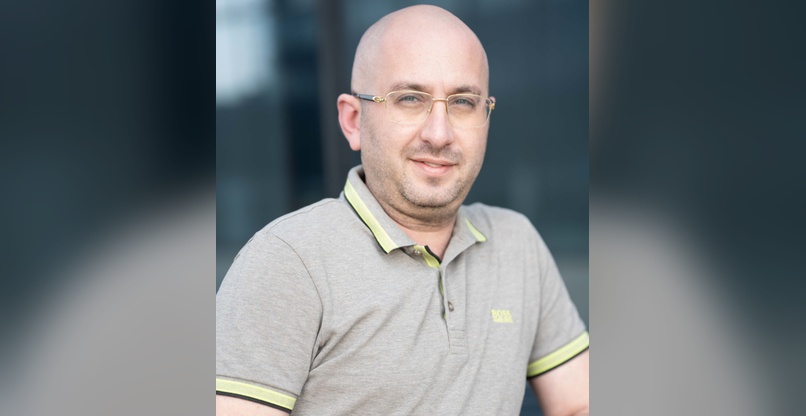
הכותב הוא דוד לוריא, מנכ"ל וארכיטקט דאטה בחברת CommIT Data by Valinor.
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
תגובות
(0)