סייבר
דיווח: התולעת סטוקסנט פותחה בשיתוף פעולה ישראלי-אמריקני
סטוקסנט פותחה כחלק מתוכנית מסווגת שכונתה "המשחקים האולימפיים" - דיווח הניו-יורק טיימס, בהתבסס על מחקר בנושא, שיראה אור השבוע ● על פי הנטען, יחידה 8200 של צה"ל הייתה שותפה מלאה בתוכנית, עקב המומחיות הטכנולוגית של היחידה והעובדה שיש לישראל מודיעין איכותי על הפעילות במתקן האיראני להעשרת האורניום בנתנאז
IDC: הוצאות האבטחה של ארגוני SMB יוכפלו עד 2015 ויעמדו על יותר מ-5.6 מיליארד דולרים
לפי הדו"ח של חברת המחקר, ההוצאות של ארגונים קטנים ובינוניים על אבטחת מידע צפויות לעמוד על 10%-12% - נתון כפול מנתון הצמיחה השנתי של ענף ה-SMB העולמי בכללו ● צ'ארלס קולודגי, סגן נשיא IDC לתחום מוצרי אבטחת מידע: "לארגוני SMB יש צורכי מיחשוב הולכים וגדלים, רק שהתקציבים שלהם אינם זהים לאלה של ארגוני האנטרפרייז. הם מבינים את האיומים הטמונים בפשע הקיברנטי, ומודעים לעובדה שהם מהווים יעד לפושעים אלה"
אורן ברט, מטריקס: "המענה ל-Flame – הפרדה בין חלקים מאובטחים במחשב לחלקים פתוחים לאינטרנט"
"Flame הוכיחה שוב שההתקפה המודרנית איננה על התשתית והיא לא מאובחנת בחתימה התנהגותית, אלא מחפשת את הדרך אל המידע הארגוני כדי לשאוב אותו החוצה", אמר ברט, מנהל תחום אבטחת מידע בחטיבת מוצרי התוכנה של מטריקס ● לדבריו, "במלחמה כמו במלחמה: ככל שנשים יותר הגנות - כך ירבו וישתכללו ההתקפות"

וירגונט הטמיעה מערכות אבטחת מידע ברמת השרון בפרויקט בהיקף 300,000 שקלים
מטרת הפרויקט היתה להתנתק ממערך הגלישה והסינון של החברה לאוטומציה ולעבור לעבודה מול ספק אינטרנט ● במסגרת הפרויקט הוטמע פתרון סינון אתרים של וובסנס, שני פיירוולים של צ'ק-פוינט ומערכת NAC של פורטנוקס ● דויד מנשה, סמנכ"ל תקשורת ותיקשוב בעיריית רמת השרון: "העירייה רואה חשיבות עליונה בהגנה על המשאבים והמידע העירוני"
יהונתן גד, אינוקום: "Flame עושה לעולם הריגול, מה שסטוקסנט עשתה לעולם התשתיות הפיזיות"
"הדבר החשוב כעת, יותר מאשר להתחקות אחר מקורותיו של האיום הנוכחי, הוא להבין שכלי אבטחת מידע היקפיים ומבוססי-חתימות והיוריסטיקה, איבדו את היכולת והלגיטימיות להגן על הנכסים החשובים בארגון", קבע גד – מנכ"ל משותף באינוקום מקבוצת אמן ● לדבריו, "העובדה ש-Flame התחמק מזיהוי במשך זמן כה רב ממערכות אבטחת המידע המסורתיות, מעידה שהאיום שונה ומתוחכם בהרבה" ● שי קידר, מנכ"ל VSECURE: "רוגלת ה-Flame בוערת וממשיכה לבעור ולהראות לנו שהתקפות סייבר הן כבר מזמן לא מדע בדיוני"
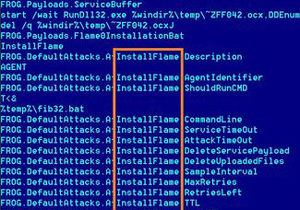
איגוד הטלקום הבינלאומי יפרסם אזהרה חמורה מפני Flame
"זו ההתראה החמורה ביותר שפרסמנו אי פעם", אמר מרקו אוביזו, מתאם אבטחה מקוונת באיגוד ● לדבריו, בהתראה מצוין שייעודו של הווירוס הוא לשמש כלי ריגול רב עוצמה ושניתן להשתמש בו גם כדי לתקוף תשתיות קריטיות ● עם זאת, מומחי אבטחה טוענים שבאיגוד ובקספרסקי מפריזים בתיאור התפוצה של Flame
שמוליק אנג'ל, סימנטק ישראל: "Flame היא איום דיסקרטי, ממוקד ומתוחכם ביותר"
"האיום כוון בעיקר לתקוף מערכות הממוקמות במזרח התיכון, ותוכנת לבצע מגוון של דברים כלפי מכונות ומחשבים", אמר מנכ"ל סימנטק ישראל ● על פי צוות התגובה של סימנטק, ניתן לזהות בתבנית הקוד כי תולעת ה-Flame לא נוסחה על ידי אותם אנשים שניסחו את סטוקסנט ודוקו ● הם ציינו, כי למרות שיתכן שהרוגלה הוזמנה מאותו גורם, הביצוע נעשה על ידי קבוצת כותבי קוד אחרת לגמרי
בן בן-אדרת, GRSee: "הרוגלה Flame שונה מהותית מהווירוסים שהכרנו עד כה"
"ביכולתה של Flame להאזין למי שנמצא במרחק שמיעה מהתקן השמע של המחשב, לצלם את האנשים בקרבת מקום באמצעות מצלמת הרשת, להקליט תנועות מקשים ולהמשיך את המעקב במחשבים אחרים המצויים בקרבת מקום ושנחשפו לה גם כן", מסביר בן-אדרת - בעלים משותף של חברת הייעוץ ● לדבריו, "כך ניתן לעקוב אחר אדם מסוים לאורך המסלול אותו הוא עובר, באמצעות הפעלת המחשבים הנקרים בדרכו ואיסוף המידע הנחוץ"
ידיעות מובילות

וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל

סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?

600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי

"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
נטאפ תכריז על יכולות מיצוי חדשות למידע בכל מקום אחסון ל-Agentic AI