סייבר
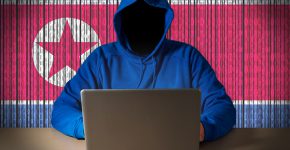
שוב: האקרים צפון קוריאנים תקפו חוקרי אבטחת מידע
האקרים מצפון קוריאה, שכבר תקפו בינואר השנה חוקרי אבטחה, חזרו במתקפה חדשה. ההאקרים עשו זאת באמצעות חשבונות מזויפים של טוויטר ולינקדאין.

זוהתה גרסה חדשה של הנוזקה Mirai, שתוקפת נתבים ומתגים
לפי חוקרי UNIT 42, יחידת המחקר של פאלו אלטו, התוקפים ניצלו לא פחות משמונה פגמים בציוד תקשורת פופולרי כדי לנסות להשתלט מרחוק על המכשירים

שנת הקורונה: זינוק של יותר מ-50% בהיקף אירועי הסייבר בישראל
מערך הסייבר קיבל ב-2020 יותר מ-14 אלף דיווחים, שמעל מחצית מהם התבררו כאירועי סייבר ● ראש המערך, יגאל אונא: "טיפלנו באירועים שעלולים היו לפגוע במאות ארגונים ומנענו התפשטות מגיפת סייבר" ● אילו סוגי מתקפות הם החביבים ביותר על ההאקרים?

מרלין ונצ'רס תשקיע 50 מיליון דולר בסטארט-אפים ישראליים בתחום הסייבר
הקרן הקימה בישראל את מרלין TLV, שתשקיע כ-50 מיליון דולר בסטארט-אפים ישראליים שנמצאים בשלבי גיוס A ו-B ● השקעה ראשונה בגובה 1.5 מיליון דולר בחברת הסייבר הישראלית סיולו

פרטים אישיים של 533 מיליון משתמשי פייסבוק מ-106 מדינות דלפו לרשת
הנתונים פורסמו על ידי פורום האקרים, ולדברי חוקרי אבטחה עלולים לשמש פושעי סייבר לצורך התחזות או פריצה

דו"ח: האקרים איראנים תקפו חוקרים בכירים במכוני מחקר רפואי בישראל ובארה"ב
דו"ח שפורסם על ידי חברת אבטחת הסייבר Proofpoint מציין, כי קבוצת ההאקרים, הפועלת בחסות משמרות המהפכה האירניים, הפעילה קמפיין פישנינג נגד 25 חוקרים בכירים מומחים בתחומי הגנטיקה, הנוירולוגיה והאונקולוגיה הן בארה"ב והן בישראל

התגלתה נוזקת Android בעלת טווח ריגול רחב ביותר
חוקרי חברת האבטחה זימפריום גילו נוזקת אנדרואיד חדשה ומתקדמת, שיכולה לגנוב כמעט כל מידע שמצוי במכשירים הנגועים בה ושולחת אותו לשרתי התוקפים ● החיסרון שלה: חייבים להוריד אותה מחנות צד שלישי

הרשות להגנת הפרטיות ממליצה לארגונים ולגופים ציבוריים לצמצם מידע עודף
במסמך שפרסמה, מתריעה הרשות על הסיכונים לפרטיות הציבור כתוצאה מאיסוף, שמירה ושימוש במידע אישי עודף ומדגישה בפני ארגונים וגופים ציבוריים את הוראות הדין בנושא, כמו גם את החשיבות והתועלת בצמצומו במטרה להקטין את הסיכונים לפרטיות הציבור ואף להימנע מהפרת התקנות ומחשיפה לתביעות
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
היעד לשנים הבאות: מאומת הסטארט-אפ לאומת ה-R&D
השקעת אינפורמטיקה באזור שירות ייעודי – הבעת אמון בשוק בישראל
שמעון חקון מונה לסמנכ"ל מערכות המידע של כתר