
צפון קוריאה גנבה מעל 400 מיליון דולר בשיחות וידאו מזויפות
ההאקרים הציגו לקורבנות סרטונים מוקלטים של מכרים שלהם, ושכנעו אותם להתקין נוזקה בתואנת תקלה טכנית ● ה-FBI השתלט על התשתית ותפס יותר מ-900 סרטונים


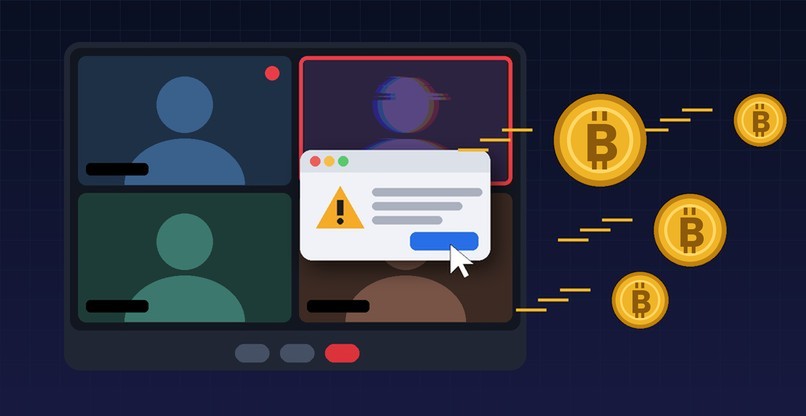
האקרים מצפון קוריאה גנבו בקריפטו יותר מ-400 מיליון דולר ב-18 החודשים האחרונים, באמצעות סרטונים של אנשים שצולמו בחשאי ושימשו לתקיפת אנשי הקשר שלהם. כך מסרו בסוף השבוע ה-FBI ומשרד המשפטים האמריקני, שהודיע כי השתלט על התשתית מבוססת הענן ששימשה את המתקפות.
את המבצע, שה-FBI מכנה FaceStealer, הוא מגדיר כתוכנית הנדסה חברתית. הקורבנות פותו להשתתף בפגישות וידאו מזויפות, בין השאר בדפים שהתחזו לזום ולמיקרוסופט טימז, והנוזקה גנבה מהם גם את פרטי ההתחברות לשירותי השיחות.
כך עבדה ההונאה
ההאקרים פיתו את המטרות בהזמנות לפגישות וידאו, שנשלחו מחשבונות טלגרם, לינקדאין, סלאק ודיסקורד שנגנבו מקורבנות קודמים. ברגע שמישהו הצטרף לפגישה, ההאקרים הציגו סרטון מוקלט מראש של קורבן או קורבנות קודמים, אנשים שהקורבן הנוכחי מכיר, כדי לרכוש את אמונו. לפי משרד המשפטים, הם השתמשו גם בדיפ-פייק של דמויות מוכרות בעולם הקריפטו.
במהלך הפגישה, ההאקרים טענו לתקלה טכנית, למשל שלא שומעים את הקורבן, וסיפקו קישור לתיקון. ה"תיקון" התקין בסתר נוזקה על מחשב הקורבן, וכך גנבו ההאקרים את המטבעות הקריפטוגרפיים שלו. במקביל, הם ניגשו לרשימות אנשי הקשר שלו, לרשתות החברתיות ולאפליקציות התקשורת, כדי לפגוע באנשי הקשר האישיים והמקצועיים שלו ולהרחיב את מעגל הקורבנות.
במקרים מסוימים, הגניבה בוצעה חודשים ואף יותר משנה אחרי הפריצה הראשונית. ה-FBI תפס במסגרת החקירה יותר מ-900 סרטוני מצלמת רשת של קורבנות FaceStealer, שצולמו בזמן שהמתינו להתחלת הפגישה.
המטרה: גם שרשרת האספקה בקוד פתוח
קמפיין ההנדסה החברתית כוון לבעלי מטבעות קריפטוגרפיים, לעובדי תעשיית הקריפטו וה-Web3 ולמפתחים ומתחזקים של תוכנות קוד פתוח. "FaceStealer היא תוכנית הנדסה חברתית יעילה ביותר, שמסוגלת להונות אפילו את משתמש המחשב המנוסה ביותר טכנית ובעל מודעות האבטחה הגבוהה ביותר", אמר פטריק גרנדי, העומד בראש משרד ה-FBI בלוס אנג'לס. לפי ה-FBI, מטרת התוכנית אינה רק גניבת קריפטו, אלא גם ניצול שרשרת האספקה של תוכנות קוד פתוח.
חברת האבטחה ארקטיק וולף זיהתה 677 מטרות של הקמפיין ב-58 מדינות, ולדבריה יותר מ-80% מהן הם מייסדים ומנהלים בכירים. ה-FBI מייחס את המבצע לקבוצה צפון קוריאנית המוכרת בכמה שמות, בהם Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff ו-Stardust Chollima, שכולם מתייחסים לאותו אשכול פעילות.
"נשתמש בכל כלי העומד לרשותנו"
"ממשלת צפון קוריאה מממנת את המשטר הסורר שלה ואת תוכנית הנשק הבלתי חוקית שלה באמצעות גניבת מטבעות קריפטו", אמר סקוט פרוקטור, המשנה הראשי לעוזר התובע הכללי לענייני ביטחון לאומי. "ארה"ב תילחם במאמצי המשטר המושחת הזה להרוויח מפשעי סייבר. נשתמש בכל כלי העומד לרשותנו כדי לתפוס ולהחזיר את הכספים שצפון קוריאה השיגה שלא כדין". ברוח דומה אמר ברט לת'רמן, מנהל המבצעים באגף הסייבר של ה-FBI, כי "המשטר הצפון קוריאני מסתמך על הכנסות מגניבת מטבעות קריפטוגרפיים בהיקפי ענק כדי לממן את תוכנית הנשק הבלתי חוקית שלו, והוא גנב מיליארדי דולרים בשנים האחרונות".
FaceStealer אינו קשור לפריצה לבורסת הקריפטו בינאנס, שממנה נגנבו 6.3 מיליארד דולר בסוף אוקטובר. את הפריצה ההיא מייחס ה-FBI לקבוצה צפון קוריאנית אחרת, ובאותה הודעה מסר משרד המשפטים כי קיבל אישור בית משפט לתפוס או להקפיא יותר מ-1.2 מיליארד דולר מהכספים שנגנבו בה.
ה-FBI ממליץ להצטרף לפגישות רק דרך האפליקציות הרשמיות ובאמצעות קוד הזמנה, לאמת בערוץ נפרד כל הזמנה לא צפויה ולהשאיר את המצלמה כבויה כשאין בה צורך. בנוסף, הוא ממליץ לא להריץ סקריפטים או התקנות שמוצעים כ"תיקון" לתקלה טכנית במהלך שיחה.
ידיעות מובילות
כשגשר קורס יש מהנדס – כשה-AI יוצאת משליטה, מי האחראי?
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
נטאפ תכריז על יכולות מיצוי חדשות למידע בכל מקום אחסון ל-Agentic AI
רשות האכיפה והגבייה הוציאה לפועל פרויקטי AI


תגובות
(0)