סייבר

נתגלתה פרצה חדשה שמאפשרת לעקוף את הסיסמה במערכות iOS
זאת, יומיים בלבד לאחר שאפל שחררה תיקון לפרצה קודמת שאפשרה לעקוף את הסיסמה של מכשירי iPhone ומחשבי iPad ● העקיפה בשיטה החדשה הודגמה בסרטון שפורסם ביו-טיוב, כאשר המשתמש הצליח לעקוף את נעילת המסך בעזרת סיכה בלבד, שמאפשרת לו להוציא את כרטיס ה-SIM לאחר נעילה של המסך והפעלה של הפיקוד הקולי

מחקר: יישומי אחסון בענן משאירים עקבות במכשירים הסלולריים
תחת הכותרת "שימוש בסמארטפונים כהרשאה לעדויות ראייתיות הכלולות בשירותי אחסון בענן", מתארים החוקרים את כמות הנתונים הנותרת בטלפונים סלולריים ● הקבצים אמנם בלתי נראים, אך יכולת השחזור מאפשרת שימושים משפטיים וראייתיים במקרה הצורך ● על פי החוקרים, "בתסריטים מסוימים, השחזור מאפשר גישה לנתונים נוספים שאוחסנו בענן על ידי אותו בעל חשבון"

נאט"ו פרסמה מדריך הוראות למלחמה בסייבר שקובע שהאקרים אזרחים הם מטרה לגיטימית לתקיפה
במדריך נכתב שאזרחים ש-"השתתפו באופן ישיר במעשי איבה, באופן דומה ללוחמים אזרחיים, שהשתמשו בנשק קונבנציונלי בסכסוך לגיטימי" הם מטרה לגיטימית למתקפות קונבנציונאליות ● עם זאת, הוא מציין ש-"אסור למתקפות קיברנטיות להיות ממוקדות על בתי חולים, סכרים ותחנות כוח גרעיניות - גם כאשר מדובר במטרות צבאיות

מסמכים מסווגים שנחשפו: הסוכנות האמריקנית לביטחון לאומי קיבלה אישור למתקפת סייבר כבר ב-1997
על פי המסמכים, "ב-3 במרץ 1997, מזכיר ההגנה האציל לסוכנות את הסמכות לפתח טכניקות למתקפות רשתות מחשב" ● המשימה הפכה אותה ל-"תלת ממדית": מתקפות הסייבר היו שדה פעילות נוסף לצד יצירת ופענוח הצפנות, וכן האזנה לתשדורות ולאותות ● המסמכים שופעים מילים "מכובסות": "סוכנות בכירה" היא הישות שמבצעת את המתקפות ו-"יכולת" היא הדרך של הממשל לומר "נשק"

האקר ישראלי, עובד אבנת, מצא פירצת אבטחה שניה בפייסבוק בתוך חודש
לאחר שאנשי האבטחה של הרשת החברתית תיקנו את הפירצה, איתר ההאקר הישראלי פירצה בקוד התיקון ● הפירצה החדשה תוקנה לפני שלושה ימים ● "ההשתלטות על חשבון הפייסבוק לא מחייבת אותי לדעת מהי הסיסמה של בעל החשבון וגם עוקפת את מנגנון האישור הדו-שלבי, הכולל שליחת SMS עם קוד אימות", הסביר ההאקר, ניר גולדשלגר

ארגון עיתונאים ללא גבולות חשף חברות שעורכות עסקים עם משטרים רודניים וכינה אותן "אויבות האינטרנט"
Gamma Group הבריטית, Trovicor הגרמנית, HackingTeam האיטלקית, Amesys הצרפתית ו-Blue Coat האמריקנית, בחרו על פי הארגון "להיות שכירי חרב דיגיטליים", ולמכור את טכנולוגיות המעקב והצנזורה שלהן למשטרים רודניים ● בראש רשימת הממשלות שמצנזרות את הרשת ועוקבות באופן הנרחב ביותר אחר אזרחיהן: סוריה, סין, איראן, בחריין ו-וייטנאם

אמיר גרובייס, ווטרפול: "דרושה מערכת ניהול שתרכז את כלל האירועים ותספק תמונת מצב קיברנטית-לאומית"
"המטרה המרכזית בבניית פרויקט DRP ושו"ב לאומי, היא תיאום איכותי בין ארגונים שונים, לטובת קבלת החלטות איכותית בשעת חירום", אמר גרובייס - מנהל מכירות אסיה וישראל בחברת אבטחת המידע, ברב-שיח לקראת כנס DRP לאומי ● לדבריו, "יש פער וחוסר יחס ברמת ההשקעה בהגנה קיברנטית בין הזרועות האזרחיים לאלה הביטחוניים"

סער רוזנברג, Med-1: "מחצית מהארגונים מבצעים הצרחה בין אתר הייצור הראשי ובין אתר ה-DRP"
"התלות של המגזר הארגוני במערכות המידע, מחייבת את הנהלות הארגונים להיערך מראש לשעת חירום, או לנקודות כשל מקומיות, אשר יכולות להביא להפסקת הפעילות העסקית של הארגון", אמר רוזנברג - מנהל השיווק של Med-1, ברב-שיח לקראת כנס DRP לאומי ● לדבריו, "על מנת לאפשר המשכיות עסקית, נדרש לארח את מערכי המיחשוב הארגוניים, כדי להבטיח את התנאים לרציפות תפקודית בכל מצב או תרחיש"
ידיעות מובילות

וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל

סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?

600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי

"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
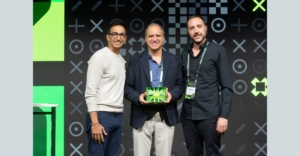
הבורסה לניירות ערך בתל אביב זכתה בפרס הבינלאומי להשפעה עסקית