
מודלי AI המופעלים על שרתים מקומיים – מקטינים את הסיכון
שילוב מודלי בינה מלאכותית במערכות תפעוליות מציב אתגרי אבטחה ייחודיים ● שרתים מקומיים מעניקים שליטה מוגברת, אך דורשים ארכיטקטורה חסינה להגנה מלאה




בינה מלאכותית הופכת לרכיב מעשי גם במערכות משובצות מחשב (embedded systems), החל מחיזוי תקלות מכניות, ועד בקרה על תפעול מנועים וטורבינות וראייה ממוחשבת במערכות תעשייתיות (ICS). כאשר מפתחים של מערכות בקרה משלבים מודלים של בינה מלאכותית במערכות תפעוליות (OT), הם עומדים בפני אתגרי אבטחה שחורגים מעבר להקפדה על תפקוד של מודל AI. כאן עולות שאלות: מי שולט בתפקוד של המודל, לאילו נתונים במערכת המודל יכול לגשת, ובאיזו מידה תוקף יכול לפגוע בתפקוד המערכת?
היתרון בגישה זו נובע משילוב של מודל AI עם ארכיטקטורה חסינה ומאובטחת יותר בפני גישה של גורם לא מורשה, אתחול מאובטח (secure boot) ותהליך עדכונים מוקפד מאוד. עבור מפתחי מערכות משובצות מדובר בקביעה איזו התקנה של מודל AI מספקת את רמת השליטה המתאימה ליישום
מודלי בינה מלאכותית שמותקנים על שרתים מקומיים (On-prem servers) עשויים לסייע בהפחתת סיכונים אלו, על ידי הגבלת הגישה של מודל ה-AI לאזורים מוגדרים במערכת OT. גישה זו מסייעת לשדרוג הבקרה על המודל, אך לא הופכת את המערכת למאובטחת לחלוטין. מודל AI שפועל במערכת סגורה עלול להיות פגיע למניפולציות באמצעות החדרת קוד זדוני, שיבוש הקושחה (Firmware), שימוש בממשקים לא מאובטחים ושימוש לא מורשה בפרטי הזדהות.
היתרון בגישה זו נובע משילוב של מודל AI עם ארכיטקטורה חסינה ומאובטחת יותר בפני גישה של גורם לא מורשה, אתחול מאובטח (secure boot) ותהליך עדכונים מוקפד מאוד. עבור מפתחי מערכות משובצות מדובר בקביעה איזו התקנה של מודל AI מספקת את רמת השליטה המתאימה ליישום.
מקרה מבחן – מדוע בחירת התשתית חשובה
נבחן אירוע מציאותי שבו מערכת ראייה משובצת מזהה פגם בקו ייצור. מודל AI עשוי לסווג תמונות באופן מקומי על גבי מעבד משובץ, לשלוח את התוצאה לעובד מקצועי לבחינה מעמיקה ולהפעיל מנגנון דחייה במידה ונדרש. השגנו כאן תהליך אמין יותר מעבר לשאלה שקשורה לאמינות והאיכות של מודל AI שמותקן במערכת.
אתחול מאובטח של המערכת (Secure boot) נדרש ליצירת תהליך אמין שכולל את קוד ההפעלה לקושחה של תוכנת היישום. האימות שנכלל בתהליך צריך למנוע קבלה של קוד קושחה פגום או קוד לתפעול מודל AI שלא נבחן כראוי. בסביבת הייצור יש להגביל את הממשק לתוכנות (debug code), בעוד שבקרות גישה למערכת התפעולית צריכות להגביל אילו רכיבי תוכנה יכולים לבצע פעולות בעלות הרשאות מיוחדות.
נניח שמערכת הבקרה מבצעת אבחון רעידות של הטורבינה וגם מודדת את הטמפרטורה כדי לזהות מצבים חריגים (anomaly condition). במקרה כזה, שידור הנתונים מהחיישנים לענן עשוי להגדיל את דרישות רוחב הפס ולחשוף מידע אודות תקלה במערכת הטורבינה לגורם עוין.
אחת הסיבות העיקריות לשימוש בבינה מלאכותית המותקנת על שרת מקומי היא שהתהליך יתבצע בסמוך לאזור התפעולי, במקום לשדר את הנתונים התפעוליים לשרתים בענן. מבנה מערכת כזה יכול להפחית את התלות ברשת התקשורת לענן, להגביל את חשיפת הנתונים לפגיעות ולשפר את זמן התגובה.
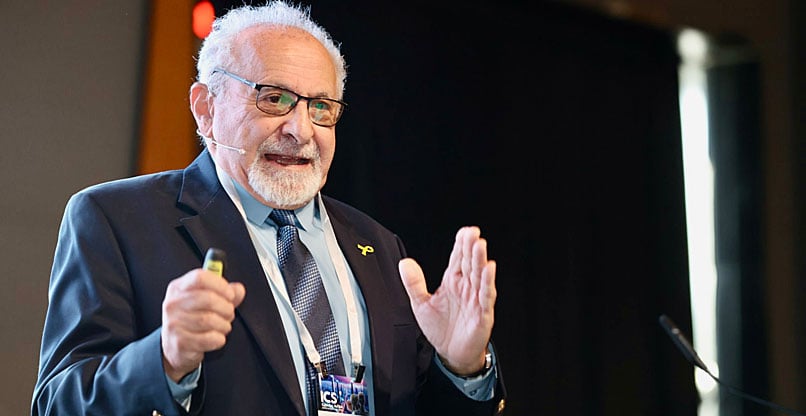
כותב המאמר הוא יועץ ומרצה בתחום אבטחת סייבר למערכות תפעוליות, מרצה על שילוב פתרונות בינה מלאכותית ויו"ר הכנס השנתי בישראל המאורגן על ידי חברת אנשים ומחשבים – ICSCYBERSEC&AI 2027. הכנס ה-11 ייערך בלאגו ראשל"צ ב-6 בינואר 2027
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
תגובות
(0)