
"במערכות OT המטרה הראשונה היא אבטחת הבטיחות והרציפות התפקודית"
כך אומר דניאל ארנרייך, יועץ לאבטחת סייבר לעולמות ה-OT, בראיון לפודקאסט אנשים ומחשבים ● מהם סיכוני הסייבר בתשתיות ● כיצד משפיעה הבינה המלאכותית ● מה יהיה בכנס ICSCYBERSEC


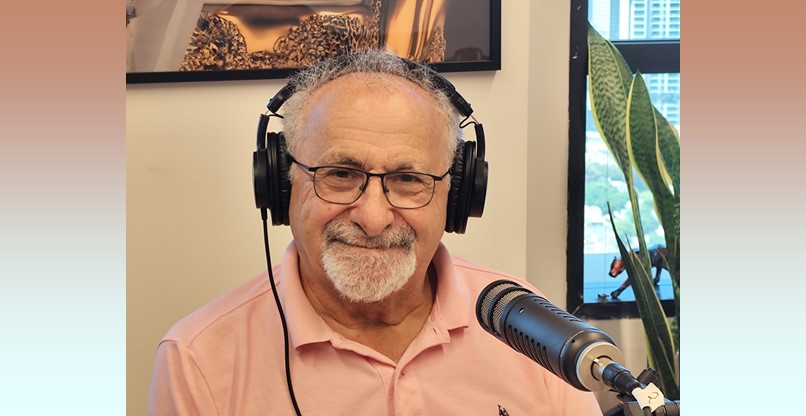
בפרק זה של 'פודקאסט אנשים ומחשבים' עסקנו באחד התחומים המורכבים והקריטיים בעולם הסייבר – אבטחת מערכות בקרה תעשייתיות (ICS) וטכנולוגיות תפעוליות (OT).
לשיחה בנושא זה, הגיע לאולפן דניאל ארנרייך, מומחה ויועץ לאבטחה ולסייבר בעולמות ה-OT ולשילובם עם מערכות מידע (IT). ארנרייך משמש גם יו"ר ועדת התוכן של ועידת ICSCYBERSEC של אנשים ומחשבים.
ארנרייך, יליד סלובקיה שעלה לישראל ב-1965, שירת בצה"ל בתחום האלקטרוניקה. לאחר שחרורו למד במחזור השלישי של לימודי הנדסת חשמל ומחשבים באוניברסיטת בן-גוריון. ב-1991 הצטרף לתחום מערכות הבקרה התעשייתיות במוטורולה (Motorola), ובהמשך עסק באבטחת סייבר עבור תחנות כוח של חברת סימנס (Siemens).
כיום, הוא פועל כעצמאי ומתמקד בהכשרת אנשי מקצוע בנושאי סיכוני סייבר ואבטחת סייבר למערכות בקרה תעשייתיות במגוון מגזרים – בהם מים, חשמל, כימיקלים, זיקוק, תקשורת, ערים חכמות ובתי חולים. באחרונה הוא עוסק גם בתפעול מאובטח של מערכות אוטונומיות – AI פיזי.
דניאל, מהן ההגדרות של ICS ו-OT ומהם אתגרי האבטחה הייחודיים שלהם?
"התחום התחיל במערכות SCADA – מערכות בקרה מרחוק – ובהמשך התפתח ל-ICS, כלומר מערכות בקרה תעשייתיות. כיום מקובל להשתמש במונח OT – טכנולוגיות תפעוליות – כדי להבדיל אותו מעולם ה-IT. הסיבה לכך היא שיש הבדל מהותי בין שני התחומים. אבטחת IT מתמקדת בעיקר בסודיות, בשלמות ובזמינות של המידע. לעומת זאת, מערכות OT מתמקדות בבטיחות, באמינות תפקודית וברציפות תפקודית של מערכות בתעשייה ובייצור.
הבטיחות התפעולית היא החשובה ביותר, כדי למנוע פגיעה באנשים או בציוד. חשוב להדגיש כי אי אפשר להבטיח בטיחות ללא הגנת סייבר, ובנוסף, אי אפשר להבטיח הגנת סייבר ללא הגנה פיזית והגנה היקפית – גדרות, דלתות, מצלמות ואמצעי אבטחה נוספים".
מהם מסלולי התקיפה האפשריים במערכות האלה?
"יש כמה מסלולים. אחד מהם נוצר על ידי חשיפה רשלנית לרשת האינטרנט, כפי שקרה ביולי האחרון בארצות הברית, כאשר זוהתה חדירה למספר מערכות OT של מערכות מים במדינת מינסוטה. אני אפילו לא ממהר לקרוא לזה מתקפת סייבר, ואסביר למאזינים למה: בעולם של הגנה על מערכות תעשייתיות, אנחנו מכירים את המושגים של הגנה פיזית והגנה היקפית. ניקח לדוגמה מפעל גדול לייצור, או תשתית לאומית, כמו מים או חשמל. במקרה של מינסוטה, ובמקרים נוספים בארצות הברית, הבנתי מיד שמשהו כאן לא מסתדר. התברר שמדובר במערכות שהיו חשופות לאינטרנט – דבר שלא אמור להתאפשר במערכות OT.
יש כיום כלי סריקה פשוטים מאוד, שאפשר להפעיל אפילו מהמחשב הביתי, כדי לאתר מערכות תפעוליות חשופות לאינטרנט. להערכתי, מה שקרה שם נבע בין היתר מכך שתאגידי מים רצו לחסוך כסף ואפשרו לחברות תחזוקה להתחבר למערכות המים ולבצע תחזוקה ובדיקות מרחוק. בעולם מערכות הבקרה התעשייתיות לא אמורה להיות 'חיה' כזאת. אני לא מתבייש לומר, כפי שציינתי, שזו הייתה רשלנות בניהול ההגנה על המערכות. האם לקרוא לזה מתקפת סייבר ולייחס אותה לאיראנים? אני נותן 'כבוד' למושג תקיפת סייבר. מבחינתי, תקיפת סייבר על מערכות OT היא אירוע בסדר גודל של מה שנעשה ב-סטוקסנט (Stuxnet) – מתקפה שנועדה לפגוע בצנטריפוגות באמצעות חדירה ישירה למערכות הבקרה".
"העובדים הם קו ההגנה הראשון"
מהם אמצעי ההגנה המומלצים על מתקנים ומערכות תעשייתיות?
"כפי שציינתי, בראש ובראשונה צריך להגן פיזית על המתקנים. בנוסף יש צורך ליישם קישור מאובטח בין הרשתות IT ו-OT והכל צריך להיות מגובה במדיניות האבטחה באופן ברור וברמת הנהלות הארגונים. יש לנו קושי מסוים להסביר את המושג 'סייבר' לאנשים שמגיעים מעולם ה-IT, משום שסייבר בעולמות ה-OT שונה במידה רבה.
אנחנו תמיד אומרים לאותו מנהל: 'התפקיד שלך הוא להגן על הבטיחות ועל הרציפות התפקודית', ואלה שני דברים שמאוד ברורים למנהלים. בטיחות פירושה, קודם כל, שאף אדם לא ייפגע, ורציפות תפקודית פירושה שהמכונה והמערכות התפעוליות ימשיכו לעבוד. בהיבט של הגנה, ארגונים חייבים לבצע סקרי חולשות ופגיעות באופן תקופתי, לפחות פעם בשנה. ולא פחות חשוב – חייבים להקצות משאבים כדי לבצע הדרכות לעובדים.
חשוב מאוד להדגיש: אסור להטיל את האחריות על אבטחת OT על מנהל סייבר IT בלבד, בגלל ההבדלים העקרוניים בין התחומים. חוסר ידע והבנה של ההבדלים בין מערכות אלה עלולים בעצמם לייצר סיכונים".
כיצד הבינה המלאכותית משתלבת באבטחת הסייבר התעשייתי?
"תחום ה-AI עדיין בחיתוליו בכל הקשור למערכות OT. בעוד שבעולם ה-IT כבר קיימים פתרונות הגנה שבהם נעשה שימוש בבינה מלאכותית, בתחום ה-OT הדברים עדיין מתקדמים בזהירות. נכון להיום, שימוש בבינה מלאכותית יכול לסייע בעיקר בזיהוי מצבים חריגים במערכות OT. אבל אין לי ספק שבהמשך הבינה המלאכותית תוכל לסייע גם בתכנות של מערכות OT ובהגנה עליהן".
בינואר 2027 תוביל שוב את ועידת ICSCYBERSEC ה-11 של אנשים ומחשבים. מה צפוי בכנס?
"כמו בכל שנה, הכנס ה-11, ועידת ICSCYBERSEC, יכלול מומחים, משתמשים וספקי פתרונות, עם דגש מיוחד על חידושים בתחום ה-AI ויישומיו באבטחת סייבר תעשייתית. בין היתר נדבר על ה-AI הפיזית, שהיא למעשה יישום של בינה מלאכותית שמפעילה רובוטים, מכוניות וכלים ומערכות פיזיות אחרות. כאן הסיכון שונה: תקלה או באג ביישום בינה מלאכותית שמפעילים, למשל, רובוט, עלולים לגרום לנזק וגם פגיעה פיזית באנשים ואף ליצור חשש לאובדן שליטה על המכונה.
זהירות ברמה זו מחייבת אותנו לחשוב לא רק על סיכוני אבטחת סייבר, אלא גם על ההשלכות הפיזיות של החלטות שמתקבלות או מבוצעות על ידי מכונות שתפקודן מבוסס על טכנולוגיית AI. האתגר הוא להבין שהחיבור בין טכנולוגיית AI, אבטחת סייבר ומערכות פיזיות משנה את כללי המשחק. כאשר התוכנה התפעולית יכולה להשפיע ישירות על תפקוד פיזי של מכונות ייצור ורובוטים, האחריות על תכנון, אבטחה, בקרה ופיקוח הופכת משמעותית הרבה יותר".
לפודקאסט המלא –
נגן אודיו: ראיון עם דניאל ארנרייך, מומחה בתחום אבטחת הסייבר למערכות תעשייה
צפייה בווידאו: לצפייה בראיון ביוטיוב
ידיעות מובילות
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
נשים ומחשבים: רוית טויג, פרטנר עסקים
"בעשור הקרוב ישראל חייבת לנצל את היתרון שלה ב-Physical AI"
תגובות
(0)