
הספק המהימן הפך לסוס טרויאני: מתקפה על לקוחות אופטימייזלי
קוד זדוני שהגיע משרתי החברה עצמה רץ באתרים של זום, CNN, סיילספורס ועוד, בלי לעורר התרעות ● לפי החוקרים, רק כ-15% מהאתרים שנפגעו היו מוגנים מספיק כדי לבלום אותו


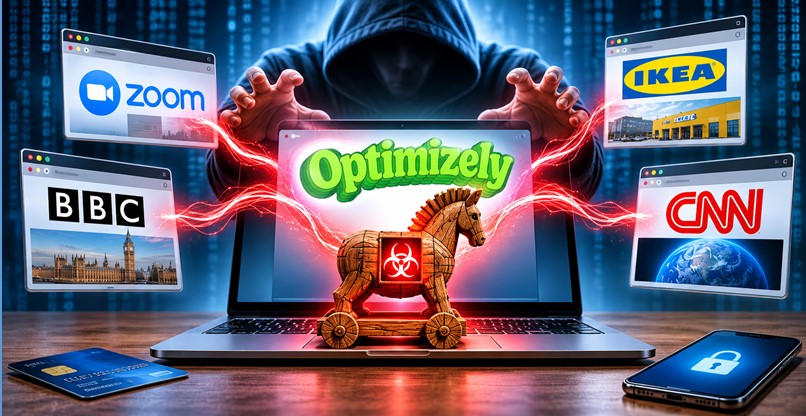
מי שגלש בתחילת השבוע (ב') לאתרים של זום (Zoom), ה-BBC, איקאה (IKEA) או CNN היה עלול להיחשף לקוד זדוני, שגנב פרטי כרטיסי אשראי, החליף כתובות של ארנקי קריפטו בכתובות של התוקפים וניסה לפרוץ לאייפונים שלא עודכנו.
הקוד לא הגיע מהאתרים עצמם, אלא מכלי חיצוני שכולם השתמשו בו: פלטפורמת הניסויים וההתאמה האישית של אופטימייזלי (Optimizely), שתוקפים מצאו בה פרצה והפכו אותה לצינור הפצה לכוונות הזדון שלהם.
לפי הדיווחים האחרונים, התוקפים ניצלו פגם בתהליך האימות וההרשמה של המוצר Web Experimentation, שאפשר להם להתחזות למשתמשים ולקבל הרשאות כתיבה לפרויקטים של לקוחות אחרים. הם החדירו פקודות JavaScript זדוניות לשדה מותאם אישית בשם Project JavaScript – בלי לפגוע ביתר הקוד הלגיטימי של הלקוח.
מכיוון שהקוד נטען כחלק מכל עמוד באתר, ומתוך שרתי ההפצה (CDN) הרשמיים והמהימנים של אופטימייזלי, הוא נשא תעודת אבטחה תקפה לחלוטין – כך שהנוזקה יכלה לפעול בחופשיות בדפדפני הגולשים, בלי לעורר התרעות אבטחה שגרתיות.
לפחות 178 ארגונים בינלאומיים מובילים נפגעו – בהם גם סיילספורס (Salesforce), גיטלאב (GitLab), אקוויפקס (Equifax), אייר פראנס (Air France) ואופטימייזלי עצמה.
Earlier today, Optimizely identified and contained a security incident affecting some Optimizely Web Experimentation customers. The vulnerable path is blocked, the injected code was removed, and customers have been contacted directly.
Updates: https://t.co/ptZHZviIeC
— Optimizely (@Optimizely) November 17, 2026
ארסנל זדוני: מגניבת קריפטו ועד ניסיון פריצה לאייפונים
הקוד שהוזרק שימש כמטען רב-תכליתי – חלק מהחוקרים כינו אותו Hydra-Cart – שכלל כמה רכיבי תקיפה אשר פעלו במקביל.
הרכיב הראשון סרק כתובות של ארנקי מטבעות קריפטוגרפיים מתשעה סוגי בלוקצ'יין שונים, בהם הרשתות של ביטקוין, אתריום, לייטקוין ו-TRON, והחליף אותן בזמן אמת בכתובות של התוקפים – בטקסט, בטפסים וגם ברגע ההעתקה ללוח הגזירים. על פי רישומי הבלוקצ'יין, התוקפים הצליחו לשלשל לכיסם אלפי דולרים, לפני שרוקנו את הארנקים.
רכיב נוסף פעל כרוגלת כרטיסי אשראי (Card Skimmer): הוא עקב אחר הגשת טפסים, רשם מספרי כרטיסים, תוקף וקודי אבטחה (CVV) שהוזנו ישירות בשדות האתר, ושלח אותם לשרת שליטה חיצוני. עם זאת, תשלומים שעברו דרך מסגרות תשלום מאובטחות של צדדים שלישיים, כמו סטרייפ (Stripe) ואדיין (Adyen), לא נפגעו.
בנוסף, הקוד אסף ושלח עוגיות דפדפן שלא היו מוגנות (HttpOnly) וצילומי מסך מלאים של דפי האתר. ולמשתמשי אפל (Apple) שגלשו מאייפון או מאייפד, הוא הזריק מסגרות נסתרות שטענו את ערכות הניצול Coruna ו-DarkSword, במטרה לפרוץ למכשירים שמריצים גרסאות ישנות ולא מעודכנות של iOS.
This is a big one.
We found malicious JavaScript being served through Optimizely to some of the world's largest websites.
178 organisations affected, with everything from crypto theft and card skimming to iOS exploits.
Zoom, BBC, CNN, HSBC, Salesforce, GitLab, KLM, IKEA, Equifax, Ledger. The list goes on… Full list in the post.
https://t.co/f8iiN3nrZ7
— Scott Helme (@Scott_Helme) November 16, 2026
מחלוקת על לוח הזמנים
לפי תיעוד החוקרים, הפעילות הזדונית הראשונה נצפתה בשעות הבוקר המוקדמות של יום ב', בקוד האתר של ה-BBC. במהלך היום עדכנו התוקפים את הקוד עשרות פעמים והוסיפו לו יכולות. בשעות הלילה של אותו יום הודיעה אופטימייזלי שחסמה את הפרצה, איפסה את הגישה לחשבונות שנפגעו והסירה את הקוד מכל הפרויקטים שהודבקו.
אלא שאנליסטים מתחו ביקורת על אופן ניהול המשבר. חוקר האבטחה סקוט הלמה, מייסד Report URI, שחשף את הפרשה, ציין כי למרות הסרת הקוד, היקף הנפגעים האמיתי עשוי להיות גבוה בהרבה מ-178 ארגונים. לנוכח כתובות תשתית מוכרות וכיתובים שנמצאו בקוד, העריך הלמה כי מאחורי המתקפה עומדת ככל הנראה קבוצת פשיעה פיננסית מסין.
גם פרנק דיקסון, אנליסט ראשי בדיקסון ריסרץ' (Dickson Research), הצביע על פערים מדאיגים בלוחות הזמנים: לפי אופטימייזלי, הכתיבה הזדונית הראשונה התרחשה שלוש וחצי שעות אחרי המועד שבו החוקרים כבר תיעדו הדבקה.
דיקסון ביקר גם את הצהרות החברה, שלפיהן המערכת "מאובטחת לחלוטין": "אופטימייזלי מרגישה בנוח להצהיר הצהרות מוחלטות בשלב מוקדם מאוד של חקירת המז"פ. אלו פסקי דין של חברה שחקירתה עדיין מתנהלת ושלוח הזמנים שלה סותר מחקרים חיצוניים".
Some updates on the Optimizely incident that started yesterday, deep link to the update:
https://t.co/WAMgFtQGv9 https://t.co/YFcC75MY4c
— Scott Helme (@Scott_Helme) November 17, 2026
רוב האתרים לא היו מוגנים
האירוע המחיש כשל עמוק בניהול סיכוני ספקים, ואת קריסתם של מנגנוני ההגנה ההיקפיים. מחקר שבדק את אתרי הארגונים שנפגעו העלה כי 68 מהם לא הפעילו כלל מדיניות אבטחת תוכן (Content Security Policy – CSP) – מנגנון שקובע אילו קודים רשאים לרוץ באתר ולאן מותר להם לשלוח מידע.
50 ארגונים נוספים הפעילו מדיניות מתירנית מדי, שאפשרה לקוד הזדוני לרוץ ולשדר את המידע החוצה באין מפריע. רק כ-15% מהאתרים הצליחו לבלום את המתקפה, בזכות הגדרות הדוקות.
גורם מדאיג במיוחד היה הגילוי שמדריכי ההטמעה הרשמיים של אופטימייזלי עצמה המליצו ללקוחות לאפשר הגדרות מקלות – כמו unsafe-eval ו-strict-dynamic – שבפועל החלישו את הגנות האתרים ואפשרו את הפעלת הנוזקה.
"לבטל את האמון העיוור"
בכירים בתעשיית הסייבר הדגישו את חומרת התקרית. ג'סטין בילס, מנכ"ל ומייסד סטרייק גרף (Strike Graph), דרש מהספקית לתת דין וחשבון: "זו השאלה שכל לקוח שנפגע צריך להפנות כעת לאופטימייזלי. הם חייבים לדעת כיצד חשבון חדש קיבל הרשאות כתיבה לפרויקטים של לקוחות אחרים… אישור ספק הוא החלטה לנקודת זמן מסוימת, והסיכון משתנה בכל פעם שהקוד של אותו ספק משתנה".
כריס נייהאוס, מנכ"ל ויג'ילנט (Vigilant), חידד: "אופטימייזלי ממחישה מה קורה כאשר אמון הופך למשטח תקיפה. התשובה אינה ביטול טכנולוגיות צד שלישי, אלא ביטול של 'אמון עיוור'".
ויליאם רייט, מנכ"ל קלוזד דור סקיוריטי (Closed Door Security), הבהיר כי "מתקפות שרשרת אספקה עשויות להיות חולשה מובנית של הרשת במתכונתה הנוכחית, אך הדבר אינו פוטר ארגונים מלהקטין את משטח התקיפה שלהם".
בינתיים, חברות ענק כמו סיילספורס הודיעו כי נקטו בצעדי חירום והשביתו באופן גורף את כל הסקריפטים של אופטימייזלי, הן בסביבות הייצור והן בסביבות הפיתוח שלהן.
ידיעות מובילות
כשגשר קורס יש מהנדס – כשה-AI יוצאת משליטה, מי האחראי?
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
נטאפ תכריז על יכולות מיצוי חדשות למידע בכל מקום אחסון ל-Agentic AI
רשות האכיפה והגבייה הוציאה לפועל פרויקטי AI
אלעד הטמיעה באיכילוב מערכת לבקרת מידע רפואי מבוססת AWS


תגובות
(0)