
"איראן היא גורם האיום המרכזי על ישראל – גם בסייבר"
"פגיעה באמון הציבור במערכות חירום והגנה עלולה להיות משמעותית לא פחות מהפגיעה הטכנולוגית עצמה", אמר האלוף אביעד דגן, ראש אגף התקשוב וההגנה בסייבר בצה"ל


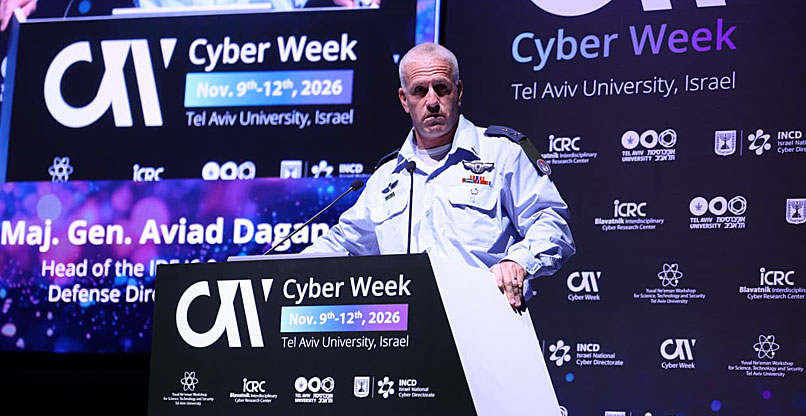
"איראן היא גורם האיום המרכזי על ישראל גם במרחב הסייבר. המאמצים האיראניים לא מתמקדים רק בניסיונות לפגוע ישירות במערכות הצבאיות, אלא כוללים גם ניסיונות להגיע לחברות שמקיימות קשרים עסקיים עם מערכת הביטחון. זאת, במטרה לשבש את תפקוד מערכת הביטחון הישראלית, באמצעות פגיעה בגופים התומכים בפעילותה", כך אמר האלוף אביעד דגן, ראש אגף התקשוב וההגנה בסייבר בצה"ל.
האלוף דגן דיבר היום (ג') בשבוע הסייבר הלאומי, שמתקיים באוניברסיטת תל אביב. לדבריו, "חלו שינויים במערך האיומים וההגנה, בעקבות התפתחות ה-AI. יכולות שבעבר היו נחלתן של מדינות ספורות הופכות כעת לנגישות לגורמים רבים יותר".
"בניגוד למרחבים הצבאיים המסורתיים – היבשה, הים והאוויר – שבהם קיימות הגדרות ברורות של גבולות ואחריות, מרחב הסייבר הוא מעשה ידי אדם. הוא חוצה את הגבולות בין המרחבים ומשפיע על כולם. מתקפת סייבר לא בהכרח מוגבלת למערכת הצבאית עצמה, אלא עלולה לפגוע גם בתשתיות ובגופים אזרחיים שתומכים בפעילות הצבאית ובתפקוד המדינה", אמר.
"מתקפות סייבר", ציין דגן, "משתלבות במערכה רחבה יותר, שכוללת גם איומים על תשתיות חיוניות ועל אמון הציבור במערכות שעליהן הוא מסתמך. יש חשיבות להגנה על מערכות החשמל ועל שירותים אזרחיים חיוניים. פגיעה באמון הציבור במערכות חירום והגנה עלולה להיות משמעותית לא פחות מהפגיעה הטכנולוגית עצמה". בהקשר זה יש לציין כי בסקר שערך מערך הסייבר הלאומי לקראת שבוע הסייבר נמצא ש-70% מהישראלים סומכים על יכולתה של ישראל להתמודד עם מתקפות סייבר משמעותיות.
ה-AI מצמצמת את פערי היכולות בין תוקפים
דגן הצביע על כך ש-"הבינה המלאכותית, ובפרט המעבר למודלים של GenAI ולסוכנים אוטונומיים, משנה את מאזן היכולות בעולם הסייבר. בעבר ניתן היה להבחין בין מספר מצומצם של מדינות בעלות יכולות סייבר מתקדמות לבין יתר הגורמים. כיום, כלים ומודלים מתקדמים מאפשרים גם לגורמים בעלי יכולות ומשאבים מוגבלים לבצע פעולות שבעבר היו נחלתם של מדינות, מומחים וארגונים מעטים. השינוי הזה מחייב את מערכת הביטחון להמשיך לפתח את היתרון הטכנולוגי והאנושי של ישראל, תוך ניצול יכולות הפיתוח והמומחיות המקומית. יש לשמר ואף להרחיב את הפער מול גורמי האיום".
"אחד הנכסים המרכזיים שלנו הוא מערך הרשתות המסווגות של צה"ל", ציין דגן. "הן מופרדות באמצעות שכבות הגנה פיזיות ולוגיות, ומבוססות על טכנולוגיות ייעודיות. ההפרדה הזו יוצרת מרחב מוגן, שמעניק לצה"ל זמן לזהות איומים, להגיב אליהם ולהתמודד עימם".
לדברי האלוף, "צה"ל פועל במקביל בשני מישורים: שילוב יכולות AI בתהליכי העבודה וההגנה, לצד השקעה בחיזוק מערכי ההפרדה וההגנה של הרשתות המסווגות, כדי לשמר את היתרון שהן מספקות גם לנוכח התפתחות איומי ה-AI".
"יש חשיבות להכשרה ולחינוך בתחום הסייבר"
תחומים נוספים בעלי חשיבות לא מבוטלת, לדברי דגן, הם ההכשרה והחינוך להגנת סייבר: "אני קורא לממשלה ולמערכת החינוך להשקיע בהקניית הרגלי התנהלות בטוחה ברשת כבר מגיל צעיר. אחת הדרכים הפשוטות והנפוצות לתקוף מערכות היא השגת סיסמאות והרשאות גישה, ולכן יש חשיבות להעלאת המודעות גם לפעולות בסיסיות, כמו אבטחת סיסמאות ושינוי סיסמת ברירת המחדל של רשתות Wi-Fi ביתיות".
הוא ציין שבצה"ל כבר עושים זאת: "מתקיים אצלנו תהליך ייעודי לאיתור ולהכשרת כוח אדם בתחום הסייבר. מתוך המתגייסים נבחרים מועמדים בעלי יכולות מתאימות, עוברים הכשרה באגף התקשוב וההגנה בסייבר במשך קרוב לשנה, ולאחר מכן משובצים בגופים ובזרועות השונות – בהם חיל האוויר, אגף המודיעין, חיל הים וזרוע היבשה – כדי לתמוך בהגנה על מערכות הצבא".
לסיכום, אמר האלוף דגן כי "הפעילות המבצעית בשלוש השנים האחרונות באוויר, ביבשה ובים, בזירות שונות, ובהן עזה, איראן, לבנון וסוריה – נשענה במידה רבה על מערכות דיגיטליות, ויצרה מאגרי נתונים משמעותיים על פעילות צבאית בתנאי לחימה אמיתיים. אנחנו בוחנים כיצד לנצל את המאגרים האלה לצורך פיתוח ושילוב של יכולות בינה מלאכותית בתהליכים מבצעיים. במסגרת זו, נבחן כל תהליך כדי לקבוע באילו שלבים ניתן להשתמש ב-AI לצורך חיזוי, באילו ניתן להיעזר לצורך הצעת המלצות ובאילו ניתן לשלב סוכני AI לביצוע משימות". עם זאת, הוא ציין כי "שילוב בינה מלאכותית בתהליכים המבצעיים לא מבטל את תפקיד האדם: יש אדם בתהליך, ואלה הם החיילים הישראלים".
ידיעות מובילות
וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
כשגשר קורס יש מהנדס – כשה-AI יוצאת משליטה, מי האחראי?
נטאפ תכריז על יכולות מיצוי חדשות למידע בכל מקום אחסון ל-Agentic AI


תגובות
(0)