"האיום הבא על הארגון עלול להגיע דווקא דרך המחשב החדש שהזמנתם"
בני צ'רני, מייסד ומנכ"ל OPSWAT, מזהיר מפני איומים החודרים לרשת הארגונית דרך קבצים והתקנים ● בראיון הוא מסביר כיצד הבינה המלאכותית משנה את האיומים ומדוע מניעה עדיפה על זיהוי




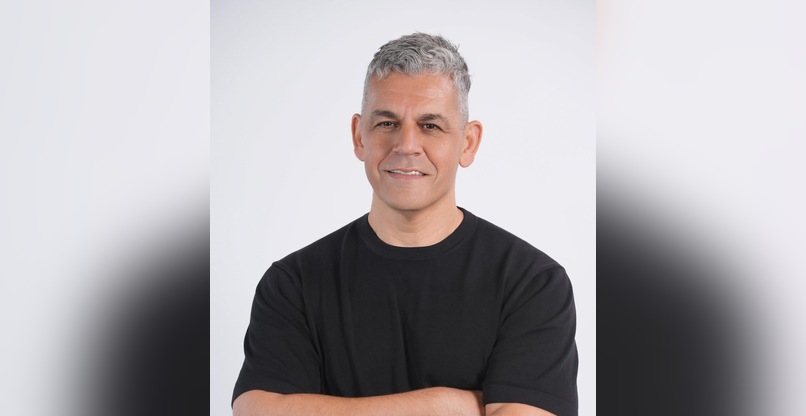
ארגונים משקיעים משאבים רבים בהגנה מפני מתקפות סייבר, אך לא תמיד מקדישים תשומת לב מספקת לאיומים שעלולים להיכנס לרשת דרך קבצים, מחשבים חדשים והתקנים חיצוניים. בני צ'רני, מייסד ומנכ"ל חברת הסייבר האמריקאית OPSWAT, המתמחה בהגנה על תשתיות קריטיות, מסביר בראיון לאנשים ומחשבים מדוע האיומים הללו הופכים למורכבים יותר בעידן הבינה המלאכותית, כיצד ניתן להתמודד איתם באמצעות טכנולוגיות מניעה, ומה צריכים ארגונים לעשות כדי לצמצם את הסיכונים.
ארגונים משקיעים משאבים עצומים בסייבר. איפה בכל זאת נמצאת נקודת התורפה הגדולה שלהם?
"הרבה ארגונים משקיעים במערכות מתקדמות להגנה על הרשת, אבל לא תמיד בודקים מספיק טוב מה הם מכניסים לתוכה. זה יכול להיות קובץ שהגיע מספק חיצוני, מחשב נייד חדש שנרכש לעובד או אפילו התקן USB. לכאורה מדובר בפעולות יומיומיות, אבל כל אחת מהן יכולה להפוך לנקודת כניסה למתקפה. הבעיה היא שברגע שקובץ או התקן זדוני כבר נמצאים בתוך הרשת, הנזק עלול להיות משמעותי".
האם הבינה המלאכותית הופכת את המצב למסוכן יותר?
"בהחלט. אנחנו רואים כיצד הבינה המלאכותית מנגישה יכולות תקיפה שבעבר היו שמורות בעיקר לגופי מודיעין ולארגונים בעלי משאבים גדולים. היום אפשר להשתמש בכלים האלה כדי לפתח קוד זדוני, לאתר חולשות ולהתאים מתקפות במהירות. המשמעות היא שארגונים צריכים להתמודד עם מספר גדול יותר של איומים, שחלקם משתנים כל הזמן. מצד שני, אני לא חושב שצריך לפחד מבינה מלאכותית. ארגון שלא יאמץ את הטכנולוגיה הזאת עלול להישאר מאחור. האתגר הוא לאפשר חדשנות בלי לוותר על השליטה ועל האבטחה".
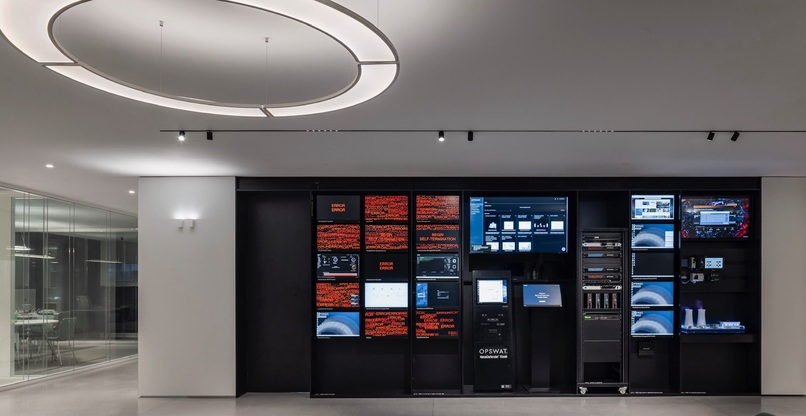
מעבדת OPSWAT בישראל צילום: יח״צ
מה המשמעות של מעבר מאבטחת סייבר המבוססת על זיהוי לאבטחה המבוססת על מניעה?
"במשך שנים התעשייה התמקדה בזיהוי קוד זדוני. אבל מה קורה כשמגיע איום חדש שעדיין לא מוכר למערכות ההגנה? הגישה שלנו היא לבדוק ולטפל במידע לפני שהוא מגיע למערכות הארגוניות. למשל, באמצעות טכנולוגיית Deep CDR אנחנו יכולים לפרק קבצים ולבנות אותם מחדש ללא רכיבים שעלולים להיות מסוכנים. אנחנו משלבים גם סריקה באמצעות מנועי אבטחה מרובים ומערכות להעברת מידע מבוקרת בין רשתות. אנחנו לא מסתפקים בלשאול אם הקובץ מסוכן, אלא פועלים כדי שלא יכניס איתו סיכון מיותר".
מדוע ההגנה על תשתיות קריטיות מורכבת במיוחד?
"חשבו על בית חולים, תחנת כוח, מערכת מים או גוף ביטחוני. אלה ארגונים שבהם השבתת מערכת מחשוב עלולה לפגוע בשירות חיוני ואפילו לסכן חיים. יש בהם שילוב מורכב של מערכות IT, מערכות תפעוליות, ציוד ישן וחדש ורשתות מבודדות. לכן נדרשות טכנולוגיות ייעודיות, לרבות שערים חד-כיווניים שמאפשרים העברת מידע בלי לפתוח נתיב תקשורת חוזר לרשת הרגישה. אנחנו פועלים לאורך שרשרת העברת המידע, מהענן ועד לתחנות הקצה".
איזה איום לדעתך מנהלי מערכות מידע עדיין נוטים להמעיט בחשיבותו?
"התקנים פיזיים ושרשרת האספקה. מצלמות אבטחה, התקני USB, מחשבים ואפילו כבלי טעינה עלולים להכיל חולשות או יכולות זדוניות. יש לנו קבוצת מחקר בשם 515, שעוסקת באיתור חולשות כאלה. ארגון צריך לשאול לא רק מי מתחבר לרשת שלו, אלא גם האם אפשר לסמוך על הציוד שמתחבר אליה".
מה העצה שלך למנהל IT שהתקציב שלו מוגבל?
"לא להתחיל מקניית עוד מוצר. קודם להבין אילו מערכות הן הקריטיות ביותר, מאיפה נכנס המידע ואיפה קיימות נקודות החולשה. אין פתרון אחיד לכל ארגון. בסופו של דבר, אבטחת מידע טובה היא לא מספר הכלים שהתקנת, אלא היכולת שלך למנוע מאיום להפוך לאירוע שמשבית את הפעילות העסקית".
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה