
מייב סקיוריטי גייסה 34 מיליון דולר ותכפיל את כוח האדם
חברת הסייבר הישראלית, שנוסדה ב־2025, השלימה סבב A של 28 מיליון דולר לאחר סיד של 6 מיליון ● הפלטפורמה שלה משתמשת ב־AI לחקירה ולתגובה לאירועי סייבר בזמן אמת




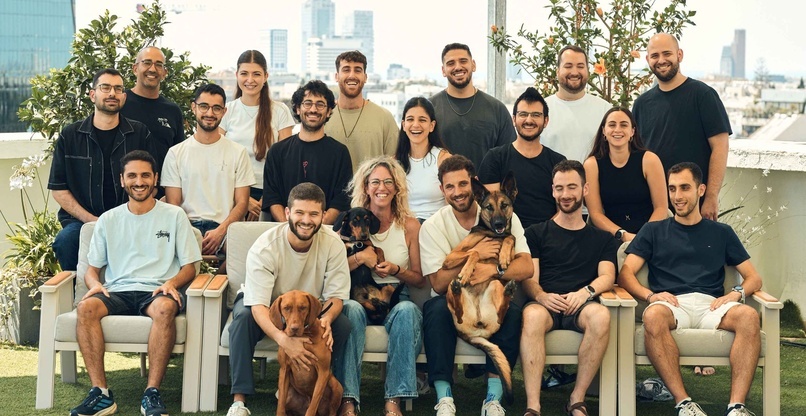
מייב סקיוריטי, שמפתחת פלטפורמת SecOps מבוססת סוכני AI לחקירה ולתגובה לאירועי סייבר, נחשפת לאחר שגייסה 34 מיליון דולר בתוך כשנה מהקמתה. הסכום כולל סבב A בהיקף של 28 מיליון דולר בהובלת Red Dot Capital Partners, בהשתתפות Lumir Growth Partners, וכן סבב סיד של 6 מיליון דולר שהובילו Dell Technologies Capital ו־Emerge Ventures. החברה מסרה כי כספי ההשקעה ישמשו להרחבת המו"פ מבוסס ה־AI, לפיתוח המוצר ולהעמקת הפעילות בשווקים הבינלאומיים.
החברה פועלת בשוק שבו ארגונים גדולים משתמשים בעשרות כלי אבטחה במקביל, בעוד שהמידע הדרוש להבנת אירוע סייבר מפוזר ביניהם. במהלך חקירה, צוותי האבטחה נדרשים לעבור בין המערכות, לאסוף נתונים ולחבר בעצמם את תמונת האירוע. גם מערכות SIEM מרכזות רק חלק מהמידע, בעוד שנתונים על זהויות, הגדרות מערכת, בעלי תפקידים והמצב העדכני של הסביבה נשארים לעיתים במערכות אחרות.
איך מייב סקיוריטי מחברת בין כלי האבטחה
לדברי החברה, הפלטפורמה שלה פועלת ישירות מול כלי האבטחה שכבר קיימים בארגון, בלי להקים מאגר נוסף שאליו מועברים כל נתוני האבטחה. המערכת פונה לכל אחד מהכלים בהתאם לממשק שלו, שולפת בזמן אמת מידע שרלוונטי לאירוע ומחברת בין הממצאים כדי לבנות תמונה אחת של המתרחש. תוך כדי החקירה היא ממשיכה לקבל מידע עדכני מהמערכות השונות, כך שהניתוח אינו נשען רק על נתונים שנאספו מראש.
המערכת משתמשת במודלי AI לצורך ניתוח ההתראות, חקירת אירועים וקבלת החלטות לגבי המשך הטיפול. מייב סקיוריטי טוענת כי היא מסוגלת לחקור את כלל ההתראות שמגיעות אליה בתוך דקות, לסנן התראות שווא ולזהות פעילות עוינת הקשורה לאירוע. בהתאם להרשאות שהוגדרו לה, היא יכולה גם לבצע פעולות תגובה, כמו בידוד מערכת או חסימת זהות שנפרצה. החברה מדגישה כי השאילתות, ההחלטות והפעולות מתועדות, כדי לאפשר לצוות האבטחה להבין כיצד התקבלה כל החלטה ולעקוב אחר תהליך החקירה.
החברה טוענת לצמיחה מהירה בשוק
לפי מייב סקיוריטי, המערכת כבר נמצאת בשימוש בחברות Fortune 50, אצל ספקיות שירותי אבטחה שמפעילות אותה עבור מאות לקוחות, וכן בארגונים בתחומי הפיננסים והבריאות. החברה טוענת כי המערכת כבר התערבה במספר מתקפות אמת, בין היתר באמצעות בידוד מערכות מהרשת וחסימת זהויות שנפרצו. עוד נמסר מהחברה כי היא כבר חותמת על עסקאות בהיקף של מיליון דולר ומעלה, וכי ה־ARR שלה צמח ביותר מ־400% במהלך ששת החודשים האחרונים. נתונים אלה נמסרו על ידי מייב סקיוריטי ולא פורסמו במסגרת דוחות כספיים פומביים.
מייב סקיוריטי הוקמה ב־2025 על ידי רזיאל אורן, מנכ"ל החברה, ו־גיא אשל, סמנכ"ל הטכנולוגיות, שניהם קצינים יוצאי יחידה 8200. אורן הוביל בעבר את פעילות השיווק והחדירה לשוק ב־Wing Security, ואשל היה העובד הראשון ב־Alterya ובהמשך כיהן כסמנכ"ל הפיתוח שלה, עד לרכישתה על ידי Chainalysis. החברה מעסיקה כיום יותר מ־30 עובדים, רובם בישראל, ובעקבות הגיוס היא מתכננת להכפיל את מספר העובדים, להרחיב את מרכז הפיתוח בישראל ולהגדיל את פעילותה בחו"ל.
הכסף יופנה למו"פ ולהתרחבות
"כשמתרחש אירוע סייבר, לצוות האבטחה יש את כל המידע הדרוש כדי להגיב במהירות, אבל הוא מפוזר בין מערכות שונות. בזמן שהצוות מנסה להבין מה קרה ואיך נכון להגיב, התקיפה ממשיכה להתקדם", אמר אורן. "בנינו את המערכת כדי לחבר את התמונה הזו בתוך דקות ולאפשר לצוותים להגיב מהר יותר. ה־AI שמפעילה אותה יודעת להסביר איך הגיעה להחלטות, וגם לזהות מתי נדרש שיקול דעת אנושי". לדבריו, SecOps הוא רק השלב הראשון: "המטרה רחבה יותר: לאפשר לארגונים להשתמש ב־AI גם בהחלטות אבטחה רגישות, בלי לוותר על שקיפות ועל שליטה אנושית".
אטד פלד, שותף ב־Red Dot Capital Partners, אמר כי "שוק ה־SecOps הגיע לנקודה שבה המודל הקיים כבר לא מספיק". לדבריו, מייב סקיוריטי מאפשרת לבצע את עבודת האבטחה מעל המערכות והמידע שכבר קיימים בארגון, בלי לחייב אותו לרכז את הכול מחדש במקום אחד, וככל שמחברים אליה יותר מערכות היא יכולה לבנות תמונה רחבה יותר של סביבת האבטחה.
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
תגובות
(0)