
האקרים טוענים: גנבו 4.36 ג'יגה-בייט מפליי דובאי
קבוצת Everest טוענת כי גנבה 16,517 קבצים ממערכות חברת התעופה ● Hackmanac: הדיווח טרם אומת ● לפי דיווחים, הוצב דדליין של שבעה ימים לפני פרסום הנתונים


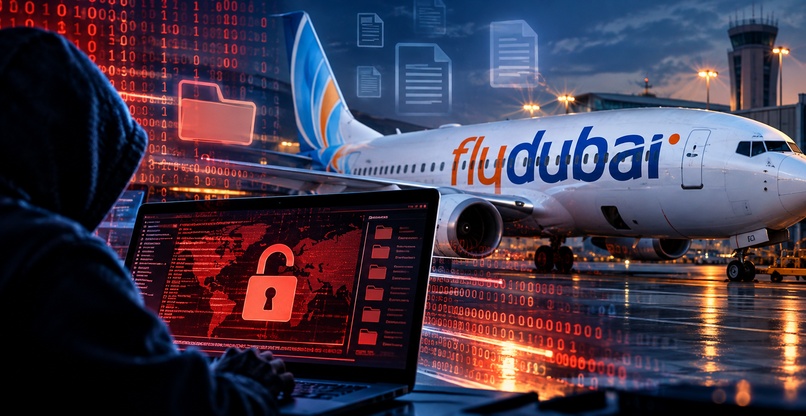
קבוצת ההאקרים Everest טענה כי הצליחה לפרוץ למערכות ה-IT של פליי דובאי, חברת התעופה של האמירויות, ולגנוב מהן מאגר מידע בהיקף של 4.36 ג'יגה-בייט. לטענת הקבוצה, המאגר כולל 16,517 קבצים.
לא כל מומחי האבטחה משוכנעים באמיתות הדיווח. חוקרי חברת מודיעין הסייבר Hackmanac ציינו כי הדיווח שהתקבל מוגדר בשלב זה כטענה שטרם אומתה.
לדברי חברי קבוצת Everest, המידע שנגנב כולל מסמכים הקשורים לתפעול טיסות ולהכשרות של צוותי אוויר, רשומות עובדים ופרטי הדרכות. הקבוצה טענה גם כי השיגה חומר הכולל קוד מקור קנייני של בואינג (Boeing). לפי כמה מהמומחים, נגנבו גם פרטים רגישים על פעולות טיסה, פרסומים טכניים של יצרנים, חבילות אלקטרוניות לטיסה ותוכנות הנדסיות.
הדיווח עדיין לא אומת
מומחים ציינו כי נכון להבוקר (ד') עדיין לא ידוע אם ההודעה שפרסמה קבוצת התקיפה אותנטית, מה היקף הנזק בפועל, והאם מדובר בגישה למערכות מבצעיות פעילות או למאגרי מסמכים פנימיים בלבד.
Hackmanac ציינה כי התקיפה מזוהה עם קבוצת Everest וכי תחום הפעילות שנפגע הוא מגזר התחבורה. החברה דירגה את חומרת הסיכון של האירוע בציון 6.07 במדד ESIX שפיתחה, אך הדגישה כי סטטוס האירוע עדיין אינו ברור.
ESIX, ראשי תיבות של Estimated Severity Index, הוא מדד להערכת עוצמת החומרה וההשפעה של מתקפות סייבר. הוא פותח על ידי חברת מודיעין הסייבר והושק ב-2024 במטרה לספק שפה אחידה וברורה למנהלים, צוותי ניהול סיכונים (GRC) ודירקטוריונים.
מומחים ציינו כי במדיניות הגנת הפרטיות של פליי דובאי נכתב כי קיימים בחברה נהלים לטיפול באירועי אבטחת מידע, וכי היא מחויבת לדווח לרשויות או ללקוחות כאשר החוק מחייב זאת.
ימים לאחר התקרית בטיסה לתל אביב
מתקפת הסייבר הנחקרת מגיעה ימים ספורים לאחר אירוע בטיסת פליי דובאי FZ1073 מדובאי לתל אביב. במהלך הטיסה הותקף הקברניט בתא הטייס על ידי טייס המשנה העומאני, והמטוס נאלץ לבצע נחיתת חירום בסעודיה. החקירה של האירוע עדיין נמשכת.
בשלב זה אין אינדיקציה לקשר כלשהו בין אירוע הסייבר לבין ניסיון ההשתלטות על הטיסה לישראל.
לפי דיווחים אחרים, אירוע הסייבר הוא מתקפת כופרה, ובמסגרתו קבעה קבוצת ההאקרים דדליין של שבעה ימים לפני פרסום הנתונים שנגנבו.
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
"כדי להיות מעצמת על, מדינה תצטרך סייבר, קוונטום ו-AI"
היעד לשנים הבאות: מאומת הסטארט-אפ לאומת ה-R&D
תגובות
(0)