
צ'ק פוינט: ספק נוזקות סיני מצייד קמפייני ריגול ב-21 מדינות
אחרי מעקב של שנה, החוקרים קישרו שלושה אשכולות תקיפה באירופה, באסיה ובאמריקה הלטינית לתשתית משותפת ● לפי החוקרים, הגורם שמאחוריה מספק כלים לכמה קבוצות סיניות


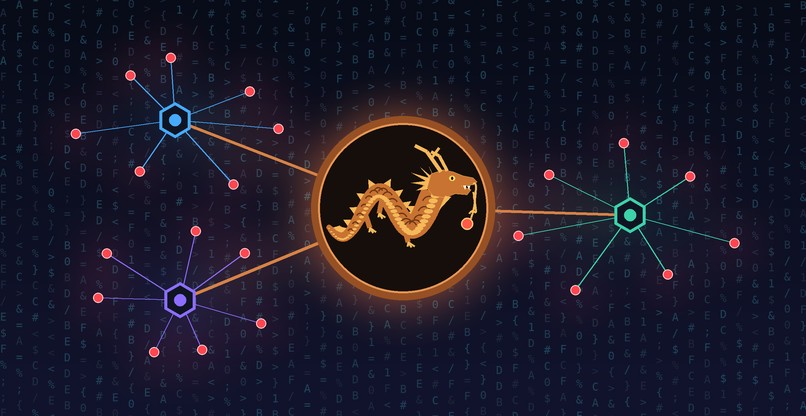
אחרי מעקב של שנה, חוקרי צ'ק פוינט חשפו תשתית נוזקות משותפת של ספק סיני, שעומדת מאחורי שלושה קמפיינים זדוניים נגד עשרות ארגונים בולטים ב-21 מדינות באירופה, באסיה ובאמריקה הלטינית. החוקרים כינו את הספק CopperDragon, ופרסמו את הממצאים ב-10 בנובמבר.
חלקים מהפעילות הזדונית דווחו בעבר, כל אחד בנפרד. המחקר החדש והרחב יותר חושף קשרים בין הקמפיינים דרך נוזקות ותשתיות משותפות, שמצביעים על אקוסיסטם רחב יותר סביב CopperDragon. לפי החוקרים, "הישות הזו פועלת מאחורי מסגרת הנוזקה Sparrow, ותומכת בכמה שחקני איום של סין".
שלושה אשכולות, תשתית אחת
החוקרים חילקו את הנוזקות שבאמצעותן בוצעו המתקפות לשלושה אשכולות: SilentDelivery, OceanGate ו-DarkWire. לדבריהם, כל אשכול השתמש בערכת כלים אחרת ובשיטת חדירה ראשונית שונה.
SilentDelivery, שנצפה מאז תחילת 2026, פגע באתרים לגיטימיים, בעיקר של ארגונים מהמגזר הממשלתי, חברות שילוח, IT ומחקר בצ'כיה, בגרמניה, בצרפת, בטייוואן, בנפאל, בהונג קונג ובאינדונזיה. מבקרים באתרים שנפרצו קיבלו אזהרה מזויפת על תעודת אבטחה בדפדפן כרום, שהובילה אותם להתקין כלי "תיקון" נגוע, וכך השיגו ההאקרים נקודת אחיזה ראשונית במערכות הקורבנות.
OceanGate נצפה בשנים 2025 ו-2026 והתמקד בעיקר בארגוני ממשלה ובתשתיות קריטיות באסיה. לפי החוקרים, התוקפים נכנסו דרך שרת לינוקס שפונה לאינטרנט, עברו משם לסביבות חלונות וביצעו גניבת פרטי הזדהות נרחבת, תנועה רוחבית והוצאה של מידע תפעולי רגיש ממערכות הקורבנות.
DarkWire, שזוהה לראשונה באמצע 2025, התמקד בתחילה במטרות באמריקה הלטינית, וחדירות מאוחרות יותר מעידות שהוא מתרחב לאזורים נוספים. האשכול כיוון למפעילי תקשורת, בהם לפחות שלושה ספקים אזוריים גדולים, לצד גופים בתחומי החוץ והמשפט.
אפסנאי דיגיטלי לקבוצות סיניות
החוקרים מתארים את CopperDragon כ"אפסנאי דיגיטלי" שתומך בשחקני איום מסין, ומפתח ומספק נוזקות במסגרת Sparrow. לדבריהם, התשתית שחשפו מעורבת גם בתחזוקה ובאספקה של גרסאות של הדלת האחורית Melofee, נוזקת לינוקס שתוארה לראשונה ב-2023.
החוקרים קישרו את התשתית לקבוצה FamousSparrow, שזוהתה לראשונה ב-2021 וידועה בשימוש בדלת האחורית SparrowDoor. לפיהם, "שלוש קבוצות פריצה, Earth Estries, TropicTrooper ו-UAT-9244, משתמשות במערך כלים משותף, שכנראה מסופק על ידי אותה ישות". FamousSparrow נקשרה בעבר גם לקבוצת הריגול הסינית Salt Typhoon, אף שטיב הקשר בין השתיים עדיין אינו ברור.
גם בחברת האבטחה ESET רואים קשר בין הממצאים. חוקר הנוזקות של החברה, אלכסנדר קוטה סיר, אמר כי האשכול שצ'ק פוינט מכנה DarkWire תואם את מה ש-ESET מזהה כ-FamousSparrow, שכן הכלים, התשתית ופרופיל הקורבנות חופפים.
ההמלצות לארגונים
"נוזקות ותשתיות משותפות עלולות לטשטש את הגבולות בין מפעילים לקמפיינים", ציינו חוקרי צ'ק פוינט. "התוקפים השתמשו בשיטות כניסה שונות, החל משרתים שפונים לאינטרנט ונפרצו ועד למתקפות סלקטיביות עם התרעות מזויפות על תעודות דפדפן".
לדבריהם, "המתקפות יכולות להתחיל בניצול שרת חשוף, אתר אינטרנט שנפרץ או פישינג ממוקד, ולאחר מכן להתקדם דרך גניבת פרטי הזדהות ותנועה רוחבית בסביבות לינוקס וחלונות". לכן, הם ממליצים לבנות תשתית מאובטחת לשרתים שפונים לאינטרנט, להגן על המשתמשים מהורדות זדוניות, מפישינג ומאתרים שנפרצו, לזהות גניבת פרטי הזדהות ופעילות חשודה בנקודות הקצה, להגביל ולנטר תנועה רוחבית ולנטר את תקשורת הרשת ואת ה-DNS.
"חקירת CopperDragon מדגישה את החשיבות של התבוננות מעבר לדגימת נוזקה בודדת או לשם של שחקן איום", סיכמו החוקרים. "על ידי זיהוי המסגרת והתשתית המשותפת, מגנים יכולים להבין טוב יותר כיצד קבוצות איום מסין, שנראות נפרדות, פועלות כמערך אחד". הממצאים מצטרפים לשורה של חדירות ארוכות של האקרים סינים לארגונים במערב שנחשפו בשנים האחרונות.
ידיעות מובילות
כשגשר קורס יש מהנדס – כשה-AI יוצאת משליטה, מי האחראי?
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
נטאפ תכריז על יכולות מיצוי חדשות למידע בכל מקום אחסון ל-Agentic AI
רשות האכיפה והגבייה הוציאה לפועל פרויקטי AI


תגובות
(0)