
הברקה או סכנה: נער בן 14 פיתח דרך לצוות סוכני AI במשימות
פיתוח קוד פתוח של נער אוסטרי צעיר במיוחד מאפשר לסוכני AI להתאגד כצוות ולפעול באופן עצמאי במחשב - אך היעדר מנגנוני בידוד מעניק להם גישה חופשית ומסוכנת למידע הרגיש


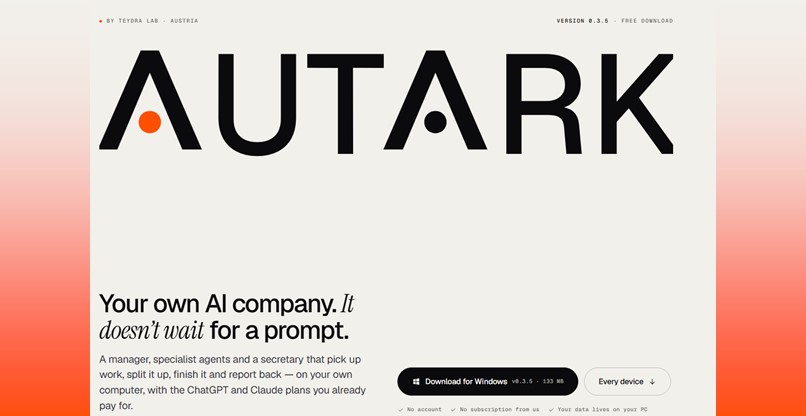
מפתח צעיר מהעיר זלצבורג שבאוסטריה, תלמיד בית ספר בן 14 בשם סטניסלאוס היס העובד במעבדת Teydra Lab, יצר סביבת עבודה שולחנית בקוד פתוח תחת השם Autark (המוכרת גם כ-OpenAutark) שנועדה לחולל מהפכה באופן שבו מודלים פועלים במחשב האישי.
בניגוד לעוזרים הרגילים, הממתינים לכל פקודה ידנית, המערכת של הנער האוסטרי מדמה מבנה משרדי שבו המשתמש מזין משימות לתיבת דואר נכנס, וסוכן-מנהל מפזר אותן ומאציל סמכויות לסוכנים מתמחים שיכולים גם לשאול שאלות הבהרה במידת הצורך.
הסוכנים, שמופעלים ישירות על ידי תזמונים, הודעות נכנסות או אירועים במערכת, מתכננים בעצמם את המשך דרכם ומתקשרים עם שורת הפקודה של מודלים מובילים, ובהם OpenAI Codex ו-Claude Code, לצד תמיכה במודלים מקומיים שמבטיחים פעולה מבודדת מענן.
Built by a 14-year-old developer, a new tool called Autark treats AI agents as a virtual team that can work without constant prompting. https://t.co/1CR64Bs0yJ
— Jeff Hall – PCI Guru – #StandWithUkraine (@jbhall56) November 11, 2026
התסכול שמאחורי המקלדת
את המניע שהוביל לפרויקט הסביר היס בראיון שהעניק לאתר החדשות הטכנולוגי The Register: "יכולתי לקבל עזרה במשימות בודדות, אך עדיין נאלצתי לארגן את העבודה, לזכור מה טרם הושלם ולהמשיך לקדם אותה. רציתי מערכת שתוכל לקחת אחריות על עבודה מתמשכת, ולא רק להגיב להודעה הבאה שלי".
את היישום עצמו בנה הנער, לדבריו, בעיקר באמצעות מתן הנחיות לכלי תכנות מבוססי בינה מלאכותית, שכתבו את הקוד עבורו. הפיתוח אף הוביל לבחירתו בין הפיינליסטים של פורום החדשנות האוסטרי בוינה, כדוגמה ליזמות טכנולוגית המאתגרת את חברות הענק.
View this post on Instagram
כוח בלתי מוגבל וללא גדרות מגן
לצד החדשנות האוטונומית, המערכת שפותחה על ידי היס מעוררת דאגה בשל מדיניות האבטחה הקיצונית שלה: היא פועלת ללא סביבת בידוד (Sandboxing), ללא בקשת אישורי פעולה מהמשתמש ובמלוא הרשאות המערכת של בעל המחשב.
בעמוד הגישה והנתונים הרשמי של Autark מובהר בגלוי כי "הדבר הראשון שה-AI שואלת הוא עד כמה מותר לה להרחיק לכת – וזו שאלה, לא מחסום טכני", כך שסוכן שקיבל משימה שאינה מוגדרת היטב עלול לחרוג מההנחיות ההתנהגותיות.
בניסויי הרצה חיים שבוצעו, הסוכנים הגיעו בתוך דקות ספורות למאגרי קוד אמיתיים, כמו גם לגיבויים, קובצי הגדרות רגישים ומפתחות SSH, ובאחד המקרים אף שינו הרשאות גישה של קובץ שמצאו.
זהירות נדרשת לפני ההפעלה
ההשלכות של הרשאות חופשיות אלו מעוררות דאגה ניכרת בקרב מומחי מחשוב, וגם היס עצמו הודה ביושר בשיחה עם The Register: "לא הייתי טוען שהאפליקציה מתאימה לגישה ללא השגחה למערכות רגישות". אף שהתוכנה מצפינה סיסמאות ומסווה אותן כדי למנוע דליפה לפקודות המודל, מומחים באתר WindowsForum מדגישים כי כל עוד הגבלת ההרשאות אינה נאכפת ברמת מערכת ההפעלה, מומלץ למשתמשים להריץ את הכלי אך ורק בסביבה מבודדת, כמו מכונה וירטואלית או תחת חשבון משתמש ייעודי ומנוטרל מגישה לקבצים חיוניים.
ידיעות מובילות
וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
כשגשר קורס יש מהנדס – כשה-AI יוצאת משליטה, מי האחראי?
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
נטאפ תכריז על יכולות מיצוי חדשות למידע בכל מקום אחסון ל-Agentic AI


תגובות
(0)