
חסימת איומים כבר לא מספיקה: הגיע הזמן להשמיד תשתיות תקיפה
רוברט מקארדל מ-TrendAI טוען כי חסימת דומיינים זדוניים אינה פוגעת בתוקפים עצמם ● שילוב של AI עם CleanDNS מאפשר לזהות ולהסיר תשתיות תקיפה בתוך דקות


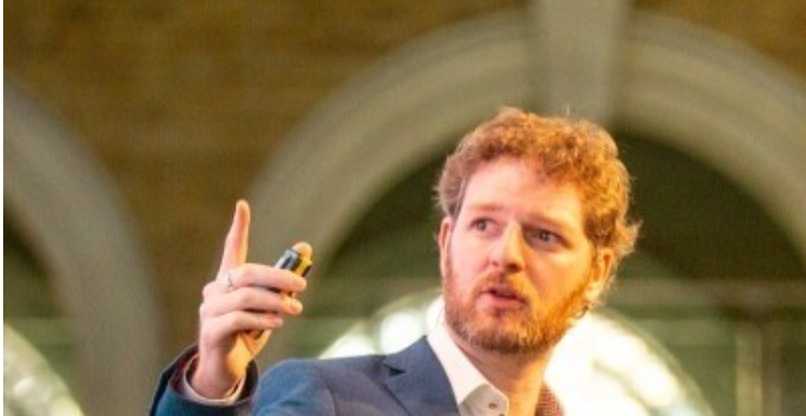
"התגובה המקובלת לדומיין זדוני כמעט שלא השתנתה ב-20 השנים האחרונות. חוסמים אותו עבור הלקוחות, מתעדים אותו וממשיכים הלאה. הדומיין עצמו נשאר פעיל, התוקף מוצא מטרות חדשות, ואף אחד מחוץ לבסיס הלקוחות שלכם אינו מוגן יותר כתוצאה מכך", כך אמר בראיון בלעדי לאנשים ומחשבים רוברט מקארדל, מנהל מחקר פשיעת הסייבר ב-TrendAI.
לדבריו, במשך שנים זו הייתה האפשרות הטובה ביותר שעמדה לרשות תעשיית אבטחת הסייבר, אולם כיום המצב השתנה. "חסימת איומים כבר אינה מספיקה – הגיע הזמן להשמיד את התשתיות שמאחוריהם", אמר.
תעשייה של פשיעת סייבר
מקארדל הסביר כי תשתיות פשיעת הסייבר המודרניות הפכו לתעשייתיות וממוסחרות. לדבריו, מספר קטן יחסית של משפחות נוזקה ושירותי תקיפה – ובהם Malware-as-a-Service, גונבי מידע (Infostealers), ערכות פישינג, Loaders וסוסים טרויאניים לגישה מרחוק (RATs) – אחראים לחלק בלתי פרופורציונלי מהמתקפות המתרחשות בפועל.
"המשמעות אינה מובנת מאליה, אך חשובה מאוד", אמר. "אם קבוצה קטנה של איומים אחראית לרוב הנזק, שיבוש הפעילות של אותה קבוצה יניב תועלת גדולה בהרבה מהיקפה היחסי. במקרה כזה, אינכם מגינים רק מפני קמפיין תקיפה אחד – אתם פוגעים ביכולת התפעולית של תשתית שתוקפת במקביל מאות ארגונים".
לדבריו, ההיגיון הזה חשוב במיוחד כאשר פועלים בשלב מוקדם של שרשרת התקיפה. "מתקפת כופרה אינה מופיעה יש מאין. היא מגיעה באמצעות Loader שמופץ באמצעות ערכת פישינג ומתארח על תשתית שנרשמה ימים לפני שמישהו בכלל לחץ על קישור כלשהו. כל אחד מהשלבים הללו הוא נקודה שבה ניתן לעצור את המתקפה עוד לפני שהמטען הזדוני הופעל".
ה-AI מקצר את הדרך מזיהוי לחסימה
מקארדל ציין כי זיהוי תשתיות של תוקפים עוד לפני שהן משמשות במתקפות פעילות מחייב עיבוד כמויות מידע בקצב שעבודה ידנית ואנליסטים אינם יכולים להתמודד איתו. "זו בעיה שמתאימה ל-AI, וכך בדיוק אנחנו מתייחסים אליה", אמר.
לדבריו, TrendAI משתמשת בתהליכי עבודה מבוססי בינה מלאכותית סוכנית ובמודלים של למידת מכונה שפותחו בתוך החברה, כדי לזהות תשתיות פיקוד ושליטה (C2) ותשתיות הפצה כמעט בזמן אמת. "זה מאפשר לנו לחסום אותן עבור לקוחות ארגוניים בפלטפורמת Vision One – עוד לפני שהתוקפים מפעילים אותן. במקרים מסוימים, המגנים מהירים יותר מהמתקפה עצמה".
אלא שלדבריו, חסימת התשתית עבור לקוחות החברה בלבד אינה מספיקה. "הדומיין נשאר פעיל. מישהו אחר ייפגע", אמר. כדי להתמודד עם הפער הזה, TrendAI הכריזה באחרונה על שותפות עם CleanDNS, שפועלת מול רשמי דומיינים ומפעילי מרשמים ויכולה ליזום פעולות השעיה או הסרה של תשתיות זדוניות.
"זהו הבדל קריטי", הסביר מקארדל. "כשאנו מזהים דומיין זדוני בוודאות גבוהה, חבילת ראיות מובנית עוברת ל-CleanDNS. החברה מעבדת את המקרה ופונה לרשם או למפעיל המרשם הרלוונטי. כשמתקיימים תנאי המדיניות – הדומיין מוסר. עבור לקוחות, התהליך אורך 12 דקות. באינטרנט, זמן הטיפול הממוצע אורך יומיים וחצי".
לדבריו, שיעור האימות של כל הדומיינים ששותפו בתוכנית עמד על 100%, דבר שאפשר להסיר את הצורך בבדיקה אנושית כחלק מהתהליך. כיום, הזמן שבין הזיהוי לבין העברת המקרה לפעולה של CleanDNS נמדד בדקות.
לשנות את הכלכלה של התוקפים
"כלכלת פשיעת הסייבר בנויה על ההנחה שתשתיות הן זולות וניתנות להחלפה בקלות", אמר מקארדל. לדבריו, מאמצי הסרה לא איימו בעבר על המודל, משום שהיו איטיים ומפוצלים מכדי לייצר עלות תפעולית אמיתית לתוקפים.
"המצב משתנה כשמהירות הזיהוי ויכולת ההסרה פועלות יחד. תוקפים אינם נרתעים מהאפשרות שהתשתית שלהם תוסר. הם נרתעים כשהכלכלה משתנה – כשהתשתית שעליה שילמו נעלמת עוד לפני שהספיקה להחזיר את ההשקעה".
"זיהוי בלא שיבוש הפעילות משאיר את הבעיה הבסיסית על כנה", סיכם מקארדל. "תעשיית אבטחת הסייבר השקיעה עשרות שנים בשכלול יכולות הזיהוי. היכולת לשבש ולהסיר את תשתיות התקיפה עצמן – היא המקום שבו נמצא הגבול הבא".
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
היעד לשנים הבאות: מאומת הסטארט-אפ לאומת ה-R&D
שמעון חקון מונה לסמנכ"ל מערכות המידע של כתר
"AI היא תור הזהב של השירותים המקצועיים"
תגובות
(0)