
אסוס הבריטית נפרצה: האקרים שלחו הודעות דרך האפליקציה
הרשת אישרה כי היא חוקרת פעילות לא מורשית לאחר הודעת פופ-אפ מהתוקפים ● לפי אסוס, ייתכן שנלקחו שמות ופרטי קשר, אך לא סיסמאות או פרטי תשלום ● מומחים: מדובר בטקטיקת סחיטה שמפעילה לחץ ישיר דרך הלקוחות


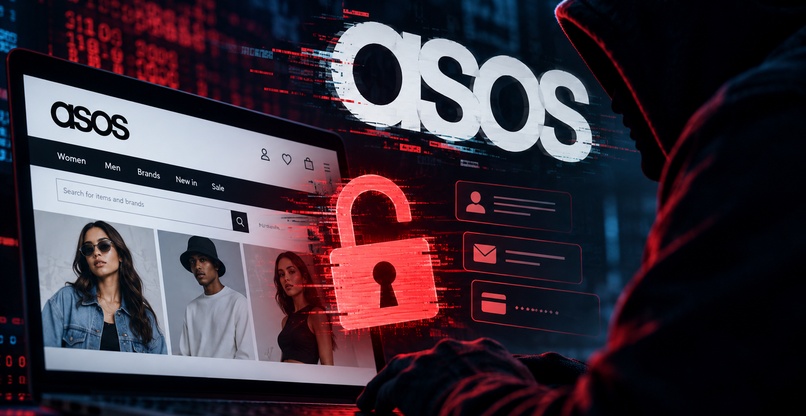
חברת הקמעונאות והמסחר האלקטרוני הבריטית אסוס (ASOS) נפרצה בסייבר. כמה שעות לאחר פרסום דבר האירוע אישרה הרשת כי היא חוקרת "פעילות לא מורשית".
אסוס, הפופולרית מאוד בבריטניה בעיקר בקרב צעירים, מוכרת בגדים, הנעלה, מוצרי טיפוח ואקססוריז. בהודעה שמסרה אתמול (ג') נכתב כי היא "חוקרת את הפעילות הלא מורשית, הכוללת פלטפורמות צד שלישי שאנו משתמשים בהן לתקשורת עם לקוחות". החברה הוסיפה כי ייתכן שנלקח מידע אישי בסיסי, כמו שם ופרטי קשר, אך לדבריה פרטי כרטיסי התשלום והסיסמאות לא נגנבו.
ההאקרים שלחו הודעה דרך האפליקציה
חלק ממשתמשי אפליקציית אסוס קיבלו אתמול בבוקר הודעת פופ-אפ שבה נכתב: "אסוס נפרצה". התוקפים קראו למחלקות אבטחת המידע וה-IT של החברה "ליצור איתנו קשר", ואיימו כי אחרת היא "תסתכן בהדלפת הנתונים שנקצרו".
מומחי אבטחה ציינו כי אופי ההודעה מתאים למתקפת כופרה, וכי מטרתה של הפנייה הפומבית היא להפעיל לחץ על הנהלת החברה באמצעות לקוחותיה. חלק מהמשתמשים שקיבלו את ההודעה סברו תחילה שמדובר במהלך שיווקי, עד שאסוס אישרה כי היא חוקרת אירוע סייבר.
לא ידוע כמה משתמשים קיבלו את ההודעה. בחנות Google Play הורדה אפליקציית האנדרואיד של אסוס יותר מ-10 מיליון פעמים. חנות האפליקציות של אפל אינה מציגה את מספר ההורדות, אך לאפליקציה יותר מ-500 אלף ביקורות משתמשים.
המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC) הציע לאסוס סיוע בטיפול באירוע.
בשלב זה לא ידוע מי עומד מאחורי המתקפה, מה היה המניע שלה, מה היקף המידע שנגנב וכמה לקוחות הושפעו ממנה.
מה קרה לסנואופלייק?
אחת מהודעות התוקפים כללה טענה שלפיה הם "פגעו לחלוטין במערכות של סנואופלייק (Snowflake)". מנגד, סנואופלייק מסרה כי "לא נמצאה עדות לפריצה בפלטפורמה שלנו".
אבי דיין, סמנכ"ל תגובה לאירועי סייבר ב-סיגניה (Sygnia), אמר לאנשים ומחשבים כי "באירוע, התוקפים ניצלו את האפליקציה הרשמית כדי לשלוח הודעות התראה למשתמשים. זו התפתחות משמעותית בטקטיקות הסחיטה של קבוצות תקיפה: במקום לנהל משא ומתן מאחורי דלתיים סגורות, התוקפים מפעילים לוחמה פסיכולוגית וממנפים את קהל הלקוחות, כדי לייצר לחץ פומבי וישיר על ההנהלה ועל הממונה על הגנת הפרטיות (DPO).
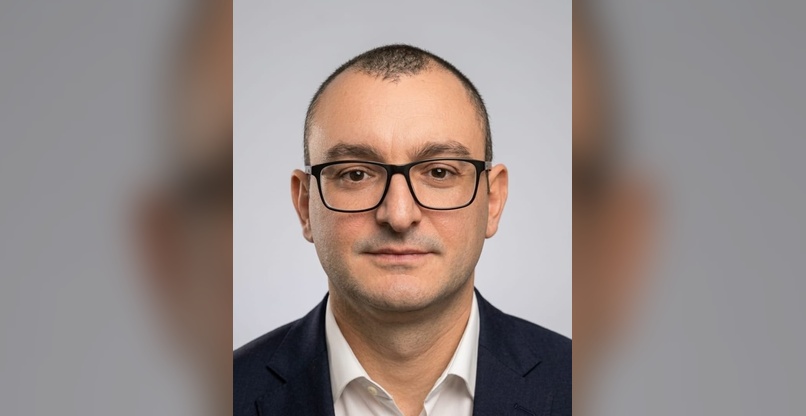
אבי דיין, סמנכ"ל תגובה לאירועי סייבר בסיגניה. צילום: יח"צ
בהתייחסו לטענת ההאקרים כי השתלטו על מאגרי הנתונים בסביבת סנואופלייק, אמר דיין כי "זו ממחישה את רמת הסיכון הנשקפת לאגמי נתונים (Data Lakes) מבוססי ענן, שמרכזים כמויות אדירות של נתונים עסקיים ופרטי לקוחות".
לדבריו, "לקראת עונת חגי הקניות של חודש נובמבר, ארגוני קמעונאות וסחר אלקטרוני נדרשים לבחון מחדש את הרשאות הגישה של צדדים שלישיים למאגרי המידע הרגישים ביותר שלהם. עליהם ליישם בקרות גישה מחמירות ולהיערך לתרחישי תגובה הדורשים סנכרון מהיר בין הכלה טכנולוגית לבין ניהול תקרית תקשורתית ופומבית".
לא בפעם הראשונה
רשתות ייצור וקמעונאות הן יעד פופולרי לפושעי סייבר. בינואר 2023 נפרצה JD Sports, ונתונים הקשורים ל-10 מיליון לקוחות נמצאו בסיכון.
במאי 2024 גנבה קבוצת ההאקרים ShinyHunters נתונים של 560 מיליון לקוחות Ticketmaster. באותה שנה תקפה הקבוצה גם את Co-op ואת קמעונאית היוקרה Harrods.
באפריל 2025 חוותה מרקס אנד ספנסר "פריצה משמעותית", שבעקבותיה נאלצה למחוק כמעט את כל רווחיה במחצית הראשונה של אותה שנה. במאי 2025 דיווחה אדידס על גניבת מידע אישי של לקוחות במתקפת סייבר.
בספטמבר 2025 הושבת הייצור בענקית הרכב יגואר לנד רובר בעקבות מתקפת סייבר, שהנזק ממנה הוערך בכ-1.9 מיליארד ליש"ט. פושעי סייבר גנבו גם פרטים ונתונים אישיים של מיליוני לקוחות של בלנסיאגה, גוצ'י ואלכסנדר מקווין.
אנשי מחלקת אימות העובדות של ה-BBC מצאו כי שמות ערוץ הטלגרם והחשבונות שבהם השתמשו ההאקרים, כולל האיותים, תואמים למערכת שמייצגת תווים סיניים באלפבית הלטיני ונפוצה מאוד בסין. לדבריהם, חלק מההודעות נראו כאילו תורגמו מסינית.
אנדי וורד, סגן נשיא בינלאומי ב-Absolute Security, אמר לתקשורת בבריטניה כי "מספיקה מתקפת סייבר מוצלחת אחת, או פריצת נתונים אחת, כדי שאלפי, אם לא מיליוני אנשים, ייחשפו לסכנה. עם עליית הבינה המלאכותית, האיומים הללו לא רק הופכים לחכמים יותר, אלא גם מהירים יותר".
לדבריו, עסקים בריטיים צריכים להתמקד בחוסן סייבר כדי לצמצם הפרעות וזמני השבתה, וליישם נראות בזמן אמת לסביבות ה-IT שלהם כדי לזהות פגיעויות ולהגיב לאירועים כאשר הם מתרחשים.
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
"כדי להיות מעצמת על, מדינה תצטרך סייבר, קוונטום ו-AI"
היעד לשנים הבאות: מאומת הסטארט-אפ לאומת ה-R&D
תגובות
(0)