
"צוותים מיוחדים של צפון קוריאה מנסים לפרוץ לבורסות קריפטו בכל יום"
כך אמר בועז דולב, מנכ''ל קלירסקיי, בעקבות הפריצה הדרמטית לבינאנס ● "אין כל ספק שההאקרים עושים שימוש נרחב במנועי AI לאיתור חולשות בפרוטוקולי הקריפטו"




"הגופים המותקפים ביותר בעולם הם בורסות קריפטו: יש שם כסף והרבה, ובעיקר – יש שם ארנקים חמים (Hot Wallet) – כלי תוכנה לאחסון מטבעות קריפטו, המחוברים באופן רציף לרשת האינטרנט. כאשר נמצאת חולשת אבטחה בהצפנה או בתשתית – יש יכולת לבצע את גניבת הכספים במהירות. אין מה להשוות בכלל את היקף ניסיונות הפריצה של ההאקרים לבורסות קריפטו למול כל מגזר – ארגונים ביטחוניים או אחרים. אין כל ספק שההאקרים עושים שימוש נרחב במנועי בינה מלאכותית לטובת איתור חולשות בפרוטוקולי התעבורה של נכסי הקריפטו ולעשות זאת במהירות. הפעם, זה גם הצליח להם. כל בעל.ת ארנק חם חייב.ת לקחת בחשבון שמדובר בסיכון גדול", כך אמר בועז דולב, מייסד ומנכ"ל קלירסקיי (ClearSky).
בראיון לאנשים ומחשבים אמר דולב: "החוקרים שלנו גילו שישנם צוותים מיוחדים של האקרים מצפון קוריאה, שכל תכליתם בחייהם המקצועיים היא לנסות ולפרוץ לבורסות קריפטו בעולם. 'על הדרך', הם גם מתמקצעים ואט-אט הם הופכים מומחים לכל פרוטוקול העברת כספים. ראינו שמיד לאחר הפריצה לבינאנס (Binance) הם ביצעו שורה של פעילויות חכמות ומתוחכמות: גם לאחר שהוקפאו נכסים בסך 3 מיליארד דולר עם היוודע דבר האירוע, ההאקרים המשיכו למשוך ולגנוב כספים בעזרת תעלול מטורף: הם 'כאילו' לקחו הלוואה, סיפקו לה ערבות וכך הצליחו לגעת בכספים שהוקפאו".
"אנחנו משוכנעים", הוסיף ואמר דולב, "שאיתור החולשות בפרוטוקולים בוצע על בסיס מנועי AI. אלה חשפו את החולשות, הרבה מהן ומהר. ההאקרים עשו שימוש במנועי AI סיניים".
"מפתיעה לחיוב", ציין, "היא היכולת של הבורסה שנפרצה לגייס מיליארדים כדי להבטיח שלא תהיה פגיעה בלקוחות. לתחושתי, כיוון שהבורסה סינית, ייתכן שיש סיוע של ממשלת סין מאחורי הקלעים, למניעת קריסתה של בינאנס".
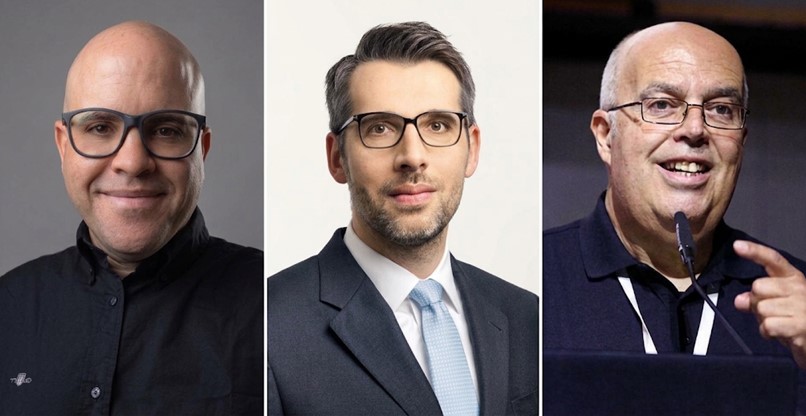
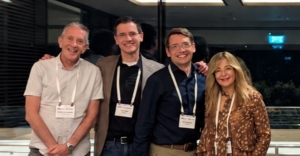
מימין לשמאל: בועז דולב, מייסד ומנכ"ל קלירסקיי; קרסטן מנקה, ראש מחקר הדור הבא ביוליוס בר; ו-ד"ר חמי לייבוביץ, ראש תחום הגנת סייבר בפקולטה למדעי המחשב במכללה למינהל. צילום: ניב קנטור, יוליוס בר ואלבום פרטי (בהתאמה)
"כולם ייאלצו לחשב מסלול מחדש"
"מעולם לא היה שוד בהיקף כה אסטרטגי", סיכם דולב, "צפוי כעת שהממשל בארה"ב, וגם זה הסיני, יתערבו. ייתכן שההצלחה הגדולה של ההאקרים מצפון קוריאה תהיה בעוכריהם. מערכות ה-AI הפכו את סביבות הקריפטו למסוכנות, ברמה שאיש לא חשב שכך יהיה בעבר. בבינאנס הקימו מערך הגנה מאוד משמעותי, וזה שהם נפרצו למרות זאת – יאלץ את כולם לחשב מסלול מחדש".
לדברי קרסטן מנקה, ראש מחקר הדור הבא ביוליוס בר, "התקרית אינה קשורה לאבטחת הבלוקצ'יין עצמו. זו אינה בעיית קריפטו, אלא בעיה של חברה. אמנם לא נקבע שיש מעורבות AI, אולם אבטחת הסייבר נעשית מאתגרת יותר ויותר: AI מפחיתה את העלות ואת הזמן הנדרש לביצוע מתקפות מתוחכמות. אחת מכל ארבע פריצות כיום מבוססת AI – עלייה של יותר מ-50% לעומת 2025. העלייה בהיקף של סוכני AI אוטונומיים בעלי גישה למערכות ולנתונים רגישים יוצרת משטח תקיפה חדש, המחייב הגנה ייעודית ומנגנוני בקרה". הוא סיכם: "משמורת עצמית באמצעות ארנקים פרטיים, המאובטחים באחסון קר ושאינם מחוברים לרשת, נותרת אחת הדרכים היעילות ביותר להפחתת הסיכון".
ד"ר חמי לייבוביץ, ראש תחום הגנת סייבר בפקולטה למדעי המחשב במכללה למינהל, ציין כי "את חלק מהנכסים שנגנבו, אנשי הבורסה הצליחו להקפיא – כי הטכנולוגיה של המטבע הספציפי מאפשרת זאת. עם זאת, בחלק מהנכסים הם לא הצליחו וסביר להניח שגם לא יצליחו – כי אותם מטבעות בנויים בכוונה כך שאין גוף, כמו בנק למשל – שיכול להקפיא חשבונות, גם לא במקרים שכאלה. נראה שמתוך הסכום שנגנב, שעומד על יותר מ-6 מיליארד דולר, החברה הצליחה להביא להקפאה של כמחצית".
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
תגובות
(0)