
הדאטה סנטרים בישראל חשופים לפגיעות טילים; מי אמור להגן עליהם?
מחקר שפרסמנו בלעדית ואזהרות מומחים חשפו פער מסוכן בין האיום הגובר לפגיעות טילים בחוות שרתים להיערכות בשטח ● בהיעדר רגולציה, חובת ההגנה על הנכס היקר ביותר של הארגון מוטלת קודם כל על המנמ"רים והמנכ"לים


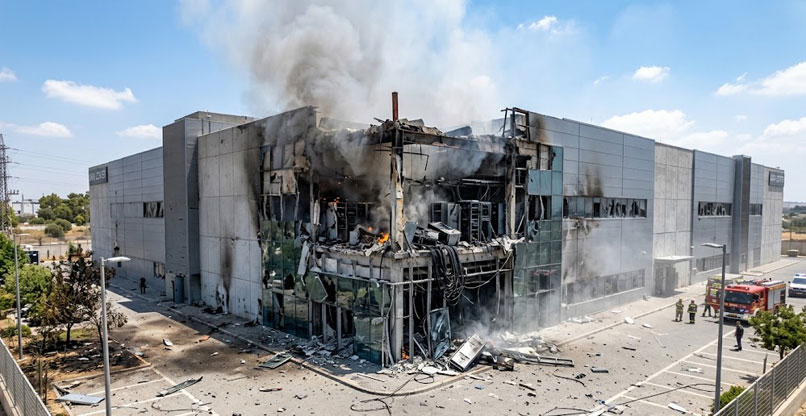
השבוע חשפנו, בלעדית באנשים ומחשבים, מחקר חדש שמתריע שחוות השרתים בישראל – ובהן מתקני ענן מקומיים ומתקני אירוח גדולים – חשופות לא רק לאיומים של מתקפות סייבר מבוססות בינה מלאכותית, אלא גם לאיומים פיזיים, בהם טילים.
המסקנה של קלירסקיי, שערכה את המחקר, מתבססת על שורת מתקפות על דאטה סנטרים וחוות שרתים שאירעו בשנים האחרונות, ובמיוחד בחודשים האחרונים, בעולם. בעיקר שמים החוקרים את הדגש על המתקפות ההדדיות של חוות שרתים ברוסיה ובאוקראינה, ועל הפגיעות האיראניות במלחמה האחרונה בחות שרתים של AWS באיחוד האמירויות ובבחריין. מתקפות אלה, ובמיוחד על המתקנים של חברת הענן של אמזון, גרמו לנזקים נרחבים ולאובדן מידע רב.
הפרסום עורר הדים רבים בתעשיית ההיי-טק ומחוצה לה. כך, למשל, בכיר לשעבר במערכת הביטחונית, שהתראיין לאנשים ומחשבים בעקבות הפרסום, אמר כי הממשלה ותעשיית ההיי-טק לא מודעות דיין להיקף האיום ולנזקים שעלולים להיגרם מפגיעת טילים. "מספיק שדאטה סנטר אחד, שמשרת כמה גופים עסקיים גדולים, בנק אחד או שניים, משרד ממשלתי חשוב וחברת טלקום, נפגע – וחצי מהמדינה מושבתת", הזהיר.
אחד ממנהלי חוות השרתים הוותיקות בישראל, שמכיר היטב את הענף ואת האתגרים הביטחוניים שלו, אמר לאנשים ומחשבים כי מאז ה-7 באוקטובר, האפשרות של פגיעה ישירה בדאטה סנטר היא מבחינתו הנחת עבודה, שמדירה שינה מעיניו.
מה אפשר לעשות?
למנהלי חוות השרתים אין אפשרויות רבות למנוע פגיעה ישירה במתקנים שנבנו על פני הקרקע. ובכל זאת, חלקם נוקטים צעדים שנועדו לצמצם את הנזק במקרה של אסון. בין הפתרונות: הקמת אזורים תת קרקעיים ייעודיים בתוך שטחי המתקנים, מעין בונקרים שבהם אפשר לאחסן עותקים מאובטחים של מידע השייך ללקוחות.
אולם, כאן מתגלה בעיה נוספת: האחריות לשמירת המידע לא מוטלת רק על מפעילי חוות השרתים, אלא גם על הלקוחות שלהם. למרבה ההפתעה, לא כל הארגונים מנצלים את הפתרונות האלה, והגורם הבכיר מזהיר שהם לא שומרים על המידע שלהם כראוי.
נדרש לבחון מחדש הנחת יסוד
עד לאחרונה, הנחת הייסוד הייתה שחוות שרתים הן אחד המקומות הבטוחים ביותר לשמירת המידע, שהוא הנכס היקר ביותר של הארגון. הדברים נכונים במיוחד כשמדובר בשירותי ענן, שמציעים תשתיות מתקדמות, יתירות ומנגנוני הגנה. אולם, המציאות הביטחונית בישראל מחייבת לבחון מחדש את ההנחה הזאת.
המחקר של קלירסקיי והדברים שאמרו המומחים לאנשים ומחשבים מעלים שאלה מטרידה: עד כמה ארגונים נערכו באמת לתרחיש שבו מתקן המחשוב שעליו נשענת פעילותם ייפגע מטיל, ואולי אף יושבת בעקבות מתקפה – פיזית או מתקפת סייבר? שיעור הארגונים שנוקטים צעדים ייעודיים להגנה על המידע בתרחישים כאלה אינו גבוה דיו, והפער בין רמת האיום לבין ההיערכות בפועל מדאיג.
בתרחיש קיצון, המידע קודם לזמן ההתאוששות
הגורם הבכיר בענף חוות השרתים אמר כי בתרחיש קיצון של פגיעה בדאטה סנטר, היעד המרכזי צריך להיות שמירה על שלמות המידע ומניעת אובדנו. זאת, בשונה מתקלות, שבהן הדגש הוא על משך ההתאוששות ועל החזרת הארגון לפעילות שגרתית במהירות האפשרית.
גיבוי מתאים, יצירת עותקים נפרדים של המידע ושמירתם באתרים מאובטחים הם עקרונות מוכרים בעולמות התשתיות והאחסון. אלא שמהמחקר ומהשיחות עם גורמים בענף עולה שיש ארגונים שלא מעמיקים את מערך הגיבוי שלהם, בין היתר משיקולי עלות ותחת הכותרת הכללית של "ניהול סיכונים".
האחריות אינה מוטלת רק על המדינה או על מפעילי חוות השרתים. היא מוטלת גם על המנמ"רים, מנהלי התשתיות ומנכ"לי הארגונים, שצריכים לוודא שתוכניות ההתאוששות שלהם מביאות בחשבון גם פגיעה פיזית בתשתיות
גם לרגולציה יש כאן תפקיד: אין בישראל מסגרת רגולטורית אחידה, שמחייבת את כלל הארגונים להיערך באופן מפורש לתרחיש של פגיעת טילים בחוות שרתים. רגולטורים בענפים מסוימים מנחים או לפחות ממליצים על מערכי גיבוי והמשכיות עסקית, ויש ארגונים שמבינים את הסיכון ופועלים בהתאם. אבל התמונה הכוללת עדיין מדאיגה.
צריך לומר ביושר: גם לממשלה אין דרך למנוע כל פגיעת טילים בחוות שרתים, והיא בוודאי לא יכולה לחייב את כלל המתקנים לרדת אל מתחת לפני הקרקע. אבל יש לה כלים אחרים: לחדד הנחיות ודרישות רגולטוריות, להגביר מודעות, להגדיר תרחישי ייחוס ולהביא את הסיכונים לידיעת הארגונים, ספקי הענן והיזמים שמתכננים חוות שרתים חדשות.
האחריות היא גם של המנמ"רים והמנכ"לים
המחקר של קלירסקיי מדגיש את העובדה שבתקופה הנוכחית, כבר לא מספיק להגן על המידע מפני האקרים, אלא צריך להביא בחשבון גם טילים, פגיעה פיזית בתשתיות והשבתה ממושכת של מתקנים חיוניים. לא כל פתרון מחייב לבנות בונקר או להקים חוות שרתים תת קרקעית. באמצעות תכנון נכון, גיבויים מבודדים, שמירת עותקים במיקומים גיאוגרפיים נפרדים ובחינת תרחישי קיצון, אפשר לצמצם את הסיכון לאובדן מידע ולהשבתת פעילות.
האחריות אינה מוטלת רק על המדינה או על מפעילי חוות השרתים. היא מוטלת גם על המנמ"רים, מנהלי התשתיות ומנכ"לי הארגונים, שצריכים לוודא שתוכניות ההתאוששות שלהם מביאות בחשבון גם פגיעה פיזית בתשתיות.
אין צורך להמתין לאסון כדי להבין את גודל הסיכון. כפי שלמדנו מתחומים אחרים, לפעמים תרחיש שנראה תיאורטי הופך למציאות בתוך דקות. אנחנו לא זקוקים לאירוע נוסח פליי דובאי כדי להתעורר. מוטב שניערך מראש.
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
תגובות
(0)