סייבר

המטה הקיברנטי הלאומי יתקין רגולציות לתחום הסייבר "בתוך חודש-חודשיים"
"תחום הרגולציה יטופל בקרוב ולצד זאת, אנחנו פועלים להסמכה של חברות אבטחת מידע לתחום", כך חשף רמי אפרתי, ראש אגף בכיר למגזר האזרחי-פרטי במטה הקיברנטי הלאומי שבמשרד ראש הממשלה ● לדבריו, "בסייבר יש מימדים של איום ביטחוני, ריגול צבאי וריגול תעשייתי, והוא עלול לפגוע במשולש ביטחון-כלכלה-חברה" ● הוא כינה את הסייבר "נשק של חלשים" ואמר ש-"פגיעה בגורם אחד יכולה להיות בעלת השפעה ישירה על הכלכלה הישראלית"
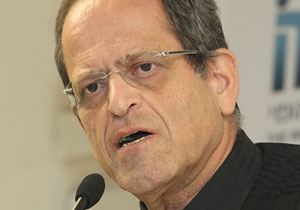
חזי כאלו, בנק ישראל: "הבנק הוא היעד מספר אחת לתקיפה, ופגיעה בו נתפסת כאסטרטגית"
"הסייבר הוא עידן חדש, שבו כל התפישות הישנות של אבטחת מידע קורסות. האיום הדיגיטלי נתפס כמספר אחת לחברה, לכלכלה ולממשל", אמר מנכ"ל בנק ישראל ● לדבריו, המימד של לוחמה קיברנטית הולך וגדל, ולכן חלה העצמה והחרפה של מפת האיומים על המגזר הפיננסי ● הסופר הצרפתי גיא-פיליפ גולדשטיין, מחבר "בבל שעת האפס": "גם יחידים מצויים בסכנת היפגעות בסייבר, לא רק ארגונים ומדינות"

מייקל היידן, ראש ה-CIA לשעבר: "לא משנה כמה מהר ממשלות יגיבו לאירועי סייבר – הן לעולם יפגרו"
"מדובר במרחב חדש, שקשה להכיל עליו מושגים וגבולות ממרחבי הים, האוויר, היבשה והחלל", אמר הגנרל בדימוס היידן, שעמד בעבר בראש ה-CIA והסוכנות האמריקנית לביטחון לאומי ● לדבריו, "למגזר הממשלתי במדינות השונות אין די כוח להבטיח ולאבטח את המימד הקיברנטי כמו שהוא עושה במימד הפיזי" ● הוא ציין ש-"הייתי בכנס בו אמרתי ל-3,000 האקרים: אלוהים ייצר ארבעה מרחבים, בעוד אתם יצרתם את המרחב החמישי, הסייבר - ועשיתם בו מה זה בלאגן'"

יפתח רון-טל, חברת החשמל: "אנחנו חווים 10-20 אלף ניסיונות חדירה ל-IT שלנו מדי יום"
עם זאת, אמר אלוף (מיל') רון-טל, יושב ראש חברת החשמל, "יש לנו עשרות תחנות כוח, כך שאם אחת מהן תיפגע, זה יהיה לא נעים - אך לא נורא" ● הוא דימה את מלחמות הסייבר למאזן האימה שהיה קיים במלחמה הקרה וטען שאין בהן מנצחים או מפסידים ברורים ● רון-טל קרא להאיץ את הקמת המרכז הלאומי הקיברנטי ו-"ליצור דפוס מענה פרו-אקטיבי ולא פסיבי"
אנשי אנונימוס פרצו לבסיסי הנתונים של פיליפס בפעם השנייה בתוך חודש
ההאקרים גנבו מהחברה מאגרי מידע שכוללים, לפי אנונימוס, "יותר מ-200 אלף מיילים עם לפחות 1,000 הרשאות שיכולות לאפשר לאחרים להשתמש במידע אישי של המשתמשים" ● הם העלו את הנתונים שנגנבו לאתרי אירוח קבצים שונים, תוך שהשתמשו להפצתם ב-HushTags - תוויות סימון סולמית - "AntiSec" ו-"LulzSecReborn"

סימנטק: עבריינים מנצלים הפרצה בג'אווה לגניבת סודות מסחריים
חברי הכנופיה, שמכונה על ידי ענקית האבטחה Nitro gang, תקפו בחודשים יולי עד ספטמבר 2011 כחמישים חברות, אם כי לאחרונה קצב המתקפות הואט, במטרה לגנוב סודות מסחריים בענפים קריטיים דוגמת כימיה והגנה ● ליאם או. מורצ'ו, מנהל בצוות התגובה לאבטחה של סימנטק: "המניעים אינם פיננסיים - הם מתעניינים בעיקר בקניין רוחני"
מתקפה קיברנטית נוספת במזרח התיכון: נוזקה חדרה למחשבי חברת האנרגיה הקטארית RasGas
מתאגיד הענק נמסר, כי הייצור של הגז שלו לא נפגע בשל המתקפה ● עם זאת, המתקפה אילצה את מנהלי ה-IT של RasGas לסגור את אתר האינטרנט ומערכות הדואר אלקטרוני של החברה ● ככלל, חברות אבטחת מידע מזהירות, כי תעשיית הנפט והאנרגיה נמצאת בימים אלה על הכוונת של ההאקרים
דו"ח: גידול בהיקף הריגול הקיברנטי במזרח התיכון בכלל ובאיראן בפרט
חברת האבטחה הישראלית סקיורלרט זיהתה בחצי השנה האחרונה כ-150 קורבנות חדשים של נוזקות שמפתחי מאהדי שינו בהן את הקוד שלו על מנת להתחמק מזיהוי על ידי תוכנות אנטי וירוס ● חוקרי החברה מעריכים שהמספר הכולל של מחשבים שהודבקו עומד על כמעט 1,000, מרביתם במדינת האייתוללות
ידיעות מובילות

וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל

סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?

600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי

"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
נטאפ תכריז על יכולות מיצוי חדשות למידע בכל מקום אחסון ל-Agentic AI