
הבינה המלאכותית מאפשרת לתוקפים מתקפות סייבר על סטרואידים
מאיר אסיסקוביץ' מטנאבל מזהיר כי חיבור מערכות תפעוליות לרשת מגדיל את הסיכון, וקורא לארגונים למפות נתיבי תקיפה ולתעדף חשיפות מסוכנות לפני שיהפכו למשבר תפעולי


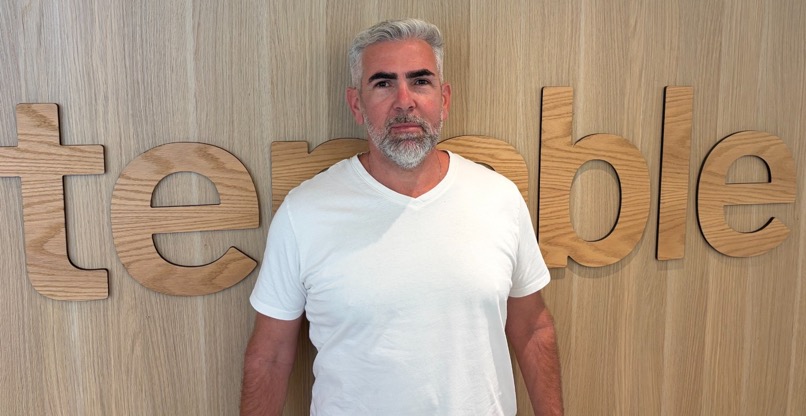
"גל מתקפות סייבר נגד מערכות קירור במרכולים ובמתקנים רפואיים באירופה הוא המחשה ודוגמה מעניינת למערכות תפעוליות, שלא תמיד זוכות לתשומת הלב הראויה בהיבט אבטחת הסייבר, למרות החשיבות שלהן לפעילות השוטפת. הן אחראיות על שמירת תנאים מדויקים, ולעיתים שינוי של מדד אחד בלבד עלול לגרום לנזק משמעותי", כך אמר מאיר אסיסקוביץ', דירקטור בכיר לניהול מוצר ומוביל תחום התשתיות הקריטיות ב-טנאבל.
לדבריו, "בעידן הבינה המלאכותית, האיום הזה מקבל ממדים חדשים. ה-AI הוא מכפיל כוח עבור התוקפים, ומאפשר מתקפות סייבר על סטרואידים. כלים מתקדמים מאפשרים לאתר מערכות חשופות, לנתח חולשות ולהאיץ תהליכים שבעבר דרשו ידע טכני מתקדם וזמן רב. המשמעות היא שגם גורמים בעלי יכולות טכניות מוגבלות יחסית עלולים לבצע פעולות שבעבר היו שמורות לתוקפים מיומנים יותר". הוא הדגיש כי "ארגונים שעדיין מניחים בשנת 2026 שהמערכות התפעוליות שלהם מבודדות לחלוטין מהעולם החיצון צריכים לחשוב מחדש. השאלה אינה האם נכון לחבר מערכות תפעוליות לרשת, אלא כיצד מבטיחים שהחיבור הזה לא יהפוך לנקודת התורפה של הארגון".
מערכות תפעוליות כבר אינן מבודדות
אסיסקוביץ' ציין כי "ראינו בשבועות האחרונים כיצד שינוי בהגדרות הטמפרטורה או במחזורי ההפשרה עלול לפגוע בסחורה ולשבש פעילות עסקית. במתקנים רפואיים, שבהם נשמרים מוצרי דם וחומרים ביולוגיים, ההשלכות עלולות להיות חמורות אף יותר. האירועים האלה ממחישים שתוקפים אינם חייבים להשבית מערכת שלמה כדי לגרום נזק. לעיתים די בשינוי ממוקד של הגדרה תפעולית. חשוב שארגונים יבינו לא רק אילו מערכות הם מפעילים, אלא גם מה עלול לקרות כשגורם לא מורשה מצליח להשפיע על אופן פעולתן". לדבריו, האירועים ממחישים מדוע אבטחת סייבר של מערכות תפעוליות חיונית גם ברשתות מזון.
"במשך שנים אבטחת מערכות בקרה תעשייתיות התבססה על ההנחה שהן פועלות בסביבה סגורה ומבודדת מהאינטרנט. הבידוד הזה נחשב לאחת משכבות ההגנה המרכזיות של המערכות התפעוליות, והעניק לארגונים תחושת ביטחון מפני איומים חיצוניים. אלא שהמציאות השתנתה, והאירועים האחרונים באירופה ממחישים עד כמה התפיסה הזו כבר אינה מספקת", הסביר. הוא הוסיף כי "כיום מערכות תפעוליות רבות מחוברות לרשתות המחשוב הארגוניות ולעיתים גם לאינטרנט. ההתפתחות פותחת בפני התוקפים נתיבי חדירה חדשים. סיסמאות חלשות, חולשות אבטחה, חיבורים שאינם מאובטחים כראוי והרשאות גישה רחבות מדי עלולים לאפשר לתוקפים להגיע למערכות הבקרה ולשבש את פעילותן".
מניהול חולשות לניהול חשיפות
לדברי אסיסקוביץ', "ניהול חולשות הוא חלק חשוב מאבטחת הסייבר, אבל עצם הזיהוי של חולשה אינו מספיק כדי להבין את רמת הסיכון שהיא מציבה לארגון. כאן נכנסת לתמונה גישת ניהול החשיפות. זו מאפשרת להסתכל על התמונה הרחבה. במקום להתמקד בכל חולשה בנפרד, בוחנים כיצד מערכות מחוברות זו לזו, אילו הרשאות גישה קיימות והאם שילוב של כמה נקודות תורפה עלול לאפשר לתוקף להגיע למערכות חיוניות. המטרה היא לא רק לזהות כמה שיותר חולשות, אלא להבין אילו מהן מציבות את הסיכון המשמעותי ביותר ולתעדף את הטיפול בהתאם". התחום עומד גם במרכז פלטפורמת ניהול החשיפות של טנאבל, שמפותחת בין היתר בישראל.
אסיסקוביץ' הסביר כי "בתרחיש אפשרי, התוקף מתחיל מנקודת כניסה שנמצאת בכלל מחוץ למערכת התפעולית. אם קיימים חיבורים בין הסביבות וההפרדה אינה מספקת, הוא עלול לנצל אותם כדי להתקדם בהדרגה לכיוון רכיבים רגישים יותר. לכן, בדיקה של הבקר עצמו אינה מספיקה. צריך להבין את השרשרת כולה: אילו מערכות מחוברות אליו ומה קורה אם אחת מהן נפגעת". לדבריו, "הרעיון הוא לזהות מראש את הנתיבים הללו ולצמצם אותם. הפרדת רשתות, הגבלת הרשאות ובקרה על גישה של ספקים חיצוניים הן צעדים שיכולים להקטין את היכולת של תוקף לנוע בין מערכות", בהתאם לעקרונות המקובלים בהגנה על מערכות בקרה תעשייתיות.
מאירוע סייבר למשבר תפעולי
לסיכום אמר כי "בפגיעה במערכות קירור באירופה, העניין הטכני מטריד, הנזק ללא ספק כבד, אבל יש פה עליית מדרגה רציפה ומדאיגה מאוד. זה מעבר לסייבר או אבטחת מידע, זה עניין של חוסן לאומי ותחושת הביטחון של האזרחים. התוקפים מצליחים ליצור פה דאגות מסדר גודל חדש הן לאזרח והן למקבל ההחלטות. במתקפות שראינו באחרונה יש החמרה מתמדת במסר למותקף ולתעשייה: מנזק נקודתי מוגבל מבחינת תודעה, ליעדים המשפיעים באופן ישיר על רבבות ומגבירים את הלחץ על הממשל המותקף. ניצול של מתקפות סייבר כדי להרוס מנות דם הוא כבר נזק בקנה מידה אחר לגמרי. בעולם שבו מערכות מחשוב שולטות ביותר ויותר תהליכים פיזיים, ההבדל בין אירוע סייבר נקודתי למשבר תפעולי משמעותי עשוי להיות קטן מאוד". לדבריו, זהו האתגר החדש של ארגונים שמערכות המחשוב שלהם שולטות בתהליכים פיזיים.
ידיעות מובילות
וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
כשגשר קורס יש מהנדס – כשה-AI יוצאת משליטה, מי האחראי?
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"


תגובות
(0)