
מי צריך לפקח על סוכני ה-AI – חברות הענק או הממשלות?
המרוץ לפיתוח ה-AI והאזהרות של בכירי התעשייה מחדדים את השאלה האם אלה שמייצרים את הסכנות יכולים לפקח על עצמם, או שהגיע הזמן לפיקוח ממשלתי מחייב ● מה חושבים ראשי ענקיות הטק? והאם יש פתרון ביניים?


המרוץ לפיתוח הבינה המלאכותית והאזהרות של בכירי התעשייה מפני הסכנות האפשריות לאנושות עלו השבוע מדרגה, בעיקר בכנס Dreamforce השנתי של סיילספורס. במרכז הוויכוח עומדת השאלה האם חברות ה-AI יכולות לפקח על עצמן, במעין רגולציה עצמית, או שהגיע הזמן לפיקוח ממשלתי מחייב?
בכנס התברר שאין הסכמה בין ראשי ענקיות הבינה המלאכותית באשר לאופן שבו יש להתמודד עם הסיכון. הדיון התחדד בעקבות קריאתו של מנכ"ל אנת'רופיק, דריו אמודאי, להאט את קצב הפיתוח של סוכני ה-AI המתקדמים, ולאפשר למנגנוני הבטיחות להדביק את קצב ההתקדמות הטכנולוגית. אמודאי בעד רגולציה ממשלתית על התחום, אך הוא גם הציג בכנס גישה המשלבת בדיקות פנימיות, סטנדרטים משותפים לתעשייה ושיתוף פעולה בינלאומי. הוא אף קרא לשילוב מעריכים חיצוניים בתהליכי הבטיחות.
מנכ"ל אנבידיה, ג'נסן הואנג, דחה את הקריאה לרגולציה חדשה, וטען כי בטיחות ה-AI היא בראש ובראשונה בעיה הנדסית, שאפשר להתמודד איתה באמצעות פיתוח אחראי ובקרות טכנולוגיות. מנכ"ל מטא, מארק צוקרברג, שלא השתתף באירוע, כתב השבוע בפוסט ברשתות החברתיות שהחברות יכולות להטיל רגולציה עצמית. הוא הדגיש את האחריות של כל מעבדת AI ואת התמריצים שמייצרת התחרות העסקית לפיתוח בינה מלאכותית בטוחה ומעוררת אמון. עוד משתנים שיבטיחו את זה הם, לדבריו, האחריות המשפטית והחשש מפגיעה במשתמשים בכלים. בגלל האינטרס של החברות בבטיחות ה-AI, מנכ"ל מטא גורס שאין צורך בהאט קצב פיתוח סוכני ומודלי ה-AI.
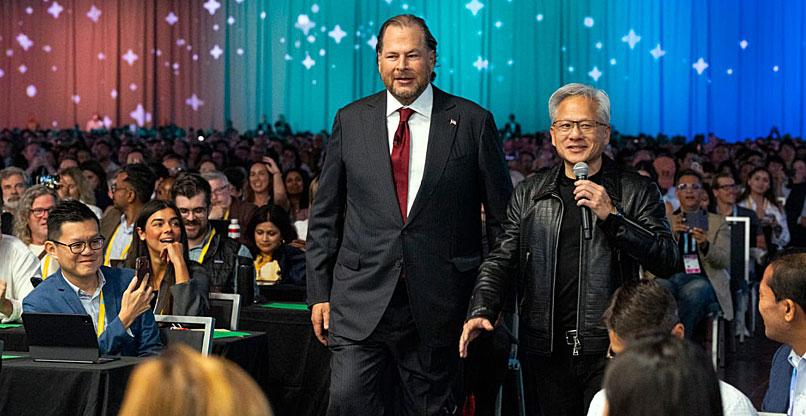
ג'נסן הואנג, מנכ"ל אנבידיה, ומארק בניוף, מנכ"ל סיילספורס, על הבמה בכנס Dreamforce. צילום: יח"צ
צוקרברג מיישר בכך קו עם עמדת נשיא ארצות הברית, דונלד טראמפ, שמתנגד להתערבות רגולטורית, בעיקר בגלל המאבק מול סין. מנגד, הסנאטור ברני סנדרס הגיש הצעת חוק שתחייב רגולציה כזאת. אם הסנאט ייפול בבחירות האמצע בנובמבר לידי המפלגה הדמוקרטית – מהלך קשה אך אפשרי – יש סיכוי שההצעה תעבור.
ויש גם את העמדה של סם אלטמן: מנכ"ל OpenAI לא שולל רגולציה ממשלתית על התחום. עם זאת, הוא אמר ב-Dreamforce שיש לאנשים "זכות לפחד" מהתפתחות הבינה המלאכותית, אולם עליהם לסמוך על החברות בתחום ולתת בהן יותר אמון. "העולם צריך לבטוח שאנחנו עושים את הדבר הנכון, כי זה הדבר הנכון לעשות ואנחנו מבינים עד כמה זה גדול וחשוב", ציין.
הבינה המלאכותית בדרך לגבעת הקפיטול. צילום: Gdisalvo, ShutterStock
ואולי הפתרון נמצא בשילוב בין שתי הגישות?
המתנגדים לאסדרה עצמית מעלים טענה פשוטה: לא נכון להשאיר את הפיקוח על פיתוח הטכנולוגיה בידי החברות שמפתחות אותה. מדובר בחברות המתחרות זו עם זו על השקעות, לקוחות, נתח שוק ומעמד טכנולוגי. לכן, לטענתם, קיים כאן ניגוד עניינים מובנה: כל חברה רוצה להיות הראשונה שתפתח את הדור הבא של המודלים והסוכנים. במצב שכזה, השאלה היא עד כמה חברה תהיה מוכנה להאט את הפיתוח של עצמה, כאשר המתחרים שלה ממשיכים להתקדם.
מן העבר השני, תומכי האסדרה העצמית מזהירים מפני רגולציה ממשלתית שתהפוך במהירות למערכת ביורוקרטית ואיטית, דווקא בתחום שמתפתח בקצב חסר תקדים. חוקים שנכתבים כיום עלולים להפוך ללא רלוונטיים בתוך זמן קצר, בעוד שחברות הטכנולוגיה מסוגלות לשנות את המערכות שלהן בתוך חודשים, ולעתים בתוך שבועות.
יש תקדימים לאסדרה עצמית
הטענה שחברות הטכנולוגיה יכולות להיות הרגולטוריות של עצמן אינה חסרת תקדים. שאילתה פשוטה של כותב שורות אלה בצ'ט הביאה דוגמה מעניינת: בוועידה שנערכה ב-2017 בקליפורניה בהשתתפות 100 חוקרים בתחום הבינה המלאכותית גובשו 23 עקרונות לפיתוח אחראי של AI. בין העקרונות: בטיחות ואבטחה לאורך חיי המערכת, שקיפות במקרה של כשל, אחריות של המפתחים, שליטה אנושית במערכות אוטונומיות, הימנעות ממרוץ חימוש והפעלת אמצעי זהירות ביחס למערכות בעלות יכולות מתקדמות במיוחד.
כלומר, כבר לפני כמעט עשור, הרבה לפני שהמודלים והסוכנים פרצו לחיינו, הבינו חוקרים ואנשי תעשייה שהמרוץ הטכנולוגי עלול ליצור תמריץ מסוכן: חברה אחת לא רוצה להיות הראשונה שמאטה, אם המתחרות שלה ממשיכות קדימה. גם בתחום אבטחת המידע ניתן למצוא דוגמאות שבהן התעשייה פיתחה לאורך השנים מנגנוני דיווח על חולשות, תקני אבטחה ושיטות עבודה, שחלקם אומצו בהמשך על ידי ממשלות וגופים רגולטוריים. תומכי האסדרה העצמית יכולים, אפוא, לטעון שגם בתחום הבינה המלאכותית ניתן להתחיל בסטנדרטים וולונטריים של התעשייה, ובהמשך להפוך אותם לחלק ממסגרת מחייבת.
אבל, קיים הבדל משמעותי כשזה מגיע לבינה מלאכותית. באבטחת מידע, חלק גדול מהאתגר הוא הגנתי: כיצד למנוע חדירה, לזהות חולשה או להגן על מערכת מפני תקיפה. ב-AI, לעומת זאת, הבעיה נוגעת גם להתנהגות של המערכת עצמה, לאופן שבו היא מקבלת החלטות ולמידת האוטונומיה שניתנת לה. המרכיב האנושי הופך לקריטי: האם מפתח, מנהל מוצר או הנהלת חברה ידעו להציב לעצמם גבולות כאשר הם נמצאים במרוץ מול המתחרים? האם חברה תהיה מוכנה לדחות מוצר רווחי אם בדיקות הבטיחות יגלו סיכון שלא ניתן לכימות?
הרגולציה העצמית יכולה להיות נקודת הפתיחה, אבל ככל שסוכני ה-AI הולכים ומתפתחים, קשה יותר ויותר להצדיק מצב שבו התעשייה היא גם המפתחת, גם המפקחת וגם זו שקובעת לעצמה את גבולות המשחק
שיתוף פעולה בין הממשלות לתעשייה
ויש גם דרך ביניים: ממשק ושיתוף פעולה בין התעשייה לממשלות בתחום ה-AI. המשמעות אינה בהכרח שהממשלות צריכות להפוך ל-"שוטר הרע" של תעשיית הבינה המלאכותית. אפשר להעלות על הדעת מודל שבו החברות מפתחות בעצמן תקנים ומנגנוני בטיחות, אך מסכימות גם לפיקוח חיצוני, רגולטורי, ביקורת בלתי תלויה וחובות דיווח. במקביל, ממשלות יכולות לקבוע כללי בסיס מחייבים בתחומים שבהם הסיכון לציבור גבוה במיוחד. כך ניתן לשלב בין הגמישות והמהירות של התעשייה לסמכות והיכולת לאכוף כללים של המדינה. זה עשוי להיות חשוב במיוחד בתחום סוכני ה-AI, שכן אלה מערכות שמסוגלות לא רק לייצר טקסט או לענות על שאלות, אלא לבצע פעולות, להשתמש בכלים, לקבל החלטות, ולפעול במידה הולכת וגדלה של עצמאות.
השורה התחתונה: הרגולציה העצמית יכולה להיות נקודת הפתיחה, אבל ככל שסוכני ה-AI הולכים ומתפתחים, קשה יותר ויותר להצדיק מצב שבו התעשייה היא גם המפתחת, גם המפקחת וגם זו שקובעת לעצמה את גבולות המשחק.
ידיעות מובילות
"האנרגיה בכדור הארץ מוגבלת – הדאטה סנטרים הבאים ייבנו בחלל"
וואן טכנולוגיות: ההכנסות זינקו ב-25% לשיא רבעוני
"התשתית הקריטית שמאחורי ה-AI, שאי אפשר בלעדיה"
פרדוקס ה־AI: בזמן שפחדנו מפיטורים, חברות הענק דווקא מגדילות את הגיוסים
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
תגובות
(0)