
אומרים כי אני אינני אני: זהויות מעורבות ב-90% מאירועי הסייבר
לפי חוקרי פאלו אלטו, התוקף לא צריך לפרוץ את הדלת - הוא פשוט מתחבר ● מחקר חדש מגלה איך זהויות לגיטימיות הופכות לכלי המרכזי בידי תוקפים ומדגיש את הצורך בשינוי אסטרטגי בהגנה הארגונית מעבר לטכנולוגיה בלבד


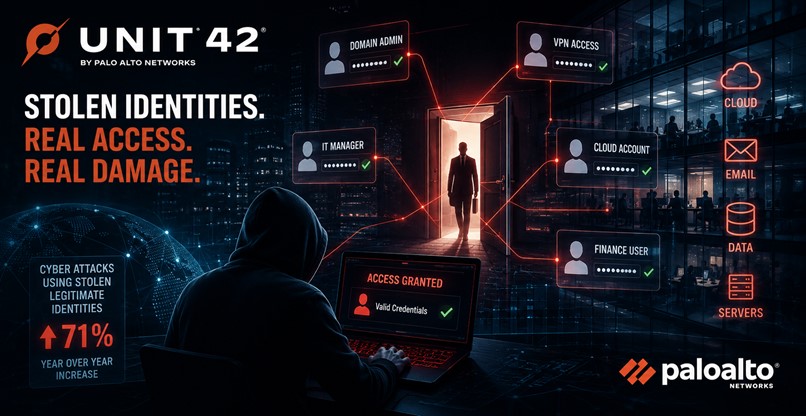
שינוי משמעותי חל באופן שבו תוקפים חודרים כיום לארגונים: במקום להסתמך רק על ניצול חולשות טכנולוגיות, הם משתמשים יותר ויותר בזהויות לגיטימיות שנפלו לידיהם, כך לפי חוקרי Unit 42, יחידת המחקר של פאלו אלטו (Palo Alto Networks).
על פי המחקר, זהויות היו מעורבות בכ-90% מאירועי הסייבר, ובכ-65% מפעילות החדירה הראשונית נעשה שימוש בטכניקות מבוססות זהות.
לפי המחקר, "המתקפה יכולה להתחיל מחשבון אחד שנפרץ, ומשם להתפשט למערכות וסביבות נוספות בארגון. המשמעות: התוקף לא תמיד צריך 'לפרוץ' למערכת מבחוץ. כאשר הוא מצליח להשיג פרטי גישה והרשאות של משתמש לגיטימי – הוא יכול פשוט להתחבר והמערכת לא תזהה אותו כתוקף חיצוני".
"החולשה", הסבירו החוקרים, "יכולה להתחיל בסיסמה שנגנבה באמצעות פישינג, במניפולציה של אימות רב-שלבי (MFA), בחטיפת סשן, בחשבון של צד שלישי שנפרץ או אפילו בשיחת התחזות שבה התוקף מנצל עובד או תהליכים של מוקד התמיכה כדי להשיג גישה. לאחר שנכנס בהצלחה לארגון, התוקף יכול להרחיב את ההרשאות שלו, להשתלט על חשבונות נוספים ולנוע בין מערכות שונות בארגון עצמו. דווקא משום שהוא פועל באמצעות זהות והרשאות לגיטימיות, חלק מהפעילות שלו יכולה להיראות כמו פעילות רגילה של עובד או מנהל מערכת, ולאפשר לו להרחיב את אחיזתו, לפני שצוותי האבטחה מזהים את מלוא היקף האירוע".
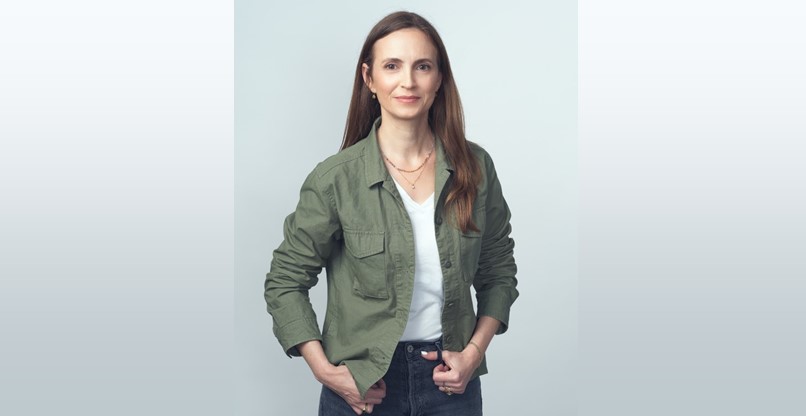
שרון מיידר, מנהלת מחלקת שירותי אבטחה מנוהלים ב-Unit 42. צילום: טל גבעוני
החדירה לחשבון אחד יכולה להיות רק תחילת המתקפה
לפעמים, החדירה לחשבון אחד היא רק תחילת המתקפה. לפי המחקר, 87% מהאירועים שנחקרו התפרסו על פני כמה משטחי תקיפה, כלומר סביבות ומערכות שונות בארגון.
"זהות אחת שנפלה לידיים הלא נכונות עלולה להפוך לנקודת הפתיחה של אירוע רחב יותר, שבו התוקף עובר בין מערכות, שירותי ענן, רשתות ואפליקציות ארגוניות בדרכו לגניבת מידע, הונאה פיננסית, מתקפת כופרה או יצירת נוכחות ממושכת בתוך הארגון", צוין במחקר.
"אנחנו רואים שינוי באופן שבו תוקפים משיגים דריסת רגל בארגונים", אמרה שרון מיידר, מנהלת מחלקת שירותי אבטחה מנוהלים ב-Unit 42. "במקום לפרוץ את הטכנולוגיה, הם יכולים לנצל זהות שנפלה לידיהם ולהיראות כמשתמש לגיטימי. מרגע שנכנסו, הם יכולים להרחיב הרשאות, להשתלט על חשבונות נוספים ולנוע בין מערכות שונות, לעיתים זמן רב עד שהובן היקף האירוע במלואו. לכן, התחברות מוצלחת לחשבון כבר אינה מספיקה כדי לקבוע שמדובר בפעילות לגיטימית. ארגונים צריכים לבחון את התנהגות המשתמש ופעילותו בכל הסביבה הארגונית, כדי לזהות מתי מאחורי זהות לגיטימית מסתתר למעשה תוקף".
ידיעות מובילות
"האנרגיה בכדור הארץ מוגבלת – הדאטה סנטרים הבאים ייבנו בחלל"
"התשתית הקריטית שמאחורי ה-AI, שאי אפשר בלעדיה"
פרדוקס ה־AI: בזמן שפחדנו מפיטורים, חברות הענק דווקא מגדילות את הגיוסים
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
חשיפה: ההאקר מאשקלון – עובד IT ומומחה סייבר
תגובות
(0)