
יפן הכריזה על מצב חירום בסייבר בעקבות דליפות מידע ענקיות
האקרים גנבו בחודשים האחרונים מידע על מיליוני יפנים מיצרניות רכב, מפעילי רכבות, רשתות של מועדוני קריוקי ואפילו המשטרה, באמצעות כופרות ● הממשלה בטוקיו נוקטת בכמה צעדים כדי לצמצם את התופעה


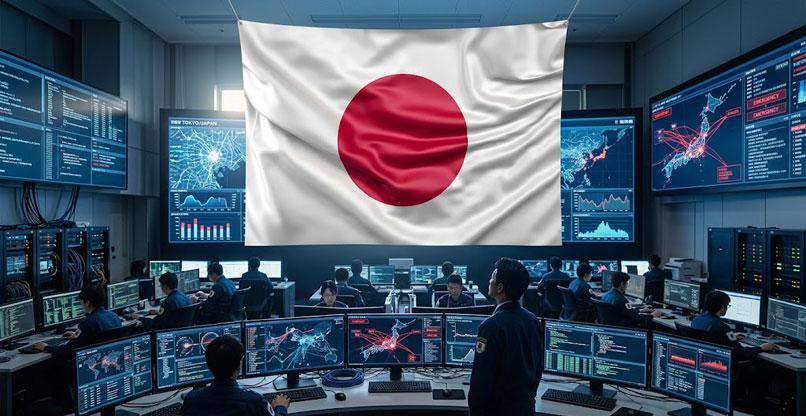
ממשלת יפן הכריזה באחרונה על "מצב חירום בסייבר" במדינה, לאחר מתקפות כופרה של האקרים, שהשיגו מידע של מיליוני אזרחים. במסגרת המתקפות, ההאקרים פרצו לעשרות ארגונים ציבוריים וחברות פרטיות ביפן, כולל יצרניות רכב, מפעילי רכבות, רשתות של מועדוני קריוקי ואפילו המשטרה.
למעט המשטרה, הרשויות ביפן לא מסרו את שמות הארגונים שנפלו קורבן למתקפות. עם זאת, כמה חברות יפניות דיווחו בימים האחרונים בעצמן כי עברו מתקפות סייבר. אחת מהן היא IDC פרונטיר, חברה בת של סופטבנק שמספקת שירותי ענן, שדיווחה על מתקפת כופרה שפגעה בקרוב ל-500 חברות. ארגונים נוספים שדיווחו כי הותקפו הם חברת מכירת המוצרים מיד שנייה בוקאוף ומפעילת הרכבות המזרח יפנית. במצטבר, מדובר במיליוני פריטי מידע של אזרחים.
לפי המשטרה ביפן, במחצית הראשונה של 2026 אירעו במדינה 123 מתקפות כופרה – מספר שיא. TrendAI דיווחה כי בתשעת החודשים הראשונים של השנה אירעו מעל 600 מתקפות סייבר (מכל הסוגים) על גופים יפניים – נתון שעוקף את מספר המתקפות ב-2025 כולה.
מה עשתה הממשלה?
על פי הפייננשל טיימס ו-AP, הממשלה בטוקיו הורתה למשרדי ממשלה, רשויות מקומיות וחברות להעלות את רמת הגנת הסייבר שלהן. שרת האוצר היפנית, סאצוקי קאטאיאמה, הורתה לבנקים להגביר את רמת אבטחת המידע שלהם עוד ביום ו' האחרון. היא קראה לבנקים לנקוט "באמצעים הדרושים" – לעשות סקירה יסודית של אמצעי הגנת המידע שיש ברשותם, כולל מערכות ניהול סיכונים ותגובה של צדדים שלישיים.
במסיבת עיתונאים שכינסה אמרה קאטאיאמה: "בשנים האחרונות הייתה שרשרת של אירועים שבהם גורמים לא מורשים נכנסו למערכות בתעשיות שונות, שהסתיימה במספר רב של אירועי סייבר, שבהם דלף מידע על אזרחים, כולל תמונות של תעודות זהות".
שר הטרנספורמציה הדיגיטלית של יפן, טושיהרו פורוקאווה, ציין כי "המתקפות נהיות יותר ויותר מתוחכמות. על כל אחד להיות דרוך כדי להגן על המידע שלו בעצמו".
גל עולמי חדש של מתקפות המבוססות על AI
הרשויות ביפן חוקרות האם המתקפות בוצעו תוך שימוש בכלי AI. מומחים מעריכים כי גם אם המתקפות עצמן לא בוצעו באמצעות כלי בינה מלאכותית, בהחלט ייתכן שהיא הקלה על התוקפים בצעדים שהובילו אליהן, למשל סריקת חולשות אוטומטית ותרגום טוב יותר של הודעות פישינג.
מגמת המתקפות המבוצעות באמצעות כלי AI הולכת וצוברת תאוצה, עקב היעילות, המהירות והתחכום הרבים יותר שהבינה המלאכותית מספקת לתוקפים. בנוסף, כלים אלה זולים בהרבה מכלי תקיפה אחרים. מחקר שיבמ פרסמה ביולי האחרון מעלה כי רבע מכלל מתקפות הסייבר מבוצעות באמצעות כלי AI, וכי כל מתקפה כזאת עולה לארגון כשישה מיליון דולר. גם צ'ק פוינט הזהירה מפני מתקפות הסייבר המבוססות על בינה מלאכותית ופרסמה, אף היא ביולי האחרון, דו"ח עם ממצאים מדאיגים.
ואמנם, בחודשים האחרונים אירעו שורה של אירועים כאלה במדינות שונות, בהם מתקפות שביצעה סין על בנקים דרום קוריאניים – לפי דיווח של קראודסטרייק. כמו כן, בחודש שעבר הודיעה חברת אבטחת המידע גמביט שהאקרים גנבו פרטי כרטיסי אשראי של 600 אלף לקוחות שלה. בקנדה היו כמה ניסיונות לתקוף את הארכיון הלאומי באמצעות כלי בינה מלאכותית, אולם הם כשלו.
אלא שיש גם מומחים שחושבים אחרת: רונן שפירר, מנהל בכיר לתחום הטלקום בפורטינט העולמית, אמר לאנשים ומחשבים כי "רבים חוששים מהאפשרות שמערכות תקיפה וכלי פריצה מבוססי בינה מלאכותית יסייעו לרעים למיניהם, להאקרים – יותר מאשר למגינים בסייבר. אני חושב אחרת, ויותר רגוע: זה לא מה שיקרה בהכרח. ההאקרים לאו דווקא יהיו יותר מהירים ויעילים יותר בשימוש ב-AI למתקפות. לשוק הגנת הסייבר יש יתרון בעולם הבינה המלאכותית: היא טובה יותר, לומדת ממקסימום דאטה, ומהדאטה הנכונה. לכן, ה-AI 'תדע' לאבטח בטבעיות ולהגן נכון יותר ממה שההאקר יידע לתקוף. זה מביא אותי להיות רגוע יחסית, למרות הסיכונים החדשים".
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
תגובות
(0)