
בלי AI: ההאקרים שקצרו נתוני מיליוני אנשים בדנמרק – הקלידו '123456'
שלוש חברות צד ג' שהייתה להן גישה חוקית למאגר הנתונים הלאומי בדנמרק - עשו שימוש באותה סיסמה חלשה מאוד


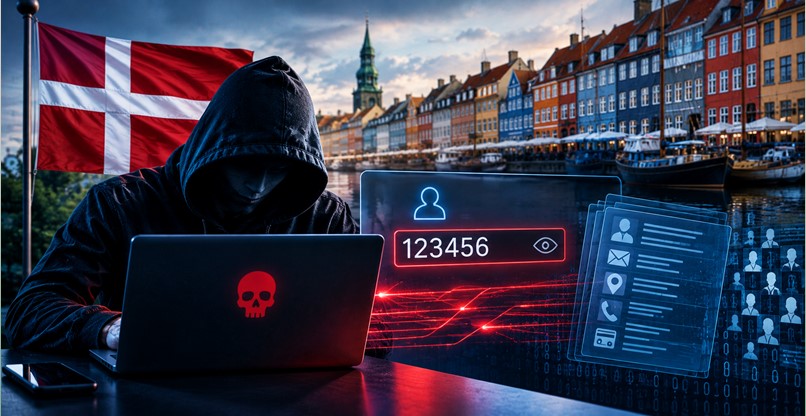
התגלתה הסיבה שגרמה לפרצת אבטחת סייבר משמעותית, שחשפה את הנתונים האישיים של 8.8 מיליון אנשים בדנמרק. ההאקרים פרצו ל-CPR, מאגר רישום האוכלוסייה הלאומי של המדינה, והשיגו גישה למידע האישי של אותם מיליונים. אלא שאז הסתבר שההאקרים עשו זאת בלי AI: הם השיגו גישה דרך חשבון של חברת IT, שהיה מוגן בסיסמה ה"מקורית" '123456'.
כריסטינה אגלונד, שרת המדע, ההשכלה הגבוהה והדיגיטל של דנמרק, הודיעה לפני ימים אחדים על הפרצה והתקרית, וכינתה אותן "אירוע חמור ביותר". לדבריה, "אנשים לא מורשים קיבלו גישה בלתי חוקית לשמות, לכתובות, מספרי ביטוח לאומי ולרשומות פרטיות, כולל של אנשים שמתו או היגרו".
אוכלוסיית דנמרק מונה כשישה מיליון איש, אך הרישום הלאומי מכיל מידע על 11 מיליון. לרשויות בדנמרק אין מידע על זהות מי שביצע, או ביצעו, את הפריצה. לפי הממשלה בקופנהגן, ההאקרים פרצו למאגר הרישום הלאומי דרך פריצה מצד ג': הם תקפו בהצלחה חברה דנית שהייתה לה גישה חוקית למאגר הלאומי.
אתמול (ג') התקשורת המקומית דיווחה על שלושה חשבונות – שלושה ארגוני IT קטנים, אשר היו מוגנים באופן חלש – שהגישה שלהם למאגר הרישום הלאומי נוצלה לרעה.
‼️ An admin using the password "123456" led to the breach of 8.8 million people's data in Denmark, the hacker told.
At least three accounts used it at Pays ApS, a two-person private IT firm with lawful access to the national population register. https://t.co/6NZwiN0s4v
— International Cyber Digest (@IntCyberDigest) October 12, 2026
האקר נטל אחריות על הפריצה, וסיפר כי השיג גישה למאגר דרך חשבון של חברת IT המוגן בסיסמה '123456'. הוא אמר לאתר החדשות הדני פוליטיקן (Politiken) כי אין לפורצים "כוונה למכור או להדליף את הנתונים". האתר דיווח כי לפחות שלוש חברות, כל אחת בנפרד, ואחד מהם חשבון מנהל (אדמין) – השתמשו באותה סיסמה.
עוד דווח בתקשורת המקומית כי אחת מהחברות המדוברות היא Pays ApS. הייתה לה גישה מורשית למערכת ה-CPR, כדי לספק שירותים כמו אימות רשומות של לקוחות עסקיים. סופי לורסן, המנכ"לית, אישרה בסוף השבוע כי הגישה של החברה נוצלה לרעה. האתר שלה הוסר מהאוויר, ולא הגיב לדיווחים.
לפי מסמכים שהשיגה TV 2, רשת הטלוויזיה הציבורית-מסחרית הגדולה במדינה, ההאקרים השיגו גישה למאגר הלאומי ב-10 בספטמבר. מאז ועד ה-20 בחודש שעבר, הם ביצעו 14 מיליון חיפושים אוטומטיים במאגר. החדירה זוהתה ב-2 באוקטובר ופורסמה יומיים לאחר מכן.
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
היעד לשנים הבאות: מאומת הסטארט-אפ לאומת ה-R&D
תגובות
(0)