
10 מיליון דולר על ראשם: המצוד האמריקני אחר ההאקרים האיראנים
משרד המשפטים האמריקני מרחיב את כתבי האישום נגד חברי רשת 'מבנא' ● ההאקרים ביצעו לפני כעשור מסע שוד של עשרות טרה-בייט של מידע אקדמי וממשלתי רגיש בשירות משמרות המהפכה בטהרן


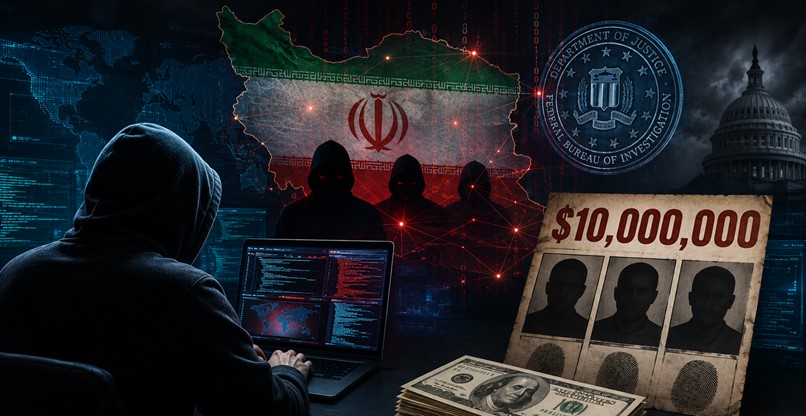
"הגברים הללו מבצעים פריצות וגניבת מידע נגד ארצות הברית ובעלות בריתה בשם הממשלה האיראנית. עזרו לנו לעצור אותם. מסרו מידע" – במילים נחרצות אלו פתחה השבוע תוכנית "פרסים עבור צדק" (Rewards for Justice) של מחלקת המדינה האמריקנית את ההכרזה על פרס כספי יוצא דופן של עד 10 מיליון דולר. הפרס העצום מוצע עבור מידע שיוביל לאיתורם ולכידתם של חמישה חברים מרכזיים ברשת סייבר איראנית.
צעד חריג זה מגיע במקביל להודעה דרמטית של משרד המשפטים האמריקני על הרחבת כתב האישום הפדרלי בפרשה, במסגרתו עלה מספר הנאשמים ל-17 אזרחים איראנים.
יצוין כי למרות הדרמה המשפטית והכספית הנוכחית, מדובר בפרשה ותיקה. קמפיין התקיפה והריגול התרחש בעיקרו בין השנים 2013 ל-2017. ב-2018 הוגש כתב האישום המקורי נגד תשעה מהנאשמים הראשונים בפרשה. כעת, באוגוסט 2026, משרד המשפטים האמריקני למעשה מרחיב ומעדכן את התיק בכתב אישום מתוקן (Superseding Indictment), שמוסיף שמונה נאשמים חדשים לרשימה, ומגדיל משמעותית את היקף הפרשה.
These men conduct hacking and data theft against the United States and its allies on behalf of the Iranian government. Help us stop them. Submit a tip. https://t.co/eaaU1sbfrE pic.twitter.com/ZT8PvIZsiD
— Rewards for Justice (@RFJ_USA) August 18, 2026
פעילות במוסד "אקדמי" למטרות שוד
הנאשמים כולם מזוהים כחברים במכון מבנא (Mabna Institute) – חברה פרטית הפועלת מטהרן שנוסדה בשנת 2013 על ידי גולאמרזה רפאתנז'אד ואחסאן מוחמדי. על אף שמו התמים לכאורה של ה"מכון", גורמי התביעה מבהירים כי הוא הוקם למטרה אחת בלבד: שוד שיטתי של קניין רוחני ומחקרים מדעיים ממדינות המערב, לטובת משמרות המהפכה (IRGC) ולקוחות ממשלתיים באיראן.
מדובר באחד מקמפייני ריגול הסייבר המדינתיים הגדולים והנועזים ביותר שהועמדו לדין בארה"ב. חברי הרשת סימנו למעלה מ-100,000 חשבונות דואר אלקטרוני של מרצים ואנשי אקדמיה ברחבי העולם. מתוכם, הם הצליחו לפרוץ בהצלחה לתיבות הדואר של כ-8,000 מרצים ב-144 אוניברסיטאות בארצות הברית, ועוד 178 מוסדות אקדמיים ב-21 מדינות זרות, בהן גם ישראל.
במהלך הפריצות הללו, שדדו חברי המכון למעלה מ-31.5 טרה-בייט של מידע אקדמי וקניין רוחני יקר ערך.
השלל של האיראנים כלל מחקרים מדעיים, עבודות דוקטורט, תזות וספרים אלקטרוניים בכל תחומי המדע, הרפואה, ההנדסה ומדעי החברה. להערכת התביעה, האוניברסיטאות האמריקניות השקיעו במצטבר כ-3.4 מיליארד דולרים כדי לפתח ולרכוש את המידע הזה – בעוד שהאקרים האיראנים השיגו אותו בחינם.
17 Iranians charged with conducting massive cyber theft campaign on behalf of the IRGC and other Iranian entities: the Mabna Institute hackers attacked systems belonging to hundreds of universities, companies, and other victims to steal research, academic and proprietary data,…
— US Attorney SDNY (@SDNYnews) August 18, 2026
"התזת סיסמאות" והפיכת הריגול למיזם מסחרי
חקירת ה-FBI בנדון חשפה כי חברי הרשת השתמשו בשיטה פשוטה אך יעילה המכונה "מתקפת התזת סיסמאות" (Password Spray Attacks). במקום לנסות לפרוץ לחשבון יחיד על ידי ניסוי סיסמאות מרובות – דבר שהיה מפעיל מנגנוני חסימה – ההאקרים "התיזו" מספר קטן של סיסמאות נפוצות וקלות לניחוש (כמו Winter2018 או Password123!) על פני עשרות אלפי חשבונות במקביל. המוסדות שנפגעו סבלו לרוב מהיעדר מנגנוני אבטחה בסיסיים כמו אימות דו-שלבי (MFA), מה שאיפשר להאקרים לחדור אליהם בקלות.
מעבר לשירות המודיעיני שסיפק המכון למשטר בטהרן, חברי הרשת הפכו את המידע הגנוב גם למיזם מסחרי פרטי משגשג. כפי שדווח ברשת החדשות IBTimes UK, פרטי הגישה לחשבונות המרצים והמחקרים הגנובים נמכרו תמורת כסף לגורמים באיראן.
פריצה למשרדי ממשל וסחיטת HBO
כתב האישום המורחב חושף כי למרבית הזעזוע, זרועותיה של הרשת שלחו ידיים עמוק גם למגזר העסקי והממשלתי בארה"ב ובעולם – חברי הרשת פרצו לתיבות דואר אלקטרוני של עובדים בלפחות 42 חברות פרטיות בארה"ב וב-11 חברות זרות, זאת לצד חמישה משרדי ממשל פדרליים ומדינתיים בארה"ב וארגונים בינלאומיים כמו משרד העבודה האמריקני, הוועדה הפדרלית לפיקוח על אנרגיה, ה-FERC, האו"ם וארגון יוניסף (UNICEF). הפריצות הללו גרמו לקורבנות נזקים ישירים של למעלה מ-20 מיליון דולר, רק לצורך חקירה ושיקום המערכות.
בנוסף, האישומים החדשים חושפים מעורבות דרמטית של ההאקרים בסחיטה של ענקית התוכן והבידור האמריקנית HBO. אחד הנאשמים שהתווספו לכתב האישום המורחב, בהזאד מסרי (המוכר בכינוי Skote Vahshat), פעל יחד עם חמישה נאשמים נוספים מהרשת כדי לפרוץ למחשבי החברה, לגנוב מידע קנייני רגיש – כולל תסריטים של סדרת הלהיט "משחקי הכס" שטרם שודרו – ולנסות לסחוט מהחברה כ-6 מיליון דולר במטבעות ביטקוין.
הבכירים מדברים: "הזיכרון של ה-FBI ארוך"
בכירי מערכת אכיפת החוק בארצות הברית הדגישו השבוע בהצהרותיהם כי הזמן שחולף לא יגן על העבריינים.
ג'יימי מקדונלד, תובע המדינה במחוז הדרומי של ניו יורק, מסר בהצהרה רשמית מטעם משרד המשפטים: "יותר משמונה שנים לאחר פרסום כתב האישום המקורי, האישומים הללו מבהירים כי חלוף הזמן לא ירתיע אותנו מזיהוי ורדיפה של מי שמטרגטים את ארצות הברית מחוץ לגבולותיה.".
סגן מנהל חטיבת הסייבר של ה-FBI, ברט לת'רמן, הצטרף לדברים ואמר: "הנאשמים הללו הקימו והרוויחו ממבצע פריצה להשכרה רחב היקף שפגע בקניין הרוחני של אוניברסיטאות, חברות וסוכנויות ממשלתיות לטובת המשטר האיראני. האישומים של היום שולחים מסר ברור ליריבי הסייבר שלנו בכל מקום: הזיכרון של ה-FBI הוא ארוך, והזמן לא יקהה את הנחישות שלנו להשיג צדק".
סוף עידן האנונימיות
חמשת הנאשמים שעל ראשם מוצע כעת הפרס הכספי של מחלקת המדינה הם בהזאד מסרי, מוג'תבא גאלקוהי, ארמאן קהזאדיאן, קייוואן פאיאז וסאבר שהבאזי באלוה'ה. למרות שכל הנאשמים שוהים כרגע באיראן וסבורים כי הם מוגנים, התובע האמריקני לשעבר, ג'פרי ברמן, הבהיר כי מרחב התנועה שלהם בעולם נמחק ואמר: "הנאשמים הללו אינם חופשיים עוד לנסוע מחוץ לאיראן ללא חשש ממעצר והסגרה לארצות הברית. הדרך היחידה שבה הם יוכלו לראות את שאר העולם היא דרך מסך המחשב שלהם, כשהם מנושלים מהנכס הגדול ביותר שלהם – האנונימיות".
ידיעות מובילות
"האנרגיה בכדור הארץ מוגבלת – הדאטה סנטרים הבאים ייבנו בחלל"
וואן טכנולוגיות: ההכנסות זינקו ב-25% לשיא רבעוני
"התשתית הקריטית שמאחורי ה-AI, שאי אפשר בלעדיה"
פרדוקס ה־AI: בזמן שפחדנו מפיטורים, חברות הענק דווקא מגדילות את הגיוסים
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
תגובות
(0)