
אחרי סבב הסיד: קורמה גייסה 125 מיליון ד' והפכה ליוניקורן
חברת הסטארט-אפ המפתחת מודלי בינה מלאכותית ייעודיים להגנת סייבר השלימה גיוס הון מרשים ומהיר בהובלת קרנות מובילות, על רקע ביקוש גובר בשוק הארגוני העולמי


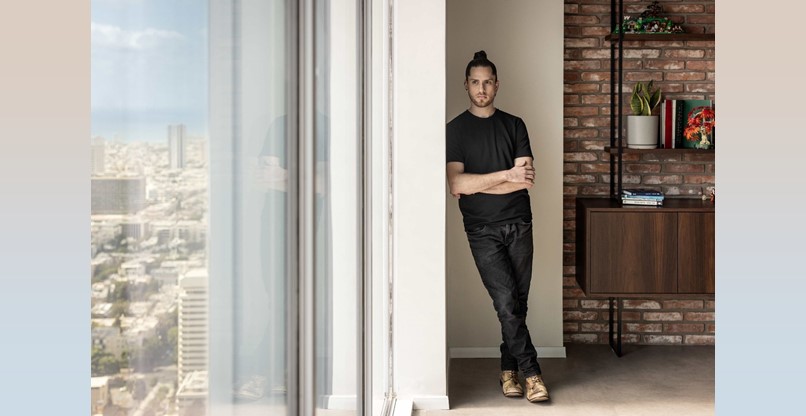
קורמה (Corma) – מעבדת פיתוח המאמנת מודלי בסיס ייעודיים להגנת סייבר – הודיעה על השלמת סבב גיוס A בהיקף של 125 מיליון דולר לפי שווי של מיליארד דולר. הגיוס בוצע שלושה חודשים בלבד לאחר סבב הסיד, בהובלת קרן NEA ובהשתתפות סקויה קפיטל (Sequoia Capital), קוסלה ונטצ'רס (Khosla Ventures) ו-קוטו (Coatue), והעמיד את סך ההשקעות בחברה על 185 מיליון דולר.
קורמה הוקמה בשנת 2025 בידי אלון פלודה, המנכ"ל, בוגר תוכנית פסגות ויוצא 8200, ומעסיקה כ-25 עובדים במרכזי פיתוח בתל אביב ובסן פרנסיסקו. המערכות האוטונומיות שפיתחה פועלות לצד צוותי אבטחה בארגוני ענק בתחומי הבריאות, השירותים הפיננסיים, האנרגיה והתקשורת.
פער בין יכולות ההתקפה להגנה
כשקורמה נחשפה לראשונה באוגוסט, היא הזהירה מפני פער הולך וגדל בין יכולות התקיפה של AI המתקדמות בקצב מעריכי, לבין יכולות ההגנה שכמעט אינן מתקדמות. בחודשים שלאחר מכן, האזהרה הזאת התממשה לנגד עיני העולם – באוקטובר התרחש גל של חולשות אבטחה קריטיות ופריצות למערכות תוכנה מהנפוצות בעולם, שזכה לכינוי 'בלאק אוקטובר' (Black October). האירועים אילצו צוותי אבטחה לפעול בדחיפות והובילו ממשלות, מוושינגטון ועד טוקיו, להשמיע אזהרות.
הסיבה לכך שיכולות התקיפה מתקדמות מהר יותר נעוצה באופן שבו מערכות ה-AI של ימינו נבנות. כתיבת קוד הפכה למוקד המרכזי של המרוץ בתחום ה-AI, ומעבדות ה-Frontier משקיעות את כל משאביהן כדי להוביל בו. אולם ה-AI שלומדת לכתוב את התוכנות שמפעילות את העולם לומדת גם כיצד לפרוץ אותן. חולשות אבטחה הן למעשה סוג נוסף של באגים, ולכן ככל שהמודלים משתפרים באופן מעריכי בכתיבת קוד, כך הם משתפרים גם באיתור חולשות. בשילוב עם סוכני AI, מודלים אלה מסוגלים כיום לנצל את החולשות שהם מאתרים ולבצע את תהליך התקיפה מתחילתו ועד סופו, כפי שהמחישו אירועי בלאק אוקטובר.
אולם הגנת סייבר, כלומר כל מה שנמצא מחוץ לתחום אבטחת הקוד, דורשת מערך יכולות שונה לחלוטין. במקום ניתוח קוד ותיקון באגים, היא מחייבת ניתוח של כמויות עצומות של נתוני אבטחה – כגון יומני ביקורת (Audit Logs) ואירועי אבטחה ותעבורת רשת (Network Flows) – וזאת בצד הצלבת סימנים חלשים ממערכות שונות לאורך פרקי זמן ממושכים, התמודדות עם כמויות אדירות של רעשי רקע ושמירה על עקביות לאורך אלפי החלטות רצופות. מודלים שאומנו לכתיבת קוד מעולם לא הותאמו למשימות האלה. לכן, ההתקדמות שהופכת את ה-AI לתוקפת טובה יותר כמעט שאינה מקדמת את יכולות ההגנה.
קורמה, לדבריה, נבנתה בדיוק עבור האתגר והמשימות האלו, החברה מאמנת מודלי בסיס ייעודיים להגנת סייבר ומפעילה אותם ככוח עבודה מבוסס AI, הפועל לצד צוותי האבטחה תוך שימוש בכלים הקיימים בארגון, ומסוגל להתמודד עם מגוון רחב של משימות אבטחה.
"סייבר הפך לקרב של אינטליגנציה מול אינטליגנציה"
אלון פלודה, מייסד שותף ומנכ"ל קורמה: "סייבר הפך לקרב של אינטליגנציה מול אינטליגנציה. כלי AI לכתיבת קוד שינו את מה שמפתחים מסוגלים לעשות, וקורמה מביאה אותה קפיצת מדרגה לצוותי הסייבר. מאז שהשקנו את החברה ועל רקע אירועי בלאק אוקטובר, הביקוש למוצר שלנו מצד הארגונים הגדולים בעולם היה עצום. אחד האתגרים הקשים ביותר שלנו היה להבטיח במהירות קיבולת מספקת כדי לעמוד בביקוש".
"קורמה בונה את שכבת האינטליגנציה שהגנת הסייבר זקוקה לה", אומר אהרון ג'ייקובסון, שותף בקרן NEA. "ככל ש-AI מעניקה לתוקפים יתרון, השילוב של מחקר Frontier AI מתקדם ומומחיות מעמיקה בתחום הסייבר של קורמה תסייע לארגונים להגן על עצמם מפני האיומים הללו בהיקף נרחב. קורמה היא החברה היחידה שמתמודדת עם האתגר הזה באופן שמאפשר להרחיב את הפתרון לארגונים שונים, במטרה למנוע את מתקפת הסייבר הגדולה הבאה".
ידיעות מובילות
כשגשר קורס יש מהנדס – כשה-AI יוצאת משליטה, מי האחראי?
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
נטאפ תכריז על יכולות מיצוי חדשות למידע בכל מקום אחסון ל-Agentic AI
רשות האכיפה והגבייה הוציאה לפועל פרויקטי AI


תגובות
(0)