
25 שנים אחרי אסון התאומים: האם הופקו הלקחים בתחום ה-IT?
הלקח המרכזי מאירועי 11 בספטמבר הוא לא רק מניעת התקפה, אלא המשכיות עסקית ● בישראל יישמו את התפיסה הזאת, אבל עדיין יש פערים בתחומי החוסן הדיגיטלי, שצריך לסגור


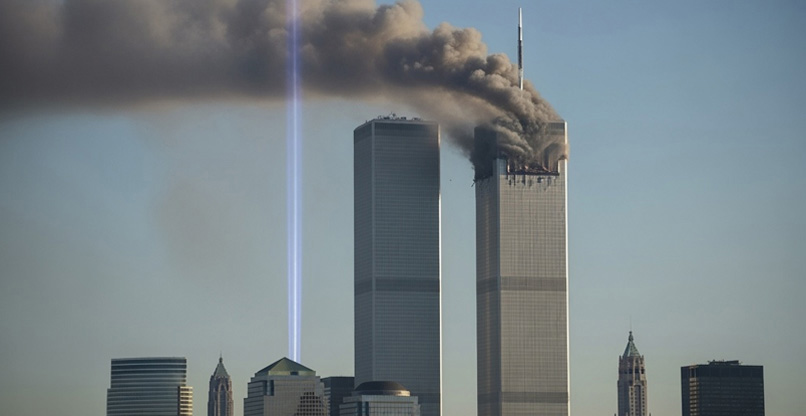
ארצות הברית ציינה בסוף השבוע האחרון את יום הזיכרון ה-25 לאירועי 11 בספטמבר – רק אחד מאירועי הטרור הקשים בתולדות העולם. זה היה גם אירוע מכונן עבור עולם מערכות המידע והמחשוב – אירוע ששינה את תפיסת האבטחה וההיערכות של ארגונים, והאיץ את התפתחותם של תחומים כמו המשכיות עסקית, התאוששות מאסון, אתרי גיבוי, דאטה סנטרים מרוחקים ותשתיות טכנולוגיות עמידות יותר.
הנזקים שנגרמו באסון התאומים לא היו רק בנפש וברכוש. ארגונים איבדו גם מידע, מסמכים, סיסמאות, קודים וידע קריטי שהיה מרוכז אצל אנשים מסוימים בלבד.
כאשר אותם עובדים נהרגו, התברר כי גם אם המערכות עצמן שרדו – לא תמיד היו בארגון אנשים אחרים שידעו כיצד להפעיל אותן. הלקח היה פשוט אך משמעותי: אסור שמפתח למערכת קריטית יהיה בידיו של אדם אחד בלבד. צריך ידע אנושי חלופי, הרשאות מתאימות, תיעוד, גיבויים ואנשים נוספים שיוכלו להפעיל את המערכות בשעת חירום.
לקח נוסף נגע למיקום הגיאוגרפי של חדרי המחשבים והדאטה סנטרים. אירועי ה-11 בספטמבר חיזקו את ההבנה, שאתרי גיבוי אינם יכולים להיות ממוקמים באותו אזור סיכון, וכי יש צורך בהפרדה גיאוגרפית שתאפשר המשך פעילות גם במקרה של אסון רחב-היקף. לקח מרכזי נוסף היה החשיבות של שיתוף מידע – בתוך הארגון ובין ארגונים. אין די בכך שלגוף מסוים יש מידע איכותי וייחודי. אם מדובר במידע שעשוי להיות קריטי בשעת חירום, חייבת להיות דרך להעביר אותו במהירות לגורמי חירום, כיבוי אש, ממשלה וגופים נוספים. ועדות החקירה שבחנו את אירועי ה-11 בספטמבר הדגישו גם את הצורך בשיפור התקשורת ושיתוף המידע בין גופי החירום .מכאן נולד גם לקח תשתיתי: מערכות התקשורת צריכות להיות מתוכננות כך, שגם אם חלק מהתשתיות קורסות, ניתן יהיה להמשיך ולתקשר באמצעות מערכות חלופיות. אם מסכמים את 25 השנים שחלפו מאז 11 בספטמבר, אפשר לומר, שהעולם עבר מתפיסה שהתמקדה בעיקר ב־בטחת המחשבים והמידע לתפיסה רחבה הרבה יותר של חוסן והמשכיות עסקית. בעידן הדיגיטלי, שבו כמעט כל מערכת עלולה להפוך ליעד, השאלה המרכזית אינה רק: "האם ניתן למנוע את המתקפה?" אלא "איך מתאוששים ממנה?"
ומה למדנו בישראל?
לקחי ה-11 בספטמבר קיבלו בישראל משנה תוקף בשורה של אירועי חירום שהתרחשו מאז – הקורונה, במתקפת ה-7 אוקטובר, המלחמות מול איראן, מתקפות סייבר, תקלות ושיבושים בתשתיות. בכל אחד מהאירועים האלה עמדו ארגונים, מנמ"רים, מנהלי אבטחה ומנכ"לים בפני אותה שאלה: האם הארגון ערוך להמשיך לפעול כאשר משהו משמעותי משתבש? הענן הפך בשנים האחרונות לאחד המרכיבים המרכזיים באסטרטגיית הגיבוי והשרידות של ארגונים. ארגונים שעברו לתשתיות ענן, או שבנו מראש תשתיות היברידיות ומבוזרות, יכלו במקרים רבים לשמור על רציפות תפעולית גם כאשר עובדים לא יכלו להגיע למשרדים או כאשר תשתיות פיזיות נפגעו.
הקורונה שינתה את התפיסה: העבודה מרחוק הפכה מפתרון חירום ליכולת ארגונית קבועה. ממשלה, פיננסים, בריאות ומגזרים נוספים נאלצו לבנות יכולות עבודה שלא היו מוטמעות בהם קודם לכן. יש לקח חשוב שעדיין לא הוטמע: אין די בכתיבת מסמכי מדיניות, הנחיות ותוכניות התאוששות – צריך לתרגל תרגילי אמת, להשבית מערכות באופן מבוקר, לבדוק גיבויים, לדלג לאתר חלופי, לבחון מערכות תקשורת חלופיות ולוודא שצוותי החירום יודעים בדיוק מי מקבל החלטות, מי מפעיל את מערכות הגיבוי ומי מחליט על מעבר לאתר חלופי.
ישראל בנתה לאורך השנים יכולות מרשימות, בעיקר בתשתיות קריטיות ובהגנת סייבר, אבל אירועי 7 באוקטובר ומלחמת "חרבות ברזל" חשפו פערים משמעותיים דווקא בתחום החוסן הארגוני והיכולת לחזור לתפקוד לאחר מתקפת אוקטובר. דו"ח מבקר המדינה שפורסם ביוני 2026 קבע, כי למרות שמתחילת המלחמה הייתה עלייה משמעותית בהיקף ובעוצמות של מתקפות הסייבר – לא הייתה פגיעה משמעותית בתהליכים העסקיים, אבל מבקר המדינה קבע, שרמת הבשלות של הגנת הסייבר במשק לא הייתה מספקת. לדוגמה, בביטוח הלאומי מצא מבקר המדינה שתוכנית ההתאוששות העסקית לא הייתה מעודכנת: היא עדיין כללה סדרי עדיפויות להתאוששות משנת 1991, ובשלוש השנים שקדמו לביקורת לא נערך תרגיל התאוששות מאסון. ונמצאו פערים משמעותיים בתוכניות להמשכיות עסקית, שהיו לא עדכניות. וזה בעצם החיבור בין 11 בספטמבר לבין ה-7 באוקטובר. אז דיברו על יכולות ההחזרה לכשירות של מערכות המחשוב, ואילו היום השיח הוא על חוסן סייבר (Cyber Resilience) – איך הארגון ממשיך לתפקד גם כאשר מערכות המידע שלו מותקפות או נפגעות. זוהי גם המדיניות שמוביל מערך הסייבר של ישראל, ועדיין, הגורמים המקצועיים שעוסקים בזה מודים כי יש עוד הרבה מה לשפר ולעשות.
השורה התחתונה: במלחמת אוקטובר ישראל הצליחה להדוף ניסיונות לפגוע בתשתיות חיוניות שלה והן המשיכו לעבוד, כי הגופים האחראים על כך נערכו לכך מבעוד מועד. בהיבט הזה אפשר לומר, שישראל הפיקה חלק גדול מלקחי 11 בספטמבר, אבל לקחי ההתאוששות מאסון עדיין לא הוטמעו באופן מלא. חברות הטכנולוגיה המספקות פתרונות בתחום זה, מנמ"רים ומנהלי סייבר מדווחים על עלייה במודעות, מה שמגדיל את הסיכוי שאם חלילה נידרש לאירוע משמעותי בתחום התשתיות או הסייבר, ההיערכות שלנו תהיה טובה יותר.
ידיעות מובילות
"האנרגיה בכדור הארץ מוגבלת – הדאטה סנטרים הבאים ייבנו בחלל"
וואן טכנולוגיות: ההכנסות זינקו ב-25% לשיא רבעוני
"התשתית הקריטית שמאחורי ה-AI, שאי אפשר בלעדיה"
פרדוקס ה־AI: בזמן שפחדנו מפיטורים, חברות הענק דווקא מגדילות את הגיוסים
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
תגובות
(0)