
דו"ח מיוחד מזהיר מפני איום סייבר איראני נגד ישראל בבחירות
אקספריס סייבר פרסמה את הדו"ח ובו אזהרה של מומחי החברה מפני פריצות לבכירים, ניצול מידע שנגנב ומבצעי השפעה, וכל זאת במטרה לפגוע באמון הציבור בתוצאות הבחירות




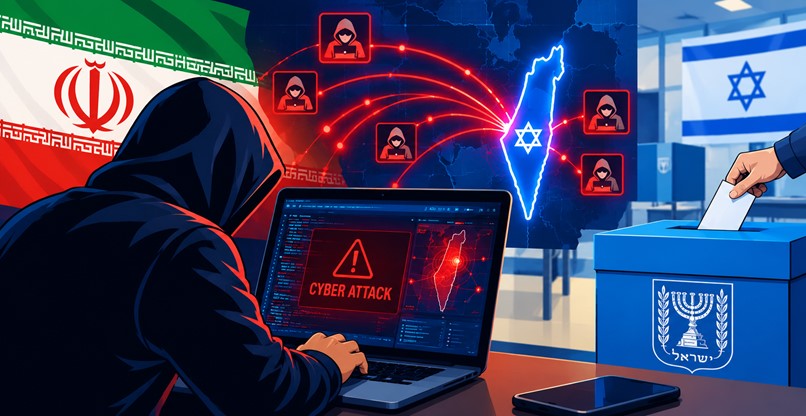
בדו"ח מיוחד שהוציאה חברת אקספריס סייבר (Experis Cyber) לקראת הבחירות, מומחי החברה מזהירים מפני רמת איום גבוהה, פעילה ומיידית המודרכת על ידי גורמים בהכוונת משרד המודיעין האיראני (MOIS).
על פי מומחי החברה, התקיפה מתרכזת בשלושה ערוצים מרכזיים: מבצעי השפעה ברשתות החברתיות, השתלטות על מכשירי טלפון ניידים של בעלי תפקידים, וניצול מידע שנגנב בעבר ממוסדות ביטחוניים ומכוני מחקר (נטען כי דלף מידע בהיקף עצום של כ-15.92TB).
בדו"ח מדגישים כי לא זוהתה כוונה ממשית לפגוע במערכות ספירת הקולות, והמטרה המרכזית של הגורמים הזדוניים הינה פגיעה באמון הציבור בתוצאות הבחירות.
"נקודת התורפה המרכזית כיום היא המכשיר הנייד"
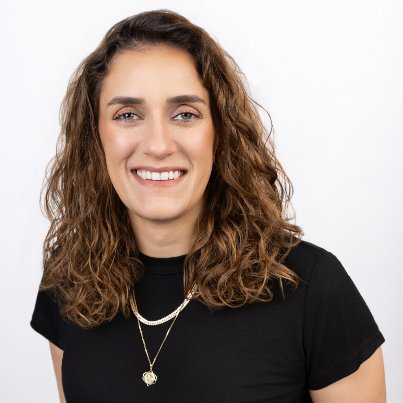
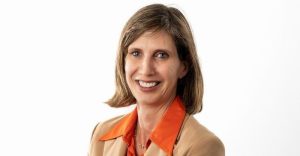
עונג לנגליב, מנהלת חטיבת אקספריס סייבר. צילום: תומי הרפז
בדו"ח נחשף כי נקודת התורפה המרכזית כיום היא המכשיר הנייד, כאשר עיקר החשש הוא מפני רוגלה איראנית בשם CHOSEN BRICK, המופצת באמצעות הודעות בווטסאפ (WhatsApp) ובטלגרם (Telegram), ומאפשרת לתוקפים האזנת סתר, ביצוע צילומי מסך וגניבת מידע רגיש. קבוצת התקיפה חנדלה (Handala) – אשר ביצעה למעלה מ-85 מבצעים מתועדים מאז דצמבר 2023 – טוענת כי פרצה כבר לכ-700 מכשירים של בעלי תפקידים ביטחוניים. בנוסף, מומחי אקספריס סייבר מזהים 57 חשבונות המקושרים לאיראן, אשר פועלים ברשתות החברתיות להטיית השיח סביב הבחירות.
חמורה לא פחות היא העובדה כי מידע שנגנב בעבר משמש כיום כ"נשק" לכל דבר: תכתובות שנפרצו ודוא"ל של גורמים בכירים משמשים לביצוע מתקפות פישינג (דיוג) ממוקדות נגד ארגונים שותפים, גופי ממשל ומוסדות מחקר.
באקספריס סייבר מזהירים מפני "שקט מטעה" ברשת האפלה (Dark Web), שכן התיאום והפעילות של גורמי האיום עברו לערוצים מוצפנים וסגורים, כך שארגונים המסתמכים על ניטור בסיסי בלבד אינם נחשפים לאיום בזמן.
"האיום אינו חולף עם סגירת הקלפיות"
לפי הערכת החברה, האיום לא יסתיים ביום הבחירות עצמו. קבוצות התקיפה נוטות להסלים את פעילותן בעקבות אירועים פוליטיים, ואי-ודאות או תוצאה שנויה במחלוקת צפויות להגביר את מתקפות הסייבר וניסיונות הפישינג נגד יעדים ישראליים בשבועות שלאחר מכן.
עונג לנגליב, מנהלת חטיבת אקספריס סייבר: "אנו רואים עליה חדה בשימוש ברוגלות המכוונות למכשירים הניידים של מנהלים ובעלי תפקידים רגישים, לצד ניצול מידע שנאגר לאורך זמן לטובת מתקפות פישינג מתוחכמות דרך שרשרת האספקה. האיום אינו חולף עם סגירת הקלפיות, ועל ארגונים להדק את הניטור וההגנה על המנהלים והתשתיות גם בשבועות שאחרי הבחירות".
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
תגובות
(0)