לקראת כנס פורום C3 בפריז
רוב הארגונים עדיין מגינים על הגדרות – בזמן שהתוקפים כבר עברו אותן
רוני רויטמן, מנכ"ל אינטנסיטי גלובל, מוביל תפישה מתקדמת בסייבר: מעבר מהגנה תגובתית להגנה פרואקטיבית מבוססת "ראיית התוקף" - מודיעין, AI וחשיבה התקפית, במטרה להקדים את האיום ולחזק את החוסן הארגוני




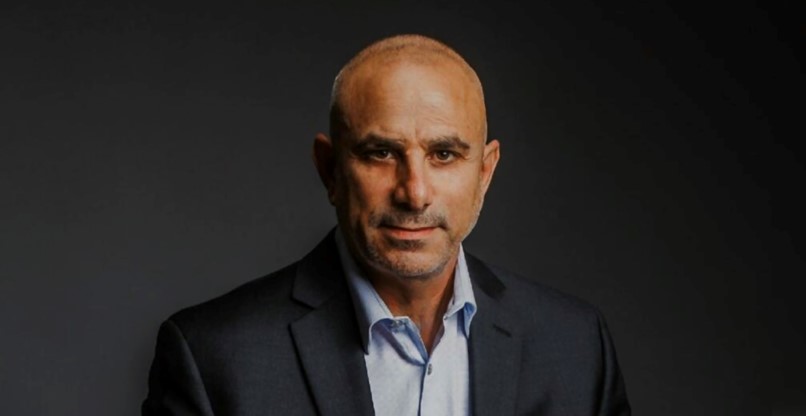
"ארגונים רבים עדיין פועלים בתפישת אבטחת המידע של ה-6 באוקטובר, מגינים על הגדרות, בזמן שהאיום כבר השתנה", אומר רוני רויטמן, מייסד-שותף ומנכ"ל אינטנסיטי גלובל (Intensity-Global Group) מקבוצת אקסל סולושנס (Accel Solutions), המתמחה בסייבר מבצעי, בתגובה לאירועים ובניהול משברי סייבר בישראל ובעולם.
"אנחנו רואים בשטח כיצד תוקפים מתקדמים פועלים בשקט ומשתמשים בטכניקות מתוחכמות, בעוד ארגונים רבים ממשיכים להסתמך על אותה ארכיטקטורת הגנה ועל מערכות שמתקשות לזהות איומים שאינם מוכרים להן. האתגר אינו בהכרח מחסור בכלים, אלא היעדר חיבור מודיעיני ותפישתי בין הכלים הקיימים".
לדברי רויטמן, מתקפות מודרניות אינן מתחילות בהכרח בהתרעה ברורה. תוקפים יכולים לפעול לאורך זמן, לנצל חולשות לא מוכרות – לרבות חולשות Zero-Day – ולשלב אוטומציה ובינה מלאכותית. במציאות זו, הגנה המבוססת על זיהוי איומים מוכרים בלבד – אינה מספיקה.
HUNTER1: משנה את הפרדיגמה – "להגן על הארגון דרך עיני התוקף"
מתוך הניסיון המבצעי הזה פותחה HUNTER1 – פלטפורמת מודיעין סייבר ו-Threat Hunting מבוססת AI, שנועדה לחבר בין מודיעין חיצוני, נתונים ממערכות ההגנה וניתוח התנהגותי.
באמצעות הצלבת מידע ואוטומציה, הפלטפורמה מסייעת לזהות קשרים בין אירועים, לחשוף פעילות חשודה ולבנות תמונת תקיפה מקיפה – במקום להסתפק בהתרעות מבודדות.
הפיתוח, בהובלת רויטמן ודן פרומוביץ', סמנכ"ל הטכנולוגיות של הקבוצה, נשען על ניסיון מהשטח ועל הבנת שיטות הפעולה של התוקפים.
"אנחנו משנים את נקודת המבט: לא רק שואלים מה מערכות ההגנה מזהות, אלא מה התוקף מנסה להשיג, כיצד הוא פועל ואילו סימנים הוא משאיר מאחוריו. המטרה היא לזהות איומים מוקדם ככל האפשר ולאפשר לארגון לפעול לפני שהנזק מתממש".
AI vs AI: המערכה הבאה בסייבר
אחד הכיוונים המרכזיים בפלטפורמה הוא AI vs AI: שימוש בבינה מלאכותית לצורך זיהוי וניתוח של פעילות עוינת, בעולם שבו גם התוקפים נעזרים ב-AI לשיפור יכולותיהם. שילוב מודיעין, ניתוח מתקדם ואוטומציה מאפשר להתמודד עם היקפי מידע גדולים ולסייע בזיהוי דפוסים חשודים במהירות.
לצד HUNTER1, מספקת אינטנסיטי גלובל שירותי תגובה לאירועי סייבר (IR), ניהול משברים והגנה מנוהלת לאורך השנה, כחלק ממעטפת המחברת בין טכנולוגיה, מודיעין ומומחיות אנושית.
"אין הגנה הרמטית, אבל אפשר לשנות את מאזן הכוחות", מסכם רויטמן. "הגיע הזמן להפסיק להסתפק בשמירה על הגדרות ולהתחיל להקדים את התוקפים. הגנה אפקטיבית מתחילה במודיעין, ממשיכה בחיזוי ובזיהוי מוקדם, ונמדדת ביכולת לפעול בזמן ולחזק את החוסן הארגוני".
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"