לקראת הכנס השנתי של נטסקופ ישראל, ביום ה', ה-22 באוקטובר, ב-East תל אביב
חמישה טיקטים, אינספור מערכות: המחיר האמיתי של המורכבות בארגוני אנטרפרייז




כתבה: אופיר שלום, מהנדסת פריסייל בדאנת תקשורת.
לאורך השנים, כמענה לצרכים עסקיים, לאיומים מתפתחים ולדרישות רגולטוריות חדשות, נוספו לסביבות העבודה בארגונים פתרונות אבטחה רבים. כל פתרון נרכש מסיבה מוצדקת, נועד להתמודד עם אתגר מסוים והביא עימו יכולות חשובות. אלא שעם הזמן, הסביבה הפכה לפסיפס של מערכות, ממשקי ניהול, מנגנוני אכיפה ומדיניות אבטחה. כל מערכת מספקת חלק מהתמונה, אך החיבור ביניהן הופך למשימה מורכבת בפני עצמה.
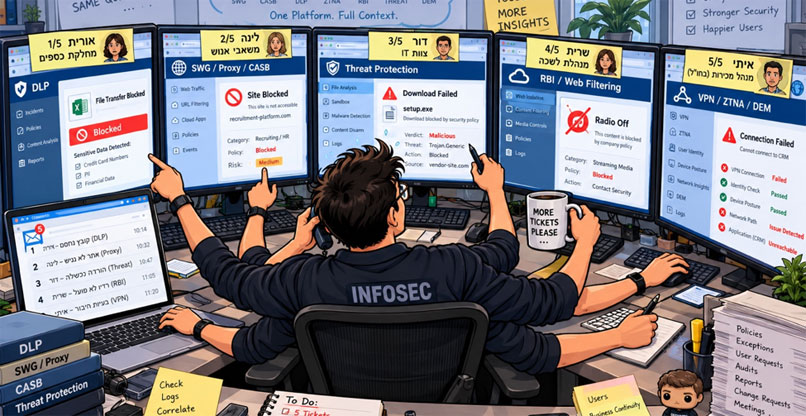
ביום עבודה שגרתי בארגון, אורית ממחלקת הכספים מנסה להעביר לספק חיצוני קובץ אקסל שמכיל פרטי כרטיסי אשראי, אך הפעולה נחסמת. לינה ממשאבי האנוש מנסה לגשת לפלטפורמת גיוס חדשה, אך האתר אינו נגיש. דור מצוות ה-IT מנסה להוריד קובץ התקנה מהאתר הרשמי של ספק תוכנה, אבל ההורדה נכשלת. שרית, מנהלת הלשכה של המנכ"ל, פותחת קריאה דחופה, משום שהרדיו שהיא מאזינה לו הפסיק לפעול. ואיתי, מנהל מכירות שנמצא בחו"ל, לא מצליח להתחבר באופן יציב למערכת ה-CRM הפנימית באמצעות ה-VPN הארגוני.
חמש קריאות, חמישה צרכים עסקיים לגיטימיים. אלא שכדי לטפל בהן, אתם נדרשים לעבור בין מערכות שונות.
כשהאתגר אינו האיום, אלא הדרך לאתר אותו
כדי להבין מדוע הקובץ של אורית נחסם, תתחברו למערכת ה-DLP. במקרה של לינה, תבדקו את ה-Proxy. עבור דור, תעברו למערכת סריקת הקבצים וההלבנה, ואילו הקריאה של שרית עשויה לדרוש בדיקה של מנגנוני סינון התעבורה או ה-RBI. כדי לסייע לאיתי תצטרכו לתחקר את ה-VPN, מנגנוני ההזדהות ונתיב התקשורת ליישום הפנימי.
כל אחת מהמערכות הללו נועדה לפתור בעיה אמיתית. אלא שכאשר הן פועלות בנפרד, צוותי האבטחה נדרשים להכיר ממשקי ניהול שונים, לעבור בין מערכות לוגים ולהצליב אירועים כדי להבין מה באמת התרחש. לעתים, זמן רב מושקע באיתור מקור הבעיה עוד לפני תחילת הטיפול.
ארגונים רבים בנו את מערך האבטחה שלהם בגישת Best of Breed, מתוך רצון לבחור את הפתרון המתאים ביותר לכל צורך. יש לגישה זו יתרונות ברורים, אולם הצטברות פתרונות ללא ארכיטקטורה מתואמת עלולה ליצור מורכבות תפעולית משמעותית.
יותר מערכות לא מבטיחות בהכרח יותר נראות, וריבוי מנגנוני אכיפה לא מבטיח מדיניות עקבית.
Netskope One: ממערכות נפרדות לפלטפורמה אחודה
כאן נכנסת לתמונה תפיסת ה-SSE (ר"ת Security Service Edge), שמאפשרת לרכז יכולות אבטחה תחת ארכיטקטורה משותפת.
פלטפורמת Netskope One, שמבוססת על תפיסת SASE, משלבת יכולות אבטחת גלישה, הגנה על מידע, שליטה בשירותי ענן וגישה מאובטחת ליישומים פרטיים.
היתרון שהיא מביאה איתה הוא לא רק בריכוז היכולות, אלא גם באפשרות להפעיל מדיניות המבוססת על הקשר רחב יותר: זהות המשתמש, היישום, הפעולה המתבצעת, המידע המעורב ורמת הסיכון.
ובחזרה לקריאות שנפתחו: במקרה של אורית, יכולות מניעת איבוד הדאטה (ה-DLP) מאפשרות לזהות את המידע הרגיש שהיא מנסה להעביר, ולהחיל מדיניות בהתאם לסוג המידע וליעד ההעברה. כך צוות האבטחה מקבל הקשר רחב יותר על האירוע, ולא רק הודעה שהפעולה נחסמה.
במקרה של לינה, יכולות ה-SWG (ר"ת Next Generation Secure Web Gateway) וה-CASB (ר"ת Cloud Access Security Broker) מספקות נראות על השימוש באתרים ובשירותי ענן, ומאפשרות להעריך את רמת הסיכון ולהגדיר בקרות גישה ופעולה. בשירותים נתמכים ניתן לאפשר פעולות מסוימות ולהגביל אחרות, במקום חסימה גורפת.
עבור דור ושרית, יכולות חיזוי האיומים וה-RBI (ר"ת Remote Browser Isolation) מסייעות לצמצם חשיפה לתוכן זדוני, בעוד שה-DEM (ר"ת Digital Experience Management) מספק נראות על ביצועי התקשורת וחוויית המשתמש ומסייע להבחין בין תקלות תקשורת לאירועים הקשורים למדיניות האבטחה. כאשר נדרשת הלבנת קבצים ייעודית, ניתן לבחון שילוב פתרון מתאים בארכיטקטורה.
ומה לגבי איתי? Netskope One Private Access, המבוסס על ZTNA (ר"ת Zero Trust Network Access), מאפשר גישה ליישומים בהתאם לזהות המשתמש, מצב תחנת הקצה והקשר הגישה, מבלי להעניק גישה רחבה לרשת כמו בחיבורי VPN מסורתיים.
כך ניתן לצמצם הצלבת מידע ידנית, לנהל מדיניות עקבית יותר ולספק לצוותי האבטחה תמונה רחבה יותר. המטרה היא לא להחליף כל פתרון בכל מחיר, אלא לצמצם מורכבות מיותרת.
לא רק איחוד טכנולוגי, אלא שינוי אופן העבודה
הקריאות עדיין קיימות, וכך גם דרישות האבטחה. אבל כאשר יכולות מרכזיות מנוהלות בפלטפורמה אחודה, תהליך הטיפול יכול להיראות אחרת. במקום לשאול "לאיזו מערכת אני צריך להתחבר?", אפשר להתחיל בשאלה: "מה קרה, למה זה קרה ואיך נכון לטפל בזה?".
במסגרת עבודתנו, בדאנת תקשורת, עם ארגוני אנטרפרייז, אנחנו פוגשים סביבות שנבנו לאורך שנים, כשכל פתרון נוסף כדי לענות לצורך אמיתי. האתגר הוא לא בהכרח מחסור ביכולות, אלא הקושי לנהל אותן יחד. הגישה שלנו מתחילה במיפוי הסביבה והצרכים, זיהוי פערים ותכנון ארכיטקטורה מתאימה, לצד ליווי מקצועי ואופטימיזציה מתמשכת.
ויש גם דבר לא פחות חשוב: אבטחת המידע. אבטחת מידע טובה לא נמדדת בכמות המוצרים, אלא ביכולת שלהם לעבוד יחד. אלא שעכשיו מגיע אתגר נוסף: המנכ"ל רוצה להכניס כלי AI לכל מחלקה. האם מערך האבטחה מוכן גם לזה? על כך נדבר בכנס השנתי של נטסקופ ישראל, שייערך מחרתיים (ה') ב-East תל אביב. לפרטים נוספים ולהרשמה לאירוע לחצו כאן.
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי