
שב"כ ומערך הסייבר מתריעים: עלייה בפישינג מכוון לעיתונאים ישראלים
הגופים הזהירו כי איראן מפעילה זהויות גנובות של עיתונאים ופרופילים מזויפים כדי להשתלט על מכשירים, לגנוב מקורות ולהפיץ דיס-אינפורמציה ● כך תתגוננו


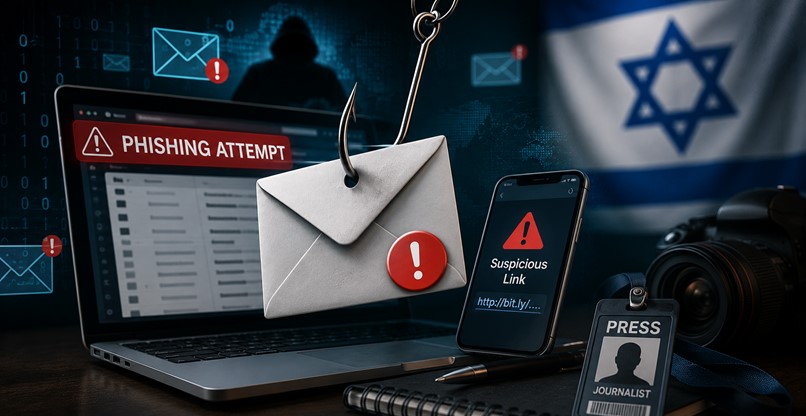
במסגרת פעילות משולבת של שירות הביטחון הכללי ומערך הסייבר הלאומי, זוהה בתקופה האחרונה גל נוסף של ניסיונות של גורמי מודיעין איראניים למקד מתקפות פישינג (דיוג) כלפי עיתונאים ואנשי תקשורת בישראל, זאת במטרה להשיג מידע על רקע ההתפתחויות המדיניות והביטחוניות בתקופה האחרונה.
המערך והשב"כ מסרו כי זיהו את הניסיונות והם פועלים כדי למנוע ולסכל אותם.
בשיטת הפישינג הממוקד נעשית פנייה לעיתונאים – בעיקר באמצעות ווטסאפ (WhatsApp) או טלגרם (Telegram) – תוך התחזות לגורמים מוכרים וניסוח הודעות המותאמות באופן אישי לתחומי העניין והעיסוק של היעד, כגון הצעה לשיתוף פעולה, הזמנה לראיון או לשיחה.
מאמץ להשיג גישה למקורות עיתונאיים, לחומרי עבודה ולהתכתבויות
מטרת ההודעות ליצור קשר אמין לכאורה ולהוביל ללחיצה על קישור לפגישה, שמוביל לדף מתחזה המבקש פרטי התחברות לחשבונות גוגל (Google), או שמוביל לפתיחת קישורים וקבצים זדוניים שעשויים להשתלט על הטלפון הנייד.
לעיתים הפנייה לכתבים נעשית על ידי התחזות לכתבים מוכרים אחרים. ההערכה היא כי באמצעות שיטה זו מנסים גורמי המודיעין האיראניים לאסוף מידע רגיש הקשור להתפתחויות הביטחוניות והמדיניות, להשיג גישה למקורות עיתונאיים, לחומרי עבודה, להתכתבויות ולמידע נוסף שעשוי לשמש את גורמי המודיעין האיראניים לצורכי טרור, ריגול, איסוף מודיעין ופעילות השפעה.
מאמצים אלו נעשים גם כלפי יעדים בתחומים נוספים, ולכן נדרשת ערנות ומודעות מוגברת מכלל הגורמים שעוסקים כיום בפעילות פוליטית, ציבורית, ממשלתית וביטחונית.
מערך הסייבר הלאומי פרסם המלצות להגנה על החשבונות ובהן הוא מציע: יש לאמת את זהות הפונה באמצעי תקשורת נוסף – במיוחד כאשר מתקבלת פנייה בלתי צפויה המכילה קישור, קובץ או בקשה לפרטים אישיים.
בנוסף, אין להזין סיסמאות או קודי אימות בעקבות קישור שהתקבל בהודעה, גם לא כדי להתחבר לשיחת וידאו.
עוד נמסר כי מומלץ להפעיל אימות דו-שלבי בכל החשבונות המרכזיים באמצעות מאמת קודים – בעיקר בגוגל ובווטסאפ – וכן להגדיר דוא"ל לשחזור.
עוד כדאי לבצע בדיקה תקופתית של ההתחברות לחשבונות ולהסיר מכשירים או חיבורים שאינם מוכרים, ולדווח באופן מיידי על כל ניסיון חשוד לגורמי האבטחה בארגון ולמרכז 119 של מערך הסייבר הלאומי.
ידיעות מובילות
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
נשים ומחשבים: רוית טויג, פרטנר עסקים
"בעשור הקרוב ישראל חייבת לנצל את היתרון שלה ב-Physical AI"
"כדי להיות מעצמת על, מדינה תצטרך סייבר, קוונטום ו-AI"
תגובות
(0)