
מרוסיה באהבה: תביעה בארה"ב – תוכנת ריגול רוסית נמכרה לסוכנויות כמקומית
כתבי אישום פדרליים ומעצרים בלונדון ובארה"ב חשפו כיצד הוסתרו בעלים ממוסקבה וצוות פיתוח רוסי מאחורי חברת קש בקפריסין, בזמן שהתוכנה שמכרו שימשה במקביל את סוכנויות המודיעין של הקרמלין


דרמת ענק בענף הפורנזיקה הדיגיטלית והסייבר הגיעה לשיאה באחרונה עם חשיפת כתבי אישום פדרליים חמורים שהוגשו בארצות הברית – לי רייבר, מנכ"ל חברת התוכנה אוקסיג'ן פורנזיקס (Oxygen Forensics) המתגורר באיידהו, נעצר על ידי הרשויות הפדרליות, ובמקביל נעצר בנמל התעופה הית'רו בלונדון אולג סרגייביץ' דבידוב, אזרח רוסי ממוסקבה וממייסדי החברה, בעת שעמד לעלות על טיסה לאיסטנבול. השניים מואשמים בקשירת קשר לביצוע הונאה באמצעים אלקטרוניים. מדובר בעבירה שהעונש המרבי עליה בארה"ב עומד על 20 שנות מאסר בפועל.
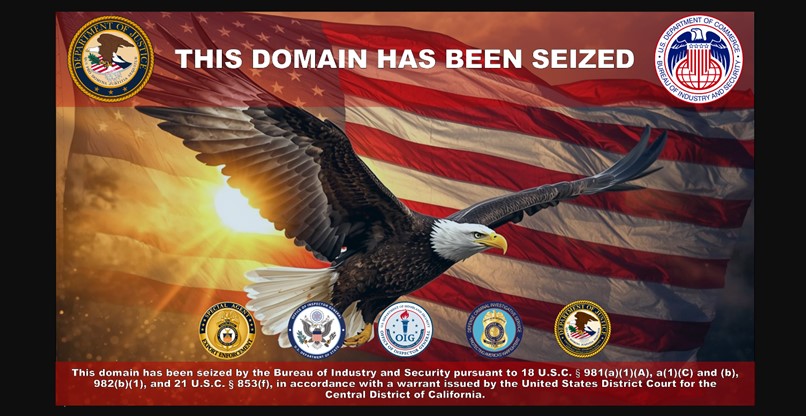
במסגרת המבצע, צו בית משפט פדרלי הרשה להחרים חשבונות בנק תאגידיים, תשתית סייבר וכ-57 דומיינים אינטרנטיים ששימשו את החברה.
לפי מסמכי האישום, אוקסיג'ן פורנזיקס – שמושבה הרשמי באלכסנדריה שבווירג'יניה – הציגה את עצמה בפני הממשל האמריקני כחברה עצמאית ומקומית, שמפתחת את מוצריה בארצות הברית. בפועל, החברה הייתה בבעלות מלאה ובשליטה של חברת אחזקות מקפריסין (Oxygen Forensics Ltd), שבה החזיקו חמישה אזרחים רוסים, ובהם דבידוב.
על פי הדיווחים השונים, המוצר המרכזי של החברה מאפשר פריצה, חילוץ וניתוח נתונים מקיפים מטלפונים ניידים, כלי טיס בלתי מאוישים (רחפנים) ושירותי ענן.
כפילות מסוכנת: משרד ההגנה האמריקני לצד ה-FSB
באופן מטריד ומביך, הלקוחות של החברה כללו סוכנויות ביטחון אמריקניות רגישות ביותר, ובהן משרד ההגנה האמריקני כמו גם רכיבים מרכזיים מהמשרד לביטחון המולדת – כולל השירות החשאי של ארצות הברית ה-United States Secret Service – USSS; המכון הלאומי לפורנזיקה ממוחשבת, ה-NCFI; אגף חקירות ביטחון המולדת, ה-HSI; ומשרד המפקח הכללי.
חמורה מכך היא העובדה שאותם חמישה בעלים רוסים החזיקו במקביל בחברה רוסית ממוסקבה (שנקראה בעבר Oxygen Software וכיום MKO-Systems). חברה זו מכרה בדיוק את אותה התוכנה – תחת שמות מותג שונים – ללקוחות הממשל הרוסי, ובהם שירות הביטחון הפדרלי הרוסי ה-FSB; ועדת החקירות של רוסיה; ומשרד הפנים הרוסי. עם זאת, התביעה הפדרלית הבהירה מפורשות כי כתב האישום אינו טוען שהתוכנה הכילה קוד זדוני או שנעשה בה שימוש לחדירה בלתי מורשית למערכות המחשב של הלקוחות.
‼️ The Pentagon, the Secret Service and ICE's investigative arm bought phone forensics software from Oxygen Forensics that prosecutors say five Russians secretly controlled through a Cyprus holding company, while selling the same software in Russia to customers including the FSB.… pic.twitter.com/6RU07nm7yr
— International Cyber Digest (@IntCyberDigest) September 24, 2026
ציר הזמן של ההונאה ומצג השווא
שורשי הפעילות חוזרים לשנת 2000, אז הקים דבידוב את החברה במוסקבה, ובשנת 2013 הוקמה הזרוע האמריקנית שלה בווירג'יניה. רייבר הצטרף כסמנכ"ל תפעול ב-2015 ומונה למנכ"ל במרץ 2022.
בעקבות פלישת רוסיה לאוקראינה והרחבת הסנקציות האמריקניות ב-2022, סיכמו המעורבים להסתיר כליל את קשרי הבעלות הרוסיים. לפי הדיווחים, שמות הבעלים הרוסים אמנם הוסרו מהרישומים התאגידיים הגלויים בווירג'יניה, אך בפועל הם המשיכו לקבל את "ההחלטות המכריעות", לקבוע את שכרו של רייבר ולהחזיק בסמכויות חתימה בחשבונות הבנק. בסוף שנת 2024 אף הוחזר אחד המייסדים הרוסים לרישומי הדירקטוריון תחת זהות טורקית מזויפת בדרכון שקיבל תחת השם "פאטיח אוסמן".
גם מקום פיתוח התוכנה הוסתר באופן שיטתי. קוד התוכנה נכתב והופעל כמעט כולו על ידי צוות מפתחים שהתגורר ועבד ברוסיה תחת הנחייתו של דבידוב. כדי ליצור מצג שווא של מוצר אמריקני, הקימו רייבר ודבידוב מנגנון סמלי בענן הממוקם בארה"ב, שבו רייבר רק לחץ על הלחצן להרצת תהליך הקימפול. לאחר מכן דיווח רייבר באופן שקרי למאגרי הרכש הממשלתיים (כגון בטופסי SAM ו-SF-328) כי החברה אינה מצויה בבעלות או בשליטה זרה וכי המוצר פותח בארה"ב.
Shared Codebase: U.S. Security Agencies Paid Millions for Software Developed and Used by Russian Law Enforcement
U.S. firm #Oxygen Forensics spent years selling Oxygen Forensic Detective—a suite designed to extract data from phones, computers, clouds, and drones—to federal… pic.twitter.com/BByEhlCl4E
— Unbelievable, but true… (@n_no_f_eu) September 26, 2026
החשש מחשיפה עיתונאית ומצג השווא האחרון
בנובמבר 2023, בעקבות פניית עיתונאי שחקר את קשרי החברה למוסקבה, מיהר רייבר לכתוב לשותפיו הרוסים והזהיר אותם בכתב כי חשיפה תקשורתית "עלולה להרוס את ההזדמנות כולה" לקבלת חוזה עתק מול ה-NCFI האמריקני, ואף טען כי "עצם קיומה של החברה עומד כעת על הכף". למרות זאת, בספטמבר 2024 העניק ה-NCFI לחברה חוזה חמש-שנתי בהיקף גג של 12 מיליון דולר, כשהוא מתבסס על הצהרותיו השקריות של רייבר.
למעשה המצג השקרי המדובר נמשך עד לאחרונה – כאשר צצו דיווחים בתקשורת בראשית 2026, דחו רייבר וסגניתו את הטענות. בשיחת וידיאו מוקלטת שנערכה ב-6 במרץ 2026 עם סוכנים סמויים של הממשל שהתחזו לאנשי רכש, הכחיש רייבר לחלוטין מעורבות, בעלות או גישה של גורמים רוסים למערכות הפיתוח. במקביל, שוחרר באתר החברה מסמך יושרה תאגידית מזויף, שהצהיר כי החברה אינה פועלת מסמכויות שיפוט מוגבלות.
נטליה קראפיבה, יועצת משפטית טכנולוגית בכירה בארגון הזכויות Access Now, מתחה ביקורת חריפה על המחדל וציינה: "שום כלי מעקב אינו צריך להתקרב לחקירה אמריקנית עד שנדע מי מחזיק בו, מי בונה אותו ולמי עוד הוא נמכר". קראפיבה הוסיפה והדגישה את העומק של הבעייתיות: "אותה התוכנה שנמכרה לרשויות אכיפת החוק בארה"ב שימשה את ה-FSB כדי לדלות נתונים ממכשירי הטלפון של רוסים המתנגדים למלחמה ולהפוך אותם לאישומים פליליים. כשממשלות רוכשות טכנולוגיות מחברות מפוקפקות כמו אוקסיז'ן ומסתמכות על מילתן, אנחנו לא רק מסכנים את הביטחון שלנו, אלא גם מסכנים את עצמנו במימון הדיכוי של אחרים".
מנגד, בתצהיר הסוכן המיוחד של משרד המסחר האמריקני צוין כי "רייבר ידע כבר משנת 2018 כי לממשל האמריקני ישנם חששות ביטחוניים בנוגע לתוכנות שפותחו ברוסיה, ונאמר לו בכתב בינואר 2024 כי לקוחות ממשלתיים זרים לא ירכשו את תוכנת הפורנזיקה אם דבר פיתוחה ברוסיה ייחשף". התצהיר מפרט כי בין יוני 2022 לינואר 2026 העביר רייבר למעלה מ-19 מיליון דולר מהכנסות החברה בארה"ב לחשבונות בנק של החברה בקפריסין, תחת כסות של תגמולים ותגמולי רישוי בגובה 50% מהמכירות, כספים ששימשו במישרין את הבעלים הרוסים.
ידיעות מובילות
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
נשים ומחשבים: רוית טויג, פרטנר עסקים
"בעשור הקרוב ישראל חייבת לנצל את היתרון שלה ב-Physical AI"
תגובות
(0)