
"מנהלי האבטחה – מפקדי חללית המנווטים ביקום מלא איומי סייבר"
"מערכות בינה מלאכותית מתקדמות - Frontier AI - שינו את חוקי מתקפות הסייבר", אמר לאנשים ומחשבים איאן מולהולנד, מנהל אבטחת מידע ראשי בסיילספורס


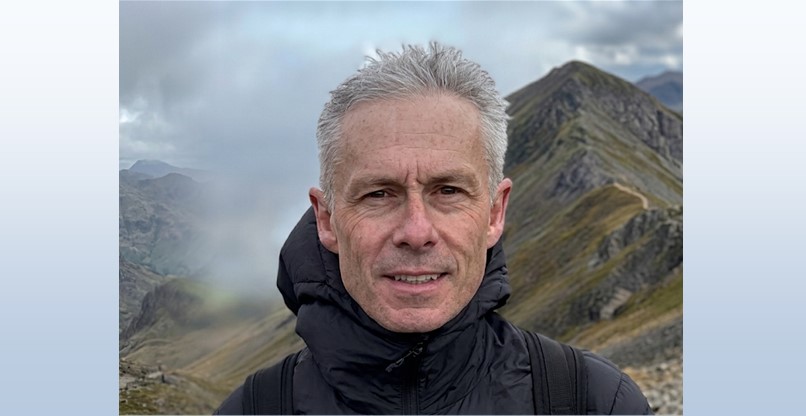
"בחודשים האחרונים, נוף איומי הסייבר חווה שינוי מבני ומתמשך. הבינה המלאכותית לא רק הפכה את המתקפות לנוחות יותר – כשהיא מנוצלת לרעה על ידי יריבים מוכשרים, היא משנה מהותית את הפיזיקה של הניצול. הנתונים הארגוניים הרגישים שבמערכות, הם בדיוק מה שתוקפים מתוחכמים מחפשים. המתקפות שמתחוללות במהירות מכונה, בשילוב קצירת הנתונים, הופכות את מחזור החיים של הניצול – למהיר יותר. חלון הזמנים בין פגיעות לניסיון פריצה הצטמצם לשעות. מנהלות ומנהלי האבטחה נדמים לקפטן של ספינת חלל, המנווט את דרכו בין אינסוף האיומים שביקום", כך אמר איאן מולהולנד, מנהל אבטחה ראשי בסיילספורס (Salesforce).
מולהולנד, סגן נשיא בכיר בחברה, פועל בעולם האבטחה שלושה עשורים. הוא הגיע לסיילספורס לפני חצי שנה מגוגל קלאוד (Google Cloud), שם היה סמנכ"ל אבטחה. לפני כן היה בכיר במטה VMware.
"ה-AI מרגשת בהיבט החדשנות", ציין, "אבל מטרידה ומאיימת בהיבט האמון (Trust). זהו ערך הליבה הראשון שלנו, הוא התשתית למערכת היחסים עם הלקוחות. סביבת ההגנה השתנתה דרמטית ומהר יותר ממה שציפו. יש לבנות את האמון מההתחלה, במימוש תפישת Secure by Design. התחום מציף המון אתגרים ואיומים חדשים – בוודאי סוכני AI – אבל עם הנחיות, גדרות ומדיניות אבטחה ניתן להפעיל סוכנים שיעבדו באופן מאובטח ומגן על הפרטיות. דאטה נכון וממשל IT ו-AI נכונים יעלו את רמות שמירת הפרטיות ואבטחת המידע, בשילוב שקיפות. חסימת אפשרויות לעובדים בשם האבטחה – איננה פתרון. רק עבודה עם הפלטפורמה וההגדרות הנכונות".
AI לטובים, AI לרעים
"AI שינתה את העבודה בשני צידי המטבע", ציין מולהולנד. "לתוקפים היא עשתה טוב בזיהוי פרצות ובקיצור זמני הניצול של חולשות, במהירות ובנפח המתקפות. למגינים יש יותר יתרונות בשל השינוי הפנומנלי, עם הגנות טובות יותר, תפעול הגנה משופר, בכלל וב-SOC בפרט, חילוץ תובנות אבטחה מנתונים, וסוכנים שעוזרים לאנליסטים אנושיים ועובדים במשולב".
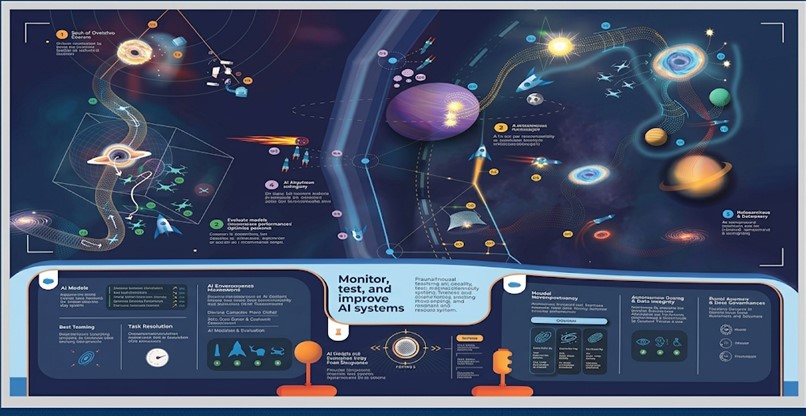
המפה שהציג איאן מולהולנד מסיילספורס. צילום: יח"צ
"אנחנו משתמשים במודלים מובילים של AI כדי להעצים את ההגנות שלנו ולהגן על הנתונים שלכם", אמר מולהולנד, והציג מפת ניווט ענקית, מנייר, המתארת איך להשיג אמון בעידן ה-AI.
הוא פירט את האיומים המועצמים: "הזיות ואי דיוקים, סטיות וחריגות עצמוניות ובלתי צפויות, תוכן רעיל ופוגעני, פגיעה ביושרת המערכות בשל מניפולציות שנעשו על ה-AI, גישה אסורה למידע רגיש, וחשש לאבטחה ולהגנת הפרטיות בשל כך".
מולהולנד תיאר את המענה, פעולות שעל מנהלות ומנהלי האבטחה לעשות: "יש לשפר את אמינות הפלטפורמה עליה עובדים, נדרש לשלוט ולבקר מתי AI מתקדמת עצמאית או מסלימה. יש להביא לצמצום ההיקף של התנהגות AI לא בטוחה. יש לוודא בעקביות שפעולות הסוכנים נעשות בהתאמה למשימתם. ולבסוף – יש להקשיח את הגישה והגנה על הנתונים".
"מודלי בינה מלאכותית מתקדמים (Frontier AI) שינו את תוכנית האבטחה שלנו", ציין מולהולנד. "החברה שותפה פעילה במאמצי התעשייה לסייע למגינים. המודלים החדשים מעניקים לצוותי האבטחה דרכים חדשות להבין סיכונים מתפתחים, לחזק את החוסן ולשפר את הפלטפורמות".
ארבעה תהליכי עבודה
"סוכני AI עוזרים לנו להכיל איומים במהירות מכונה", ציין. "בנינו ארבעה תחומים, שכל אחד מהם מחזק את חוסן הארגונים. הראשון: צמצום 'חובות' האבטחה הידועים. מעבירים את כל מטלות האבטחה דרך 'עדשת ה-AI', ומשנים את השאלה: לא 'האם זהו איום?', אלא 'האם תוקף בסיוע AI יקשר זאת עם ממצאים נוספים ויגיע לנתונים קריטיים?'. ערכנו שינויים ארכיטקטוניים לצמצום משטחי התקיפה ונטרול מתקפות", הוא הוסיף.
התחום השני, המשיך והרחיב מולהולנד, "הוא האצת הגילוי של הפגיעויות באמצעות מודלי AI מתקדמים. השלישי: יכולות תיקון במהירות גבוהה, פריסה אוטומטית, והסרת צווארי בקבוק – בלא לפגוע באיכות עדכוני התוכנה. והתחום הרביעי, לפי מולהולנד, הוא "אבטחה בעולם הסוכני. תיקון פגיעויות אינו מספיק. לכן הבאנו מערכות AI סוכנית ל-מרכז תפעול האבטחה (ה-SOC). כך ניתן לזהות ולהכיל המון איומים, במהירות ובדיוק רב יותר מפעם".
"הגנת הסייבר היא ספורט קבוצתי"
"ארגונים נדרשים לפרוס AI באחריות, בצורה שבאמת מגינה על המערכות שלהם", סיכם מולהולנד, "ואל לשכוח, בלא דיוק – אין הגנה. בנינו תהליך אימות קפדני, כי אנחנו רוצים שארגונים יתמקדו בפריסה ותחזוקה מאובטחת של המערכות שלנו – ולא בבנייה מחודשת של הפעילות סביב איומי AI.
נוף האיומים משתנה וישתנה שוב – ונדרש מענה הגנה מסתגל, לא תגובתי. אנו מביאים חדשנות מול איומי המחר: ככל שה-AI ממשיכה להתפתח, נביא יותר מיכון ויותר אבטחה מתוחכמת לסוכנים. אנו פועלים בשיתוף פעולה עם חברות טק אחרות: הגנת הסייבר היא ספורט קבוצתי ותביא לתוצאות טובות יותר דרך שיתופי פעולה וחילופי מידע בקהילה".
ידיעות מובילות
פרדוקס ה־AI: בזמן שפחדנו מפיטורים, חברות הענק דווקא מגדילות את הגיוסים
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
חשיפה: ההאקר מאשקלון – עובד IT ומומחה סייבר
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
תגובות
(0)