
מחקר: AI הופכת מידע פומבי למודיעין
TrendAI: מהמטוס של המנכ"ל, דרך המצלמה בחניון ועד נתוני הנמל, הכל הופך למידע ● החוקרים זיהו רשתות ממסר מסין המשתמשות ב-AI כדי לעקוב אחר מהלכים צבאיים ועסקאות מסחריות רגישות


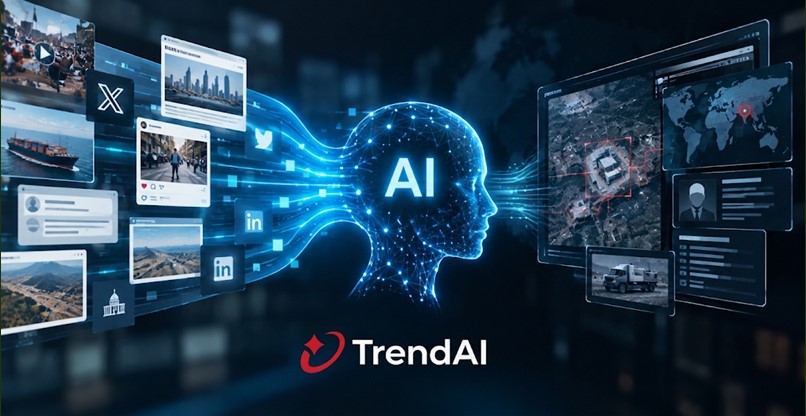
רשתות ממסר מבצעיות סיניות מבצעות חיבורים חוזרים ונשנים למכשירים במרחב הציבורי – דוגמת מקלטי רדיו ציבוריים, תחנות מזג אוויר, מצלמות ורשתות מעקב ימיות ואוויריות – במטרה לקצור מידע גלוי בהיקף נרחב. פעילות זו עשויה להיות חלק ממערך איסוף מודיעין רחב יותר; כך לפי מחקר חדש של TrendAI, החטיבה העסקית של טרנד מיקרו (Trend Micro). המחקר זיהה מגמה גוברת של איסוף מודיעין מבוסס נתונים סייבר-פיזיים פתוחים.
הנחת המחקר פשוטה: האינטרנט אינו נושא רק תקשורת דיגיטלית, אלא גם תמונה רציפה, הניתנת לקריאה ולעיבוד על ידי מכונה – של המתרחש בעולם הפיזי. מטוסים משדרים זהות, מיקום, גובה ומהירות; אוניות מפרסמות מיקום, מסלול ויעד; תחנות מזג אוויר וחיישנים סייסמיים מספקים מידע גיאוגרפי רציף; מצלמות משדרות תמונות; ומערכות לוגיסטיקה מספקות מידע על מכולות, נמלים ושרשראות אספקה. חלק גדול מהמידע הזה פומבי במכוון, בשל דרישות בטיחות, יעילות שוק ושיתוף פעולה מדעי.
"הסיכון", מדגישים החוקרים, "אינו טמון בכל מקור מידע בפני עצמו, אלא ביכולת להצליב מקורות רבים לאורך זמן. כלל הנתונים שמתחברים יחד עשויים ליצור תמונה מפורטת של פעילות פיזית".
מניתוח של שעות – למודיעין בתוך שניות
לפי חוקרי TrendAI, "החידוש אינו בכך שגורמי איום משתמשים במידע ציבורי. זו תופעה שקיימת שנים. החידוש הוא ביכולת להפוך את המידע למודיעין מבצעי, בתהליך תעשייתי ואוטומטי, מהיר, קל ופשוט".
התהליך כולל חמש שכבות. הראשונה: איסוף. רשת עולמית זולה של מקלטים, תחנות ADS-B, רשת AIS עולמית, אלפי מקלטי רדיו ומערכות לווייניות שאוספות אותות ימיים.
השכבה השנייה היא העברה: "כאן מתרחש השינוי המשמעותי: כדי לעקוף מגבלות קצב ומערכות חסימה, משתמשים ברשתות של כתובות IP ביתיות, נתבים פרוצים ומכשירי IoT", ציינו החוקרים.
השכבה השלישית היא מיזוג: נתוני מטוסים, ספינות, רדיו ותמונות לוויין – מתחברים בה זה לזה, "AI הפכה את החיבור בין מקורות שונים לקל ומהיר", הסבירו.
השכבה הרביעית היא ניתוח: מה שהיה פעם צוואר בקבוק של אנליסטים אנושיים, הפך למשימה של מודלי AI והוריד את זמן העיבוד משעות לשניות.
השכבה החמישית היא הפצה: נתונים מזוקקים בזמן אמת למודיעין, ומשווקים כשירות מסחרי. לדברי החוקרים, "זה קורה עכשיו, כי מודלי שפה גדולים, מבוססי בינה מלאכותית סוכנית, מסוגלים לקצר משעות לשניות את הזמן שנדרש לעיבוד המידע, לזיהוי דפוסי פעילות, לבניית השערות ולהפקת מסקנות".
"מה שהיה פעם מודיעין יקר ובלעדי, הפך למוצר נגיש", נכתב.
במחקר הוצגה דוגמה ממבצע "זעם אפי" של צבא ארה"ב נגד איראן בפברואר השנה: Jing’an Technology, חברת AI סינית, פרסמה ציר זמן של 53 ימים של בניין הכוח האמריקני והתקיפה עצמה, בהתבסס על מודיעין ממקורות גלויים. חברה נוספת הציגה תצלומים מסומנים ברזולוציה גבוהה של מיקומי כוחות אמריקניים
"מדובר גם בסיכון עסקי משמעותי"
"הסיכון אינו מוגבל לממשלות ולצבאות, מדובר גם בסיכון עסקי משמעותי", הזהירו החוקרים. "מידע שאינו מופיע כלל בנכסי ה-IT של החברה, עלול לחשוף שרשראות אספקה, קצב ייצור, תנועת מנהלים, לקוחות וספקים ופעילות לקראת מיזוג ורכישה. הבעיה המרכזית היא שלחשיפה זו בדרך כלל 'אין בעלים': היא אינה מוגדרת כחולשת תוכנה, אינה מופיעה בסריקת חולשות ולעיתים נופלת בין תחומי האחריות של אבטחת המידע, האבטחה הפיזית, התפעול, המשפטים וקשרי המשקיעים".
"הפתרון אינו להפסיק לפרסם מידע בעל ערך ציבורי", ציינו. "במקום זאת, אנו ממליצים לארגונים להתייחס לטלמטריית סייבר-פיזית פתוחה כאל קטגוריית חשיפה בפני עצמה, בדומה לנכסים חשופים באינטרנט. עוד מומלץ ליצור מיפוי של 'פליטות' מידע פיזיות הקשורות לפעילות הארגון, מנתוני מטוסים ואוניות ועד מצלמות, תחנות מזג אוויר, מידע רגולטורי ונכסי ספקים וקבלנים. מומלץ לדרוש אימות, להסיר מיקום מדויק, להגביל קצב גישה ולבחון הפחתת רמת הפירוט או עיכוב בפרסום. בנוסף, ארגונים צריכים לזהות דפוסי איסוף אוטומטיים האופייניים לרשתות ORB".
"הגבול בין סייבר, מודיעין והעולם הפיזי הולך ומיטשטש", סיכמו החוקרים, "תשתיות איסוף זולות, רשתות, פלטפורמות וניתוח מבוסס AI – מאפשרים כיום להרכיב, בקנה מידה תעשייתי, תמונת מצב שלא הייתה נגישה בעבר, בלא משאבים מודיעיניים משמעותיים. עבור ארגונים, המשמעות היא שמשטח התקיפה כבר אינו מסתיים בשרתים, בענן ובנקודות הקצה, אלא כולל גם את המידע שהפעילות הפיזית שלהם משאירה אחריה ברחבי האינטרנט".
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
היעד לשנים הבאות: מאומת הסטארט-אפ לאומת ה-R&D
שמעון חקון מונה לסמנכ"ל מערכות המידע של כתר
"AI היא תור הזהב של השירותים המקצועיים"
תגובות
(0)