
המידע נחשף? אוריך, יועץ נתניהו, עבד מול שירות לא מאובטח מדובאי
הווטסאפ האישי של יונתן אוריך מלשכת רה"מ, חובר לשירות חיצוני מאיחוד האמירויות, וכך נוצרה פירצת אבטחה - השגת גישה מלאה ובלתי מוצפנת לתעבורות רגישות של היועץ המקורב לראש הממשלה


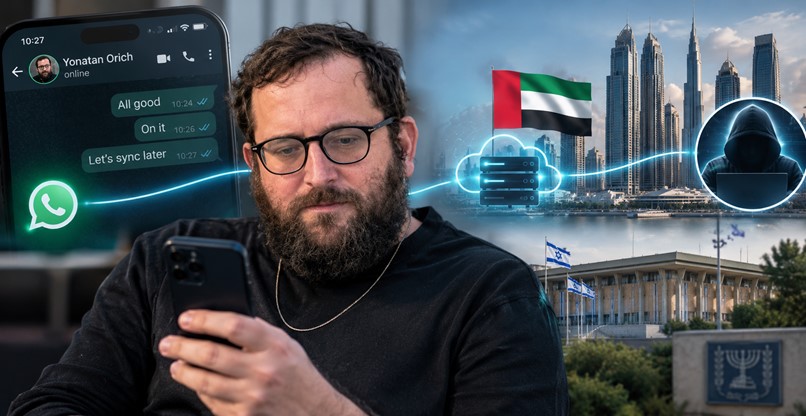
יונתן אוריך, יועצו של ראש הממשלה בנימין נתניהו, חיבר את חשבון הווטסאפ האישי שלו לשירות חיצוני מאיחוד האמירויות. המהלך יצר פרצת אבטחה: בשל החיבור התאפשרה גישה מלאה ובלתי מוצפנת להתכתבויותיו הרגישות; כך נחשף הבוקר בכלכליסט.
לפי העיתון הכלכלי, חשיפת הקוד של כלי מעקב תקשורתי שאוריך פיתח, גילתה פרטי גישה, אשר איפשרו לגורמים זרים לחדור לקבוצות וואטסאפ – ולשאוב מהן מידע חסוי. השירות מדובאי שבו עשה אוריך שימוש, פועל תחת חוקי איחוד האמירויות. אלה מאפשרים לגופי הביטחון המקומיים יכולת לגשת למידע ולתוכן ההודעות, ולעשות זאת בלא צו מבית משפט.
איש השב"כ לשעבר, יורם כהן, התייחס לדיווח בהודעה ב-X וכתב: "הפרסום לפיו יונתן אוריך, יועצו הקרוב של ראש הממשלה, חיבר את חשבון הווטסאפ הפרטי שלו לשירות של חברה מדובאי הוא אירוע ביטחוני חמור שמחייב בדיקה מיידית של השב״כ והערכת נזק מקיפה. צריך לברר אילו חומרים נחשפו, מי יכול היה לגשת אליהם והאם מידע רגיש מלב לשכת ראש הממשלה הגיע לידיים זרות". הוא הוסיף לציין כי "זהו עוד ביטוי לכאוס בלשכת ראש הממשלה, שכבר עומדת במוקד חקירות וחשדות חמורים הנוגעים לקשרים עם גורמים זרים. ראש ממשלה אחראי היה מרחיק מסביבתו יועץ שמעורב בפרשות כאלה מזמן, ולא מאפשר לו להמשיך להסתובב בקודש הקודשים של מדינת ישראל. האירוע הזה לא יכול לעבור לסדר היום. הוא מחייב בירור ביטחוני יסודי ומהיר".
הפרסום לפיו יונתן אוריך, יועצו הקרוב של ראש הממשלה, חיבר את חשבון הווטסאפ הפרטי שלו לשירות של חברה מדובאי הוא אירוע ביטחוני חמור שמחייב בדיקה מיידית של השב״כ והערכת נזק מקיפה.
צריך לברר אילו חומרים נחשפו, מי יכול היה לגשת אליהם והאם מידע רגיש מלב לשכת ראש הממשלה הגיע לידיים…
— יורם כהן (@YoramCohen_) September 27, 2026
בשבוע שעבר נחשף בהארץ, כי אוריך בנה עבור בנימין ושרה נתניהו כלי לניטור תקשורת, שיזהה בזמן אמת כל אזכור שלהם, ויספק התרעה מיידית במקרה שמדובר ב"ידיעה מתפשטת" שיש צורך להגיב עליה. אוריך בנה את הכלי בעזרת מנוע ה-AI קלוד מבית אנת'רופיק (Anthropic), ולפי העיתון, "הוא עוקב גם אחר פוליטיקאים ומפלגות ומייצר לראש הממשלה פעמיים ביום סיכום תקשורתי". הכלי נחשף לאחר שאוריך השאיר את הקוד גלוי ברשת וניתן היה לצפות בו באתר גיטהאב (GitHub). הקוד הפומבי חשף גם פרצת אבטחה, וזו הוסרה לאחר פניית הארץ.
בחינת הקוד של אוריך העלתה כי הוא עשה שימוש ב-אולטרה-מסג' (ultramsg) – שירות סטנדרטי, שלאחר פתיחת חשבון, מתחבר לחשבון הווטסאפ של המשתמש באמצעות סריקת קוד ה-QR שמספקת האפליקציה. החיבור מעניק לשירות גישה מלאה להודעות, עם יכולות נוספות כמו שליחת הודעות אוטומטית, הפעלת בוטים ושילוב עם מערכות נוספות. כך, הסביר מומחה סייבר לכלכליסט כי "כל התכתובות של אוריך, שסביר להניח שכוללות גם שיחות עם גורמים בלשכת ראש הממשלה וגורמי ממשל אחרים – הכוללות מידע רגיש וחשאי, היו חשופות ולא מוצפנות".
לא התקבלה תגובתו של אוריך לפרסום בכלכליסט.
ידיעות מובילות
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
נשים ומחשבים: רוית טויג, פרטנר עסקים
"בעשור הקרוב ישראל חייבת לנצל את היתרון שלה ב-Physical AI"
תגובות
(0)