סייבר

"האיראנים תוקפים בקביעות רשתות IT ו-OT במערב – ולכן לפעמים מצליחים"
כך אמר ד"ר הראל מנשרי, ראש תחום סייבר ב-HIT, שהוסיף: "לצערי, אני מעריך כי המתקפות הללו תמשכנה, ולעתים גם בהצלחה"
מתקפת סייבר איראנית "חסרת תקדים" השביתה תחנת כוח בבריטניה
חוקרי קלירסקיי: "האירוע עולה בקנה אחד עם מערכה איראנית מתועדת היטב נגד בקרי SCADA חשופים לאינטרנט במגזרי המים והאנרגיה" ● האירוע היה חלק ממתקפת הסייבר שפגעה ביותר מ-30 מערכות מים עירוניות בארה"ב
אומרים כי אני אינני אני: זהויות מעורבות ב-90% מאירועי הסייבר
לפי חוקרי פאלו אלטו, התוקף לא צריך לפרוץ את הדלת - הוא פשוט מתחבר ● מחקר חדש מגלה איך זהויות לגיטימיות הופכות לכלי המרכזי בידי תוקפים ומדגיש את הצורך בשינוי אסטרטגי בהגנה הארגונית מעבר לטכנולוגיה בלבד
10 מיליון דולר על ראשם: המצוד האמריקני אחר ההאקרים האיראנים
משרד המשפטים האמריקני מרחיב את כתבי האישום נגד חברי רשת 'מבנא' ● ההאקרים ביצעו לפני כעשור מסע שוד של עשרות טרה-בייט של מידע אקדמי וממשלתי רגיש בשירות משמרות המהפכה בטהרן
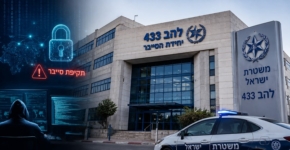
חשד: תקף עשרות חברות בישראל וקצר מידע
בתום חקירה סמויה ומורכבת של יחידת הסייבר בלהב 433, נעצר תושב אשקלון בחשד לעבירות סייבר חמורות ● החשוד פעל להחדרת נוזקות וקצירת מידע רגיש מעשרות חברות וארגונים, תוך ניצול מערכות מחשוב מתקדמו
מתקפת סייבר חסרת תקדים על פולין: נחשף מידע על חצי מהאזרחים
האקרים שזהותם לא נחשפה קצרו 19 מיליון רשומות רפואיות של פולנים ● שר הדיגיטל בממשלת ורשה רמז שמדובר במתקפת כופרה ● פולין הפכה בשנים האחרונות ליעד מרכזי של ההאקרים באירופה

חוקרי קספרסקי מזהירים: פרויקט ריגול איראני נגד ארגונים בישראל – שודרג
לקמפיין CAV3RN, שמתמקד בארגוני SMB ישראליים, יש יכולות התחמקות מתקדמות, המבוססות על ניצול לרעה של ענן גוגל - כך מצאו חוקרי החברה ● קספרסקי: הממצאים מדאיגים, הפרויקט יתרחב וארסנל הכלים יוסיף להשתדרג

מתקפת סייבר מסוכנת בחסות צפון קוריאה פוגעת בארגוני ביטחון
לפי צ'ק פוינט, קבוצת לזרוס מפעילה קמפיין מסוכן ומתמשך, בשיטת "עבודת החלומות" המזוהה איתה ● הקורבנות - ארגוני תשתיות ביטחוניות, בדגש על מגזרי התעופה והחלל ● ישראל - לא בין יעדי התקיפה
ידיעות מובילות
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
"כדי להיות מעצמת על, מדינה תצטרך סייבר, קוונטום ו-AI"
היעד לשנים הבאות: מאומת הסטארט-אפ לאומת ה-R&D
השקעת אינפורמטיקה באזור שירות ייעודי – הבעת אמון בשוק בישראל