
מנהל סוכנות הסייבר של ארה"ב: "היקף איומים כזה מעולם לא היה"
ניק אנדרסן, המנהל בפועל של CISA: "השנתיים הקרובות תהיינה הרבה יותר מאתגרות בסייבר" ● הוא אמר ש-"הגישה למודלים מסחריים מורידה את חסמי הכניסה של ההאקרים" וקרא לשת"פ בינלאומי בפיתוח מודלים "סופר חכמים"


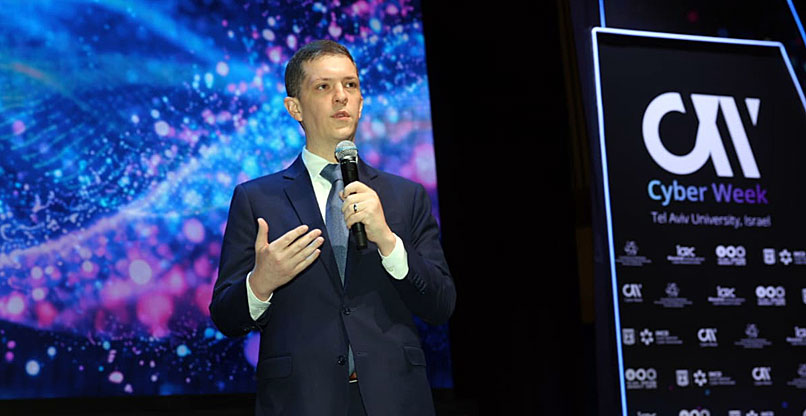
"היקף איומי הסייבר שיש כיום מעולם לא היה בעבר" – את הדברים המטרידים האלה אמר היום (ג') ניק אנדרסן, המנהל בפועל וסגן מנהל CISA, הסוכנות האמריקנית לאבטחת סייבר ותשתיות, בשבוע הסייבר באוניברסיטת תל אביב.
אנדרסן ציין כי "המהירות היא ממד משמעותי בהגנה על מרחב הסייבר, שמוצף באיומים מבוססי בינה מלאכותית. אנחנו מתמודדים מול איומי אמת, שמופיעים ומתפרצים בקצב ובמהירות שבעשרות שנותיי במקצוע לא חווינו".
הוא הבהיר ש-"לצד הסכנות מצד גורמי האיום הידועים, ה-'מסורתיים' – איראן, רוסיה, סין וצפון קוריאה, עלינו להיערך לקראת איומים לא מוכרים, מצד גורמים חדשים ולא מוכרים, שאין להם היסטוריה של עימותים בסייבר. השנה-שנתיים הקרובות תהיינה הרבה יותר מאתגרות בתחום הסייבר".
"הבינה המלאכותית משנה את מפת איומי הסייבר"
כמו מומחים רבים אחרים, גם אנדרסן סבור ש-"התפתחות הבינה המלאכותית משנה את מפת איומי הסייבר. הגישה למודלים מסחריים מורידה שוב את חסמי הכניסה עבור מגוון רחב יותר של תוקפים".
"לא ניתן להגן על הכול בו זמנית", ציין. "יש על גורמי הביטחון והסייבר אחריות להבטיח את עמידותם של תשתיות קריטיות ושירותים חיוניים. הציבור לא צריך להתנהל ביום יום שלו תוך מודעות לאיומי הסייבר המתמשכים על מערכות האנרגיה, המים, התשתיות הימיות והשירותים, שעליהם נשענים החיים. האחריות להבין את הסיכונים ולפעול לצמצום שלהם מוטלת על אנשי המקצוע, גופי הממשלה והשותפים מהתעשייה".
לדבריו, האתגר הוא לא להגן על כלל המערכות, אלא לזהות אילו מהן חיוניות במיוחד – כאלה שלפגיעה בהן עלולות להיות השלכות רחבות מאוד – ובהתאם לכך יש לתעדף את המשאבים להגנה, ולהתמקד בהגנה על "המקומות החשובים ביותר".
אסטרטגיית CISA 2030
אנדרסן סיפר על אסטרטגיית CISA 2030, שהסוכנות – גוף הגנת הסייבר הממשלתי החשוב בעולם – הציגה באחרונה. "הגישה שלנו מתמקדת בהגנה על ארצות הברית במרחב הסייבר, בחיזוק שיתופי הפעולה עם הגורמים החיוניים לביטחון המדינה ובהשגת עמידות ארוכת טווח מול איומים משתנים", אמר העומד בראש הסוכנות.
האסטרטגיה הזאת עומדת על שלוש רגליים: Defend (הגן), Harden (הקשח) ו-Prevail (גבור על…). יש לה כמה מטרות: לעבור להגנה יוזמת, לאבטח טכנולוגיות תפעוליות, לספק שקיפות בשרשרת האספקה ובתוכנה, לתעדף ולהקשיח את ההגנה על תשתיות לאומיות, להשקיע בכלים שיכולים להעביר מודיעין בזמן אמת למגינים, לחזק את מערכות תקשורת בחירום, להשקיע בתשתית תקשורת מוצפנת ומבוזרת, ולהישען באופן מוגבר על עשרת המשרדים האזוריים של CISA ברחבי ארצות הברית.
"שיתוף פעולה בינלאומי – חלק מרכזי מההגנה"
בהמשך דיבר אנדרסן על שיתופי פעולה בינלאומיים בתחום הסייבר, בדגש על זה שקיים בין ישראל לארצות הברית. "שותפות זו, ובפרט בינינו לבין מערך הסייבר הלאומי בישראל, חורגת מחילופי מידע ומידע טכנולוגי. היא מהווה בסיס להתמודדות משותפת עם גורמי איום שמבקשים לפגוע בנו, בישראל ובאזרחים של שתי המדינות", ציין.
הוא אמר ש-"שיתוף פעולה בינלאומי הוא חלק מרכזי מההגנה: התמודדות עם האיומים החדשים לא יכולה להיעשות על ידי ממשלות בלבד. שותפויות עם המגזר הפרטי, התעשייה וגופי ביטחון ממדינות אחרות הן תנאי להצלחה. יש להביא לחיזוק הקשרים, להחלפת ידע ולשיפור יכולת ההתמודדות המשותפת עם איומים משתנים. אנחנו לא יכולים לעשות את כל זה בלעדיכם, בישראל. ההצלחה שלכם חיונית להצלחה שלנו. אנחנו צריכים להמשיך להתפתח, להתאים את הגישה שלנו לאיומים המשתנים ולפעול יחד כדי להבטיח את המשך פעילותם של השירותים והתשתיות החשובים ביותר לאזרחינו".
אנדרסן סיכם באומרו כי "נמשיך לפעול להגדלת החוסן בסייבר, כולל של תשתיות ומערכות קריטיות. קהילת אבטחת המידע והגנת הסייבר מאותגרת מכל כיוון. עלינו לאמץ מודלים סופר חכמים וטכנולוגיות חדשות, על מנת להתמודד בהצלחה עם האיומים החדשים ולספק הגנה מתמדת".
ידיעות מובילות
וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
כשגשר קורס יש מהנדס – כשה-AI יוצאת משליטה, מי האחראי?
נטאפ תכריז על יכולות מיצוי חדשות למידע בכל מקום אחסון ל-Agentic AI


תגובות
(0)