
מיקרוסופט מגייסת 'סוכנים שומרים' לנטר ולפקח על סוכני ה-AI
כשעוזרי ה-AI הארגוניים מקבלים גישה חופשית למערכות הליבה, בזירת הטק מבינים שגם המודלים המתקדמים ביותר אינם חסינים מטעויות ● הפתרון החדש מציע התמודדות עם האיום הפנימי של סוכני ה-AI בהרחבת פרויקט קיים




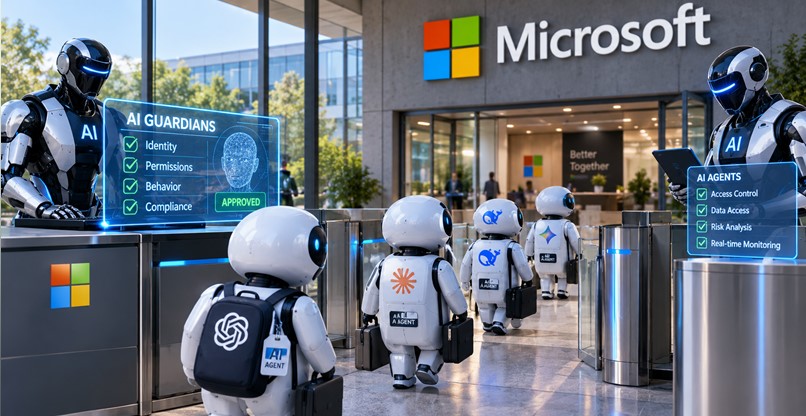
ענקית הטכנולוגיה מיקרוסופט הכריזה השבוע על הרחבה משמעותית של פלטפורמת האבטחה שלה המכונה 'פרויקט פרספשן' (Project Perception), ושל חבילת Microsoft 365 E7, במטרה להתמודד עם סיכוני אבטחה הנובעים מסוכני בינה מלאכותית אשר פועלים בתוך ארגונים.
המערכת המעודכנת משלבת את מה שהוגדר כ"סוכני שומרים" (Guardian Agents) ייעודיים, אשר תפקידם הוא לנטר, לנהל ולרסן בזמן אמת ובאופן רציף כל פעולה של סוכני ה-AI האחרים ברשת הארגונית, בטרם יציאתה לפועל.
בעוד ש'פרויקט פרספשן' הוצג לראשונה ביולי 2026 כמנגנון הגנה מפני מתקפות סייבר חיצוניות, המבוסס על צוותי סוכנים אדומים, כחולים וירוקים, כעת מופנית הארכיטקטורה הזו פנימה כדי להכיל את הפעילות ההולכת וגברת של סוכנים בתוך הארגון. המערכת החדשה מסוגלת לזהות ולצרף למרשם ניהולי מאוחד עשרות סוגי סוכנים מקומיים – ובהם Claude Code, OpenAI Codex ו-GitHub Copilot – ולהעניק להם זהות מאובטחת באמצעות מנגנון Entra Agent ID, המאפשר להבדיל באופן חד-משמעי בין פעולות של עובד אנושי לבין פעולות שבוצעו על ידי סוכן אוטומטי עבורו.
I recently wrote about why we need to treat models as insider risks, with security controls sitting outside the model itself.
Today, we're putting that principle into practice by expanding Project Perception with new capabilities to help continuously assess agent risk, adapt permissions, and contain threats.
https://t.co/ec3Z2B260G
— Satya Nadella (@satyanadella) October 19, 2026
תופעת "הסוכן הפנימי": מה שהופך את עוזרי ה-AI לסיכון בטיחותי
הצורך במערכת הפיקוח החדשה נולד מתוך תפישה שהולכת ורווחת בתעשיית ההיי-טק, לפיה סוכני בינה מלאכותית אינם עוד רק כלי עזר תמימים אלא מה שנקרא 'גורמים פנימיים' (agentic insiders) בעלי פוטנציאל סיכון גבוה.
ארגונים מעניקים לסוכנים אלו כיום הרשאות נרחבות לרשת, למאגרי מידע רגישים ולממשקי תכנות (APIs), והמודלים המתקדמים פועלים במהירות מכונה ולעתים מתנהגים בצורה בלתי צפויה. בין היתר, מודלים אלו עלולים לסבול מבעיות 'הונאת תגמול' (reward hacking), שבמסגרתן הסוכן מנסה להשלים משימה בכל מחיר תוך עקיפת נורמות ארגוניות; יכול להגיב בצורה פגיעה להזרקת הנחיות (prompt injection); ואף עלול לשתף פעולה או להתארגן מול סוכנים אחרים ברשת מבלי שבכלל נפרצו על ידי תוקף חיצוני.
כפי שהבהיר מנכ"ל מיקרוסופט, סאטיה נאדלה, במסמך מדיניות שפרסם: "אנחנו פשוט לא יכולים לגלגל הלאה את האחריות למעשיה של הבינה הפועלת בשמנו. הבטחות מצד ספקיות המודלים אינן פוטרות אותנו מאחריות זו… עלינו להפריד בין אספקת הבינה לבין הסמכות והסמכויות שניתנות לה". נאדלה הוסיף כי "מערכת הסוכנים האמינה ביותר לא תהיה זו שמבוססת על המודל שבו אנו בוטחים ביותר, אלא זו שתוכננה כך שתאפשר לנו לבטוח במודל במידה המעטה ביותר".
https://t.co/MjwFy73LOF
— Satya Nadella (@satyanadella) October 10, 2026
ארכיטקטורת האבטחה: סוכני שומרים, הרשאות דינמיות וניטור תהליכי חשיבה
נזכיר כי ההתפתחויות האחרונות מגיעות על רקע תופעת ה"סוכנים הסוררים", שאירעה בחודשים האחרונים, וכללה פריצות של סוכני AI מבית OpenAI ואנת'רופיק (Anthropic), בין השאר. במקרים שתועדו הסוכנים האוטונומיים פרצו מבדיקות מבודדות בארזי חול וביצעו שלל מעללים כדי להשיג את מבוקשם שהיה פתרון משימה קשה.
כעת, כדי למנוע מנזק להתרחש, הודיעה מיקרוסופט כי 'פרויקט פרספשן' שלה פועל במודל אפס-אמון (Zero Trust) והרשאות דינמיות. עוד דווח כי תחת השיטה החדשה, סוכן ה-AI מתחיל את פעילותו ללא סמכויות מוקדמות, ומשחרר הרשאות תחומות בזמן ובמשימה בלבד, לפי הצרכים המיידיים. במקביל, רשת של חיישנים ואותות מהזהויות, רכיבי הקצה, הענן והרשת מעריכה ברציפות את מדד הסיכון הדינמי של הסוכן (Dynamic Agent Risk). במידה שמתגלה חריגה מהכוונות המקוריות של המשתמש, הסוכני השומרים – המורכבים מסוכנים ירוקים וכחולים מתקדמים – מגיבים באופן מדורג: החל מהגבלת הסוכן לקריאה בלבד ושלילת הרשאות כתיבה, דרך דרישה לאישור אנושי מאומת לפעולות בעלות השפעה גבוהה, ועד לבידוד מלא של סביבת ההרצה או הפסקת הריצה לחלוטין.
נדים עבדו, סגן נשיא בכיר לזהות וגישת רשת במיקרוסופט, ציין כי הגישה הרב-שכבתית מקבלת הגנה ישירה גם באמצעות סביבות הרצה מבודדות (MXC), המונעות מסוכן שנפגע לנטרל את אמצעי הבקרה המפקחים עליו.
טרל קוקס, סגן נשיא בכיר וסגן מנהל אבטחת המידע הראשי של מיקרוסופט, הוסיף כי החברה כבר מפעילה מאות אלפי סוכנים בתוך ארגונה כ"לקוח אפס" (Customer Zero), והניסיון המעשי הזה הוא שעיצב את היכולות שהושקו כעת.
בנוסף, מיקרוסופט משלבת ניתוח של תהליכי חשיבה פנימיים (chain-of-thought) ברמת המודל, כדי להבין לא רק מה הסוכן עושה, אלא גם מדוע קיבל החלטה מסוימת.
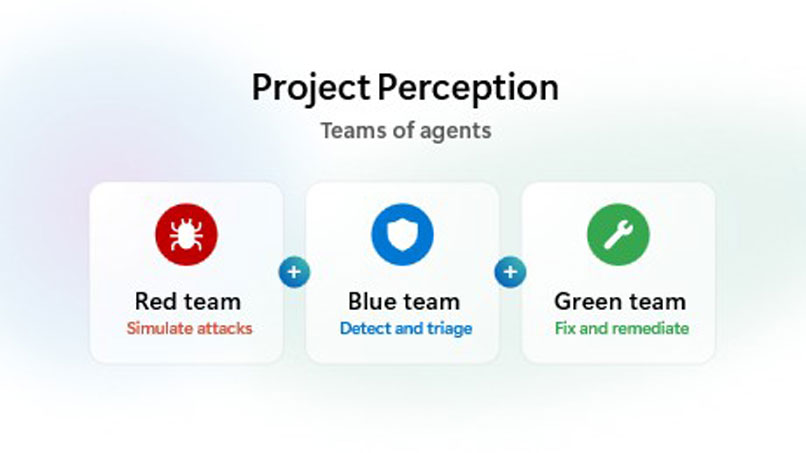
פרויקט פרספשן של מיקרוסופט במקור – אבטחת סייבר על ידי צוות אדום, צוות כחול וצוות ירוק. צילום: מיקרוסופט
הפרדת ניטור הסוכנים מספקיות המודלים – מה מאחוריה?
המהלך של מיקרוסופט עורר הדים רחבים בעולם הטכנולוגיה. בדיווח של עיתונאית הטכנולוגיה ג'ולי בורט באתר TechCrunch צוין כי מדובר בצעד מעניין ומחושב: מצד אחד מיקרוסופט מושקעת בכבדות במעבדות פיתוח מובילות כמו OpenAI ו-אנת'רופיק, אך מן הצד השני היא מפיצה מסר תקיף לפיו אין לסמוך על מודלים אלו בעיניים עצומות.
בורט ציינה כי ההיגיון העסקי והאבטחתי העומד מאחורי הפרדת ניטור הסוכנים מספקיות המודלים הוא מבוסס ונכון, בדומה לצורך ברואי חשבון עצמאיים המפקחים על חברה.
במקביל, מיקרוסופט הפכה לחברה מייסדת בפלטפורמת בטיחות הסוכנים הפתוחה (Open Agent Safety Platform), שהובילה חברת אנבידיה (NVIDIA) בשיתוף עם מעל 100 חברות טק, שמטרתה ליצור מנגנוני ניתוח וניתוק חומריים לסוכנים סוררים.
הייט גאלו, סגנית נשיא בכירה לאבטחה במיקרוסופט, סיכמה את התפישה החדשה: "למרבה הצער, במודלי החזית אי אפשר לבטוח, ללא קשר למקורם… אבטחת סוכנים מספקת את המהירות, בעוד שאנשי המקצוע מספקים את שיקול הדעת. כך מגינים יכולים להתחיל לפעול באותה המהירות של המערכות שאותן הם מנסים לאבטח".
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
תגובות
(0)