
"הבינה המלאכותית הופכת מנהלי אבטחה לעיוורים בארגון"
תומר ארבל, מנהל חטיבת האבטחה ב-HPE ישראל, מזהיר בראיון כי סוכני AI פועלים לעיתים ללא נראות מספקת ● לדבריו, ארגונים חייבים למפות הרשאות, יישומים ונתונים רגישים




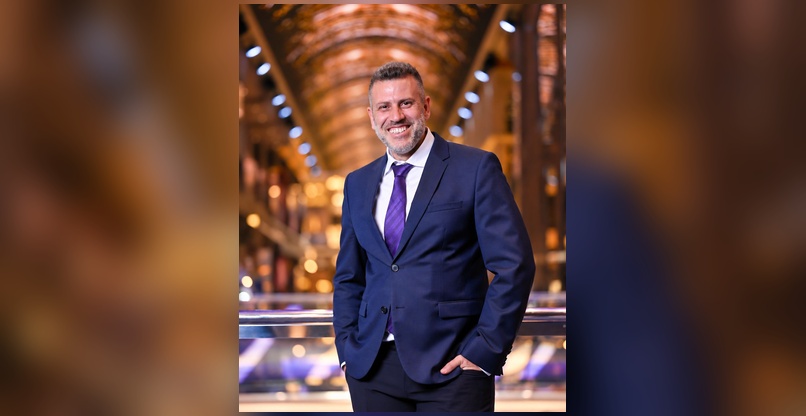
תומר ארבל, מנהל חטיבת האבטחה ב־HPE ישראל, מזהיר כי חדירת הבינה המלאכותית לארגונים יוצרת למנהלי האבטחה שטחים מתים חדשים, במיוחד כאשר עובדים ומפתחים מחברים כלים וסוכנים למידע ארגוני בלי שמערכי האבטחה יודעים תמיד מה בדיוק קורה.
"הבינה המלאכותית משנה את מגרש המשחקים בכל תחום, ובוודאי בעולם האבטחה", אמר ארבל בראיון לאנשים ומחשבים. "כולם משתמשים בה, באופן מאושר או לא. השימוש הארגוני בבינה מלאכותית סוכנית נעשה באופן נרחב וגורם למומחי האבטחה להיות עיוורים: הם אינם יודעים אילו אפליקציות מחוברות, מה עושים הסוכנים, האם יש בקרה על הפעולות שלהם ולאיזה מידע רגיש יש להם גישה".
סוכני AI יוצרים שטח מת חדש בארגון
לדברי ארבל, האתגר אינו רק עצם השימוש בכלי בינה מלאכותית, אלא העובדה שסוכנים יכולים לפעול בשם המשתמש, לגשת ליישומים ולמידע ולקבל הרשאות רחבות. לכן, לדבריו, מנהלי ההגנה נדרשים לדעת מה חשוב בארגון, מה חשוף, מי עושה מה באמצעות כלי בינה מלאכותית ועם איזה מידע.
"עליהם למפות את פעילות הסוכנים ולשלוט בהם, שלא ייווצר מצב שבו עובד מאפשר לבוט הרשאות גישה מלאות", אמר. "נדרשת נראות מלאה על כלל יישומי ה-SaaS בארגון, עם דירוג וניהול סיכונים. יש לממש במלואה את תפיסת Zero Trust ולהתייחס לסוכן כאל עוד עובד. בסופו של יום, אי אפשר לעצור את כניסת הבינה המלאכותית לארגונים".
גם תמונת האיומים המסורתית לא נעלמה. ENISA, סוכנות הסייבר של האיחוד האירופי, קובעת כי כופרה נותרה אחד מאיומי הסייבר בעלי ההשפעה המשמעותית ביותר, וכי השימוש בבינה מלאכותית לצורכי תקיפה הולך ומתרחב.
שני מרכזי הפיתוח בישראל מחזקים את פעילות האבטחה
ל־HPE שני מרכזי פיתוח בישראל שמקורם ברכישות שביצעה בשנים האחרונות. ב־2021 רכשה החברה את זרטו הישראלית תמורת 374 מיליון דולר. זרטו מפתחת פתרונות להגנת נתונים, התאוששות מאסון והתמודדות עם כופרה.
ב־2023 רכשה HPE את אקסיס סקיוריטי, שפיתחה פלטפורמת אבטחה מבוססת ענן לתחומי SSE ו־SASE. הטכנולוגיה של החברה שולבה בפעילות הרשת והאבטחה של HPE, ובישראל ממשיך לפעול מרכז פיתוח המבוסס על פעילותה.
"מרכז המו"פ מסייע לנו בהידוק הקשר עם הלקוחות המקומיים", אמר ארבל. לדבריו, הפיתוח בישראל עוסק בין היתר ב־ZTNA, באבטחת גלישה, בבקרת גישה ליישומי SaaS ובהגדלת הנראות לפעילות סוכנים בתוך הארגון.
החיבור לג'וניפר מרחיב את מעטפת ההגנה
לפני כשנתיים הקימה HPE בישראל פעילות אבטחה מאוחדת תחת HPE Security, וארבל מונה לעמוד בראשה. המהלך נועד לרכז פתרונות בתחומי SASE, אפס אמון והגנה מפני מתקפות שמסתייעות בבינה מלאכותית.
לפעילות הזו נוספה גם ג'וניפר, לאחר ש־HPE השלימה את רכישתה ביולי 2025 בעסקה של כ־14 מיליארד דולר. הרכישה הרחיבה משמעותית את פעילות הרשתות והאבטחה של HPE וחיברה בין פתרונות Aruba לבין מוצרי הרשת והאבטחה של ג'וניפר.
לדברי ארבל, המשמעות עבור ארגונים היא הצורך לחבר עמוק יותר בין הרשת לבין מערכי האבטחה. "המציאות מחייבת ארגונים להבין שלא תמיד ניתן יהיה למנוע כל חדירה", אמר. "לכן השאלה הקריטית היא כיצד מונעים מתוקף להתפשט בתוך הארגון, מצמצמים תנועה רוחבית ומגבילים הרשאות".
"בעידן הבינה המלאכותית, אבטחה לא יכולה להיות עוד רכיב חיצוני שמנוהל בבידוד", סיכם. "ככל שעומסי העבודה של הבינה המלאכותית מתרחבים, הרשת והאבטחה צריכות להשתלב באופן עמוק יותר. כך אפשר לצמצם את הסיכון לגישה או לשיתוף של נתונים רגישים".
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
תגובות
(0)