
כך נערכת ארה"ב לאבטחת בחירות האמצע
CISA פרסמה תוכנית חדשה לאבטחת תשתיות הבחירות בארה"ב ● התוכנית כוללת הנחיות להתמודדות עם איומי סייבר, פגיעה במאגרי בוחרים וסיכונים פנימיים, לקראת בחירות אמצע הקדנציה


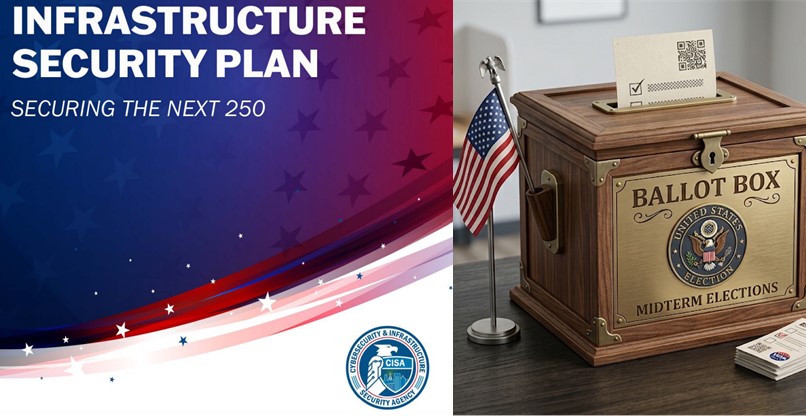
CISA, הסוכנות הפדרלית לאבטחת סייבר ותשתיות של ארה"ב, פרסמה באחרונה תוכנית חדשה לאבטחת התשתיות של מערכות הבחירות לקראת בחירות האמצע, הצפויות להתקיים פחות משבוע אחרי ישראל: ב-3 בנובמבר.
המסמך מספק הנחיות ומשאבים לגופים מדינתיים, מקומיים ופדרליים, ומטרתו להפחית איומי סייבר ואיומים פיזיים על הליכי הבחירות.
הסוכנות הזהירה כי "תשתיות הבחירות מהוות יעד מפתה לשחקני איום שונים, למטרות כמו מניפולציה של מערכות הצבעה וגניבת נתונים רגישים".
לפי הסוכנות, התשתית כוללת נכסים פיזיים, כגון מתקני אחסון, תחנות הצבעה ומיקומים מרכזיים לספירת קולות. מסמך ההנחייה גם עוסק בהיבט של IT ותקשורת, כולל מאגרי רישום בוחרים, מכונות הצבעה ומערכות המשמשות לניהול הליך הבחירות ולדיווח התוצאות.
We released our 2026 Election Infrastructure Security Plan! Through info sharing, risk assessments, training, vulnerability scanning & exercises, we help election partners strengthen resilience & protect public confidence in the voting process. Learn more: https://t.co/C8n4P43zFp pic.twitter.com/8tgMtti5Np
— Cybersecurity and Infrastructure Security Agency (@CISAgov) September 24, 2026
"באמצעות שותפויות ושיתופיות, הגנות סייבר חזקות ומודיעין איומים מתמשך, התוכנית מבטיחה שכל בעלי העניין יהיו מוכנים להתמודד עם סיכונים משתנים", נכתב בתוכנית שפורסמה בסוף השבוע האחרון. "ערנות מתמשכת, גמישות ושקיפות יהיו חיוניות כשנעבוד יחד להגן על יסודות הרפובליקה החוקתית שלנו ולשמור על אמון הציבור בבחירותינו".
מומחי אבטחה התריעו בעבר כי הקיצוצים שערך ממשל טראמפ ב-CISA ב-2025 השפיעו על מאמצי הסוכנות לאבטח את תחום הבחירות, המהווה תשתית לאומית קריטית. הם הזכירו כי בשל הקיצוצים שהושתו עליה, CISA נאלצה להפסיק פעילות פדרלית שתומכת ב-EI-ISAC – המרכז לשיתוף וניתוח מידע לתשתיות הבחירות. המרכז לא הוזכר במפורש בתוכנית האבטחה החדשה.
הדו"ח של CISA הציג את איומי הסייבר המרכזיים הצפויים – אולי – להשפיע על תשתיות הבחירות. בראש האיומים, ניצול פגיעויות: CISA הזהירה כי תשתית הבחירות נגישה לעיתים קרובות מרשתות ארגוניות כלליות, מה שמאפשר לשחקנים זדוניים לגשת אליהן דרך ניצול פגיעויות ידועות. הסוכנות הוסיפה כי משרדי הבחירות המדינתיים, המקומיים, השבטיים והטריטוריאליים (SLTT) מתקשים לעיתים קרובות לממש היגיינת אבטחת סייבר בסיסית ולטפל בתיקון פגיעויות, בין היתר בשל תקנות מיושנות ושקיפות חלקית מצד ספקי מערכות הבחירות. כלל הגופים הללו התבקשו לאחד את דרישות ניהול התיקונים והאישור למערכות הצבעה ותשתיות IT נלוות. זאת, כדי לאפשר עדכוני סייבר בזמן אמת – בלא להשפיע על אישור המערכת.
CISA גם תומכת ותמכה בשימוש בפתקי הצבעה מנייר. אלה ניתנים לבדיקה בקלות וכך ניתן לוודא שמערכות ההצבעה פועלות כראוי ולזהות טעויות.
שיעורי הצלחה מרשימים להאקרים
עוד ציינה הסוכנות כי "שחקני איום ניסו לפרוץ למאגרי רישום בוחרים ברחבי המדינה בכל 50 המדינות, והשיגו הצלחה בלפחות 20 מדינות בעשור האחרון".
"על פקידי הבחירות לתעדף את אבטחת הנתונים המוחזקים במערכות אלו", הנחתה הסוכנות, "כולל יישום אימות רב-שלבי (MFA) לכל הגישה למערכות המחוברות, תוך בניית עמידות מפני פישינג עבור חשבונות מועדפים…".
עוד ציינה CISA כי "יש לבצע ניטור רציף ברשת ולזהות אנומליות כדי לחשוף במהירות ניסיונות גישה לא מורשים… יש לשמור מסלולי רישום וביקורת מקיפים כדי לאתר שינויים לא מורשים בבסיסי הנתונים".
איומים פנימיים
במסמך ההנחייה צוין כי "בעלי עניין בתשתיות הבחירות נסמכים על כוח עבודה זמני גדול במהלך הבחירות. עובדים עונתיים ומתנדבים עלולים שלא לעבור הליכי סינון כמו שעברו צוותים קבועים, מה שמעלה את הסיכוי לסיכון פנימי, בזדון ובשוגג".
"איומים מצד גורמים פנימיים כוללים חבלה מכוונת במערכות הבחירות, כגון ביצוע שינויים לא מורשים במאגרי רישום בוחרים ובהגדרות פתקי הצבעה", סיכמו חוקרי CISA. "עובדים עלולים גם 'להכניס' סיכונים לא מכוונים – כמו נפילה למתקפות פישינג או הכנסת מדיה נשלפת למערכות בחירות, המכילות קבצים זדוניים. כלל הגופים הרלוונטיים נדרשים לפעול לפי הנהלים, כדי לצמצם סיכונים פנימיים ידועים, כמו טיפול בפתקי הצבעה, לתת למשקיפים להיות נוכחים בספירת הפתקים ולשמור על התקנות לאורך שרשרת הבחירה. כלל הגופים נדרשים לפרוס שירותי הגנת סייבר בלא עלות, המסופקים על ידי הסוכנות".
ידיעות מובילות
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
נשים ומחשבים: רוית טויג, פרטנר עסקים
"בעשור הקרוב ישראל חייבת לנצל את היתרון שלה ב-Physical AI"
תגובות
(0)