
עידן ה-AI אינו רק משנה את האיום – הוא משנה את מדד ההצלחה של הסייבר
פעם נשאלה השאלה: כיצד נמנע את האירוע השלילי הבא? כיום נדרשת שאלה נוספת: כיצד נבטיח שהמערכת תמשיך לתפקד כאשר הוא יתרחש?


עידן ה-AI אינו רק משנה את אופי האיום בסייבר. הוא משנה את הכלכלה שלו: יכולות תקיפה נעשות זולות, מהירות, אוטומטיות ואדפטיביות יותר. תוקפים יכולים לסרוק מטרות בהיקף עצום, להתאים את עצמם בזמן אמת ולקצר דרמטית את הדרך מזיהוי חולשה לניצולה. מול המציאות הזאת, ארגונים נדרשים לבחון מחדש לא רק כיצד הם מתגוננים, אלא כיצד הם מגדירים הצלחה.
זה אינו שינוי ייחודי לסייבר. מערכות מורכבות מתפתחות לא רק כאשר הן לומדות למנוע כשלים טוב יותר, אלא כאשר הן משנות את האופן שבו הן חושבות על כשל ואת המדד שלפיו הן מגדירות הצלחה.
בעולם הבריאות, במשך שנים הוגדרה הצלחה ביכולת לאבחן מחלות ולטפל בהן לאחר שהתפרצו. עם הזמן מוקד החשיבה חדל להיתפס כהיעדר מחלה והחל להיתפס כיכולת מתמשכת לשמור על תפקוד, איכות חיים ורווחה. תפיסת ה-Wellness ביטאה שינוי עמוק יותר: מעבר מניהול מחלה לניהול בריאות. בהתאם לכך השתנה גם המדד: לא רק כמה טוב מטפלים באדם לאחר שחלה, אלא עד כמה מצליחים לשמר את בריאותו לאורך זמן.
"חוסן אינו עוד שכבת הגנה. הוא יכולת עסקית אסטרטגית. במקום להתחיל מרשימת הנכסים שיש להגן עליהם, הארגון מתחיל מן היכולות שעליו לשמר: ביצוע תשלומים, אספקת מוצר, מתן שירות רפואי, תקשורת עם לקוחות וקבלת החלטות. מערכת מידע אינה מטרה בפני עצמה, אלא רכיב בתוך יכולת עסקית"
שינוי דומה מתרחש בחינוך. במשך עשורים נמדדה הצלחה באמצעות הישגים בנקודות זמן מוגדרות, כגון ציוני בגרות ומבחנים בינלאומיים. אך בעולם של שינוי ואי־ודאות, השאלה אינה רק כיצד תלמיד מתפקד במבחן של היום, אלא עד כמה יוכל ללמוד, להסתגל ולהתמודד עם אתגרי המחר. גם כאן, מדד ההצלחה עובר מהערכת הישג רגעי לפיתוח יכולת מתמשכת.
זה אינו רעיון חדש. תעשיות מורכבות כבר עברו שינוי דומה. בעולם התעופה הבינו שלא ניתן למנוע כל תקלה, ולכן מטוסים מתוכננים כך שכשל ברכיב אחד לא ישבית את המערכת כולה.
בעולם הפיננסי, המשבר של 2008 חידד הבנה דומה. רגולטורים ובנקים הכירו בכך שלא ניתן למנוע כל משבר, והרחיבו את המיקוד ל-Stress Testing ול-Operational Resilience. השאלה כבר אינה רק אם הבנק ייקלע למשבר, אלא אם יוכל להמשיך לשרת לקוחות, לשמור על נזילות ולעמוד בהתחייבויות כאשר המשבר מתרחש.
המעבר הזה אינו נטישה של מניעה. מערכות בריאות עדיין מנסות למנוע מחלות, ובנקים עדיין מנסים למנוע משברים. אולם האסטרטגיה אינה יכולה להישען על ההנחה שהמניעה תמיד תצליח. פעם נשאלה השאלה: כיצד נמנע את האירוע השלילי הבא? כיום נדרשת שאלה נוספת: כיצד נבטיח שהמערכת תמשיך לתפקד כאשר הוא יתרחש?
זו בדיוק נקודת המפנה שאליה מגיע הסייבר. במשך יותר משני עשורים נבנו תקציבים, ארכיטקטורות ומדדי הצלחה סביב יכולתה של ההגנה למנוע, לזהות או לבלום תקיפה. הצלחה נמדדה במספר התקיפות שנחסמו, בכמות החולשות שנסגרו ובזמני הזיהוי והתגובה. גם כאשר השיח עבר ממניעה מוחלטת ל-Detection and Response, המדד נותר קשור בעיקר לביצועי מנגנוני ההגנה.
המניעה היא שאיפה הכרחית, אך אינה מספקת
אלא שבעידן ה-AI, המניעה היא שאיפה הכרחית אך בלתי מספקת. לא משום שההגנה איבדה מחשיבותה, אלא משום שביצועי ההגנה לבדם אינם משקפים את יכולתו האמיתית של הארגון. סימטריה בכלים אינה יוצרת סימטריה במשימה. גם התוקף וגם המגן עשויים להשתמש באותה משפחת טכנולוגיות, אך המגן נדרש לשמור במקביל על שירותים, לקוחות, מידע, רגולציה ופעילות עסקית רציפה, בתוך סביבה הכוללת מערכות Legacy, תלות בספקים ואילוצים תפעוליים.
לכן משתנה השאלה האסטרטגית. המודל הישן שאל: "עד כמה אנחנו מוגנים?" המודל החדש שואל: "עד כמה הארגון מסוגל להמשיך לתפקד כאשר ההגנה נכשלת?" זהו מעבר ממדידת היכולת למנוע את הכשל למדידת היכולת לתפקד למרותו.
במובן זה, חוסן אינו עוד שכבת הגנה. הוא יכולת עסקית אסטרטגית. במקום להתחיל מרשימת הנכסים שיש להגן עליהם, הארגון מתחיל מן היכולות שעליו לשמר: ביצוע תשלומים, אספקת מוצר, מתן שירות רפואי, תקשורת עם לקוחות וקבלת החלטות. מערכת מידע אינה מטרה בפני עצמה, אלא רכיב בתוך יכולת עסקית.
לכן גם מדדי הסייבר הקלאסיים אינם מספיקים. הם אינם שגויים, אך הם מודדים בעיקר את איכות ההגנה, בעוד שההנהלה צריכה להבין את יכולת הארגון. מערכת עשויה להישאר זמינה מבחינה טכנית בעוד שהנתונים שבה אינם אמינים; כלי ההגנה עשויים לפעול כמתוכנן בעוד שתלות בספק משבשת שירות קריטי; והארגון עשוי לזהות תקיפה במהירות, אך להתקשות לקבל החלטות בזמן.
המדד החדש אינו אם התקיפה נבלמה. המדד הוא אם הארגון המשיך לייצר ערך למרותה.
ארגון יכול לרכוש טכנולוגיה מתקדמת ולהישאר פגיע אם תהליכי ההחלטה שלו איטיים, האחריות מפוצלת, התלויות אינן מוכרות או שהמשכיות עסקית וסייבר מתוכננים כשני עולמות נפרדים. בעידן ה-AI, ההבחנה החשובה תהיה בין ארגונים שפגיעה משביתה אותם לבין ארגונים שפגיעה משנה זמנית את אופן פעולתם, אך אינה עוצרת אותם.
ייתכן שזהו הלקח הרחב ביותר של עידן ה-AI: האתגר אינו שהמניעה נעשתה פחות חשובה, אלא שהיא לבדה כבר אינה מספיקה כדי להגדיר הצלחה. וכאשר מדד ההצלחה משתנה, משתנה גם הדרך שבה ארגונים מתכננים, מנהלים ומובילים את עתידם. ייתכן שזהו הלקח הרחב ביותר של עידן ה-AI. האתגר אינו שהמניעה נעשתה פחות חשובה. האתגר הוא שהמניעה לבדה כבר אינה מספיקה כדי להגדיר הצלחה. וכאשר מדד ההצלחה משתנה, משתנה גם הדרך שבה ארגונים מתכננים, מנהלים ומובילים את עתידם.
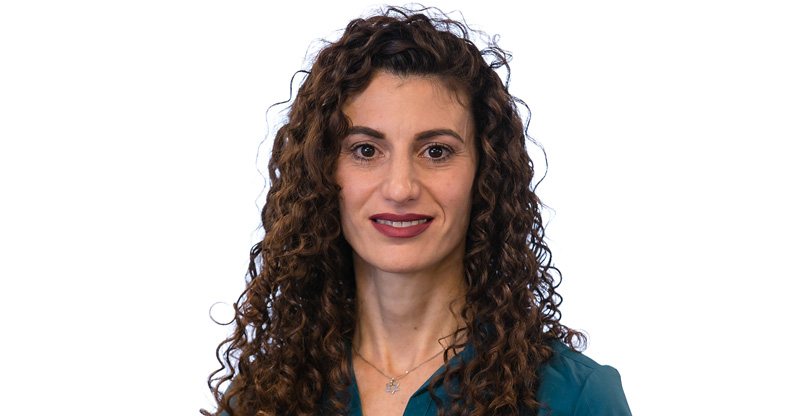
הכותבת היא שותפת ייעוץ טכנולוגי וסייבר בפירמת הייעוץ וראיית החשבון EY.
ידיעות מובילות
"האנרגיה בכדור הארץ מוגבלת – הדאטה סנטרים הבאים ייבנו בחלל"
וואן טכנולוגיות: ההכנסות זינקו ב-25% לשיא רבעוני
"התשתית הקריטית שמאחורי ה-AI, שאי אפשר בלעדיה"
פרדוקס ה־AI: בזמן שפחדנו מפיטורים, חברות הענק דווקא מגדילות את הגיוסים
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
תגובות
(0)