
האקרים משלמים עשרות אלפי דולרים לעובדים עבור גישה למערכות ארגוניות
לפי TrendAI, שוק גיוס העובדים בארגונים הפך לכלכלה מחתרתית משגשגת ● איומי הפנים אינם אירועים מזדמנים, אלא שוק משוכלל עם ברוקרים, מחירונים קבועים ובונוסים


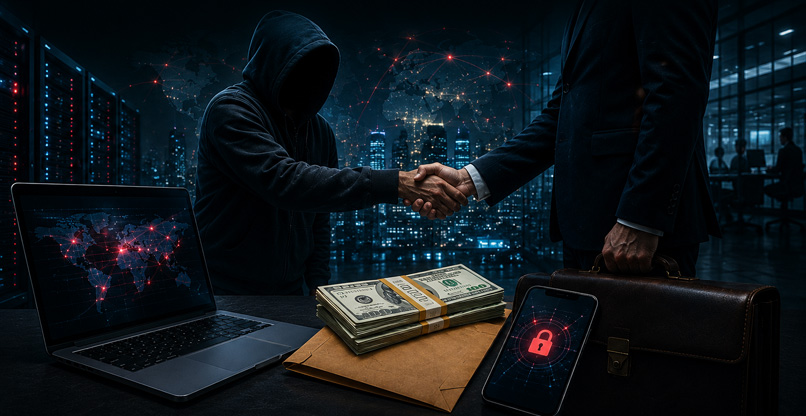
תפנית מדאיגה בנוף איומי הסייבר העולמי: האיום הפנימי הפך לשוק ממוסד ומקצועי, הפועל בערוצים מחתרתיים. פושעי סייבר כבר אינם מסתמכים רק על פריצות טכניות מורכבות, אלא פונים ישירות לעובדים בארגונים כדי לעקוף את הגנות האבטחה המתקדמות ביותר; כך לפי מחקר של TrendAI, החטיבה העסקית של טרנד מיקרו.
"גיוס עובדים הפך לחלק בלתי נפרד מכלכלת הפשע המאורגן", נכתב, "הכוללת ברוקרים, ערבים (Guarantors) ושירותי נאמנות (Escrow), האחראים על יצירת העסקאות בין הפושע לעובד. הפעילות מתרכזת בפורומים דוגמת XSS ו-Exploit ובקבוצות טלגרם ייעודיות, שם מוצעים לעובדים מענקי חתימה של עד 25,000 דולר ובונוסים על הפניית קולגות.
"חל מעבר משיטות פריצה קלאסיות, להשגת הרשאות וסמכויות בתוך הארגון", כתבו החוקרים, "התוקפים אינם מחפשים רק גישה לרשת, אלא עובדים עם הרשאות גישה למערכות קריטיות או בעלי סמכות בתהליכי עבודה. כך הם יכולים לאשר עסקאות, לשחזר חשבונות או לעקוף מנגנוני מניעת הונאה, באופן שנראה לגיטימי לחלוטין".
בפילוח התופעה במגזרים השונים עולה, כי טלקום הוא אחד המגזרים המבוקשים ביותר בדפוס פשע מקוון זה: עובדים בחברות תקשורת מקבלים עשרות אלפי דולרים עבור ביצוע "SIM Swap" , המאפשר לתוקפים להשתלט על חשבונות בנק וקריפטו על ידי עקיפת אימות דו-שלבי.
במדיה החברתית, מצאו החוקרים, קיים שוק פעיל להחזרת חשבונות חסומים. מחירים להחזרת חשבון נעים בין 1,000 ל-7,000 דולר, כאשר חלק מהעובדים פועלים כשותפים, ואז "זוכים" ל-50% מהרווחים מהונאות המבוצעות דרך הפלטפורמה.
במגזר הלוגיסטיקה והשילוח, עובדים בחברות כמו UPS ו-FedEx מגויסים כדי להזין סריקות משלוח כוזבות ("נמסר" או "הוחזר לשולח"). הפעולה מאפשרת הונאות החזר כספי בהיקפים של מיליוני דולרים. במגזר הפיננסים, עובדי בנקים מגויסים לאישור העברות כספים ולהוצאת נתוני לקוחות, בעוד עובדים בדרג נמוך יותר בתחנות דלק וקמעונאות מקבלים תשלום עבור התקנת מכשירים פיזיים לגניבת פרטי אשראי.
גם מגזר הבריאות חשוף לאיומי פנים, משני כיוונים מרכזיים: מחד, עובדים פנימיים הגונבים ומשנים בחשאי רשומות רפואיות קבועות שאינן ניתנות להנפקה מחדש; ומנגד, מומחי אבטחת סייבר שנשכרו להגן על בתי חולים, אך פועלים כסוכנים כפולים בשירות התוקפים – כנגד לקוחותיהם.
היעד הבא: תעשיית הבינה המלאכותית
החוקרים מזהירים, כי חברות AI הן היעד האסטרטגי הבא לפושעי הסייבר. "ככל שחברות אלו צוברות נתונים קנייניים יקרי ערך, הביקוש לעובדים שיוכלו להוציא את המידע הזה בחשאי – צפוי לעלות משמעותית", העריכו החוקרים.
המחקר מסתיים בארבע המלצות מרכזיות לארגונים: ניטור חריגות בתהליכי עבודה – יש להתייחס לאישור חריג, שחזור חשבון, או עקיפת בקרה כאל אירוע אבטחה הדורש חקירה; צמצום סמכות של אדם יחיד – יש לדרוש אישור כפול בעסקאות ובפעולות רגישות; הדרכת עובדים כיעדי גיוס – יש להכשיר עובדים לזהות ניסיונות שוחד וגיוס מצד גורמים פליליים ולספק ערוצי דיווח בטוחים; שילוב צוותי סייבר והונאה – יש ליצור שפה משותפת וניתוח נתונים מוצלב בין מחלקות אבטחת המידע למחלקות ניהול הסיכונים וההונאה.
"נדרש שינוי תפיסתי בהגנה הארגונית", סיכמו מחברי הדו"ח, "ארגונים חייבים להפסיק להתייחס לאיומי פנים כבעיית משאבי אנוש מזדמנת. יש להתחיל להתייחס אליהם כאל סיכון עסקי וביטחוני מרכזי. הדרך היעילה ביותר לתוך ארגון כיום היא לא דרך הפרצה הטכנית, אלא דרך העובד שכבר נמצא בפנים וזוכה לאמון המערכת".
ידיעות מובילות
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
נשים ומחשבים: רוית טויג, פרטנר עסקים
"בעשור הקרוב ישראל חייבת לנצל את היתרון שלה ב-Physical AI"
תגובות
(0)