
מתקפת סייבר מסוכנת בחסות צפון קוריאה פוגעת בארגוני ביטחון
לפי צ'ק פוינט, קבוצת לזרוס מפעילה קמפיין מסוכן ומתמשך, בשיטת "עבודת החלומות" המזוהה איתה ● הקורבנות - ארגוני תשתיות ביטחוניות, בדגש על מגזרי התעופה והחלל ● ישראל - לא בין יעדי התקיפה


צפון קוריאה ממשיכה במלחמת הסייבר שלה נגד המערב: צ'ק פוינט חושפת הערב (ג') קמפיין חדש, ומתמשך, שבמסגרתו קבוצת לזרוס, שלוחת השלטון בפיונגיאנג, מפעילה מתקפות מסוכנות במיוחד נגד ארגונים במגזר הביטחוני. חברי הקבוצה שמים את הדגש בגל המתקפות הנוכחי על ארגונים שמפעילים תשתיות ביטחוניות, לרבות בעולמות התעופה והחלל. יש לציין שישראל לא הייתה בין יעדי התקיפה של לזרוס במסגרת הקמפיין הזה.
לפי המחקר, חברי הקבוצה הידועה לשמצה משתמשים לתקיפת הקורבנות שלהם בהודעות פישינג ובהן הצעות עבודה מזויפות. משהקורבנות נענים, התוקפים מנצלים חולשה ב-Windows, שלא הייתה מוכרת עד כה וסומנה כ-CVE-2026-68820, כדי לחדור למחשבים. זו מאפשרת להם להשיג שליטה מלאה במחשבים נגועים ולהתחמק מנראות של מערכות EDR. חוקרי צ'ק פוינט דיווחו על החולשה בסוף יולי למיקרוסופט, שפרסמה עבורה תיקון היום, בטרם פרסום המחקר, כחלק מעדכוני Patch Tuesday.
החוקרים מצאו שהקורבנות פותו באמצעות הודעות מזויפות ממגייסים, שבהן הם התבקשו לפתוח קובץ PDF זדוני, או להתקין תוכנת צפייה ב-PDF – שעברה שינוי זדוני. ביצוע פעולה זו מתקין בשקט דלת אחורית חדשה, שמאפשרת לתוקפים גישה מרחוק למחשב.
חוקרי צ'ק פוינט ציינו כי "התוקפים מתחזים למגייסים, יוצרים קשר באמצעות פלטפורמות דוגמת לינקדאין, או אפליקציות מסרים ישירים, מציעים משרה בחברה מוכרת ומפנים את הקורבן להורדת קובץ זדוני".
במקום להפעיל שרתים בבעלותם, התוקפים משתלטים על אתרים לגיטימיים ועל שרתי Webmail שנפרצו, ואז משתמשים בהם להעברת פקודות. כך, הסבירו החוקרים, "קשה יותר להבחין בין תעבורת התקיפה לבין תעבורת רשת לגיטימית".
במקרה אחד לפחות, ארגון שכבר נפרץ שימש לשליחת הודעות פישינג לקורבנות נוספים, תוך ניצול המוניטין שלו והפיכת ההודעות לאמינות יותר.
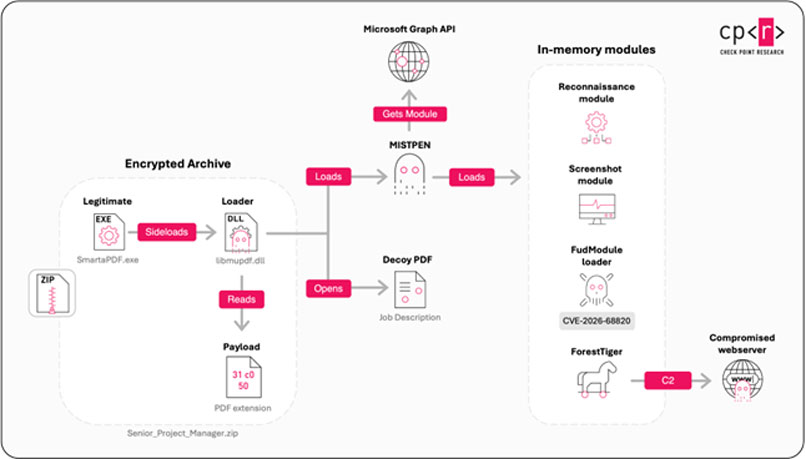
תרשים זרימה כללי של תהליך ההדבקה בשיטת DLL Sideloading. צילום: צ'ק פוינט
איך מתבצעת התקיפה?
מומחי ענקית הגנת הסייבר הישראלית זיהו שתי שרשראות הדבקה, שפועלות במקביל: "הראשונה מבוססת על DLL Sideloading. הקורבן מופנה להורדת קובץ ארכיון מוצפן, שכולל תוכנת PDF לגיטימית וחתומה דיגיטלית, קובץ DLL זדוני ומטען זדוני (Payload) מוצפן, שמוסווה כקובץ PDF. כאשר קובץ ההפעלה מופעל, ה-DLL הזדוני מציג לקורבן תיאור משרה מזויף, ובמקביל מתקשר עם תשתית התוקפים באמצעות Microsoft Graph API ו-וואן דרייב. שרשרת ההדבקה השנייה חדשה יותר, וחולקת כמה מאפיינים בקמפיין שנותח על ידי ESET והופעל נגד מגזר כלי הטיס הבלתי מאוישים ב-2025".
לפי המחקר, "הקורבנות מתבקשים להוריד את SecurityPDF, תוכנת צפייה ב-PDF שעברה שינוי זדוני, מאחד מתוך כמה אתרים המתחזים ל-Enveil. זו חברת טכנולוגיות פרטיות לגיטימית – שאין לה כל קשר למתקפה. לאחר ההתקנה, התוכנה המותאמת בוחנת כל מסמך PDF שנפתח דרכה ומחפשת סימון נסתר. כאשר הסימון קיים, האפליקציה מפענחת ומפעילה Payload שמטעין את הדלת האחורית Troy ישירות לזיכרון".
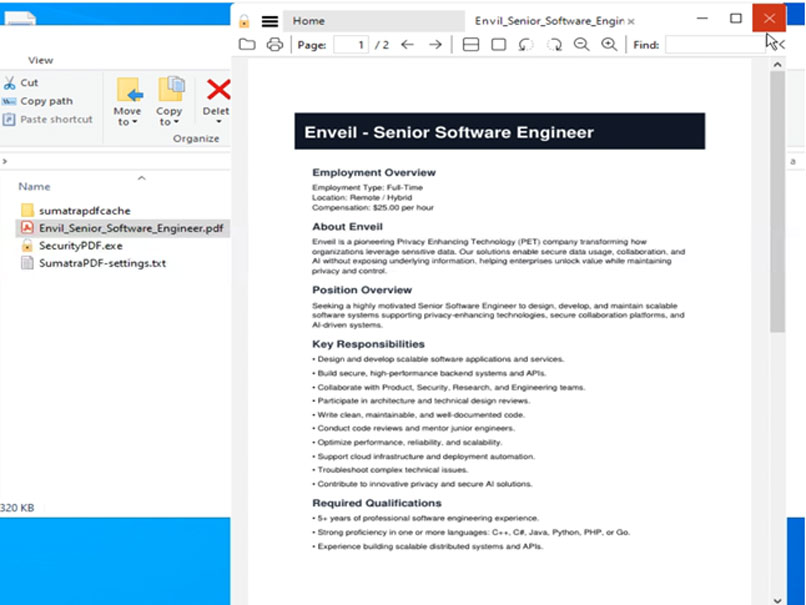
קובץ PDF מותאם, שנפתח על ידי SecurityPDF. צילום: צ'ק פוינט
לאחר התקנת הנוזקה, היא אוספת בשקט מידע על המחשב הנגוע ומנצלת חולשה ברכיב ליבה של Windows שאחראי על חיבורי הרשת. "בפועל", כתבו החוקרים, "החולשה מאפשרת לתוקף שכבר הצליח להכניס נוזקה למחשב להעלות הרשאות מגישה מוגבלת לשליטה מלאה במערכת – ברמת הרשאות שבדרך כלל שמורה למערכת ההפעלה עצמה".
עוד ציינו חוקרי צ'ק פוינט שבמקום להפעיל שרתים ייעודיים משלה, קבוצת לזרוס נסמכת יותר ויותר על התקנות Roundcube Webmail ועל מערכות CMS שנפרצו. "השרתים הנפרצים מודבקים ב-RelayShell, שהוא Webshell שלא תועד בעבר, שמתפקד פחות כדלת אחורית קלאסית ויותר כממסר תקשורת בין המחשבים הנגועים לבין מפעילי התקיפה. זיהינו לפחות 17 מזהי שרת ייחודיים הקשורים לרשת הממסרים הזו. התוקפים מתחברים אליה באמצעות שירותי VPN מסחריים, כדי להקשות עוד יותר על איתור המיקום האמיתי שלהם", ציינו.
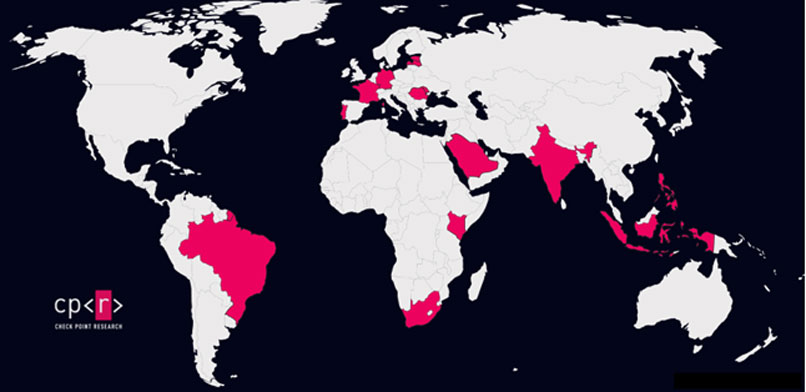
יעדי התקיפה המרכזיים של לזרוס בקמפיין. צילום: צ'ק פוינט
מי את, לזרוס?
לזרוס היא מקבוצות התקיפה המזוהות ביותר עם צפון קוריאה, והיא פועלת כבר שנים נגד ממשלות, חברות וגופים מתחומי הביטחון, הטכנולוגיה והפיננסים. הקבוצה מוכרת בשימוש בקמפיינים ממושכים של ריגול וגניבת מידע, לצד תקיפות שמטרתן גם רווח כספי. אחת השיטות המזוהות איתה היא "משרת החלומות", Dream Job – התחזות למגייסים ושליחת הצעות עבודה מזויפות לעובדים בתעשיות רגישות.
לדברי סרגיי שוקביץ', דירקטור במחלקת המחקר של צ'ק פוינט, "מה שהופך את הקמפיין הזה למסוכן במיוחד הוא לא רק השימוש בחולשת יום אפס, אלא האופן שבו הקבוצה שילבה תשתיות לגיטימיות ואמינות כמעט בכל שלב של התקיפה. התוקפים הסתתרו מאחורי תוצאות חיפוש שמדורגות גבוה, מיתוג של חברות אמיתיות והמוניטין של ארגונים שכבר הצליחו לפרוץ אליהם. כאשר האתר, הקובץ להורדה ואפילו המגייס נראים כולם אמינים – העצה הישנה של 'לחפש את קישור הפישינג החשוד' כבר לא מספיקה. צריך לקחת בחשבון שגם אמון ניתן לזייף".
ההמלצות שלו כדי להימנע ממתקפות כאלה הן "להתקין עדכוני אבטחה מיד עם פרסומם, להוריד ולאמת תוכנות דרך הערוצים הרשמיים ולא להסתמך על הדירוג שלהן בתוצאות החיפוש, ולהחיל תפיסת אפס אמון (Zero Trust) גם על אתרים ושותפים שנראים לגיטימיים ושאנחנו מתקשרים איתם מדי יום".
ידיעות מובילות
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
נשים ומחשבים: רוית טויג, פרטנר עסקים
"בעשור הקרוב ישראל חייבת לנצל את היתרון שלה ב-Physical AI"
תגובות
(0)