לקראת כנס AI in the fast lane של נטסקופ, ב-22 באוקטובר ב-East, תל אביב
ההרשאות שלכם כבר אצל הסוכן – וגם הבקרה יכולה להיות
נטסקופ מציגה: שלוש שכבות שמאפשרות לאמץ סוכני AI בלי לוותר על אבטחה


כתב: גלי דוליצקי, מהנדס פתרונות בכיר בנטסקופ.
סוכני AI הם כבר לא כלי של מפתחים בלבד – הם רצים על התחנות ובתוך הרשת, דרך פרוטוקול MCP, בלי שאף אחד אישר להם. נטסקופ מציגה שלוש שכבות שמחזירות את השליטה: גילוי הסוכנים על התחנה, שליטה בתעבורת ה-MCP ברמת הפעולה ואכיפה לפי כוונת הסוכן – ומזמינה אתכם לראות את זה בלייב בכנס AI in the Fast Lane, שיתקיים בתל אביב.
מפתח בארגון שלכם מבקש מסוכן ה-AI שלו לסדר את סביבת הפיתוח לפני סוף הרבעון. הסוכן מתחבר דרך MCP למערכות, עובר עליהן ומוצא במסד הנתונים טבלאות שאף אחד לא נגע בהן חודשים. הוא מוחק אותן.
אף אחד לא כתב שורת קוד, אף אחד לא לחץ "שלח למודל", ולמערכות האבטחה זה נראה כמו תעבורת API רגילה – כי הסוכן פעל בזהות של המפתח, בהרשאות שאתם נתתם לו.
הסוכן פעל בהרשאות שלכם. לכן, שום דבר לא נחסם.
זה לא קורה רק בפיתוח: מנהלת משאבי אנוש שמעדכנת תוכנית עבודה בכלי AI ואיש דיגיטל שמסנכרן קמפיינים – גם הם מפעילים סוכנים שמתחברים לבד למערכות הארגון. ואלה רק דוגמאות.
אין מה לחסום, אין למי להתריע
MCP הפך לתקן שמחבר מודלי שפה לכלים, למסדי נתונים ולמערכות ארגוניות, ופתח ערוץ שלא היה קיים קודם: תעבורת Agent-to-Tool (מהסוכן לכלי). הסוכנים פועלים בו כזהויות לא אנושיות עם הרשאות נרחבות.
חסימת אתרים לא עוזרת במקרה זה, משום שהסוכן לא גולש לשום מקום. בקרת הגישה לא נדלקת, כי הוא פועל בהרשאות מאושרות. לפי גרטנר, עד 2028, כ-25% מהפריצות בארגונים ייוחסו לניצול לרעה של סוכני AI – גם מבחוץ וגם מבפנים.
הפתרון שנטסקופ מציעה לכך בנוי משלוש שכבות: מה רץ על התחנה, מה עובר ברשת ומה הסוכן מנסה לעשות.
שכבה 1 – על התחנה: Client AI Discovery
הסוכן המסוכן ביותר הוא זה שלא מייצר תעבורה בכלל. עובד שמריץ מודל שפה מקומי על המחשב שלו ומחבר אליו שרת MCP מקומי שנוגע בקבצי הארגון לא שולח דבר החוצה. מבחינת הרשת, לא קרה כלום.
Netskope Client AI Discovery סורק את התחנה עצמה בסריקה תקופתית מבוססת חתימות, ומזהה חמישה סוגי נכסים: סוכני AI מותקנים, מודלי שפה שרצים מקומית, תוספי AI בסביבות פיתוח, תוספי AI בדפדפן ושרתי MCP מקומיים.
לכל ממצא נאספים נתיב ההתקנה, הגרסה והתהליך – ועבור מודלים מקומיים גם שם המודל, המשפחה, הפורמט ומספר הפרמטרים. הכול מוצג בקונסולת AI Command Center. הפתרון מביא לכך שסוף סוף יש רשימה של מה באמת רץ בארגון – במקום הערכה.
שכבה 2 – ברשת: Skylight Agentic Broker
Netskope Skylight Agentic Broker מפענח את תעבורת ה-MCP ורואה אותה ברמת האקטיביטי – לא רק לאיזה שרת הסוכן פנה, אלא איזו פעולה הוא ביקש לבצע: אתחול הסשן, הבקשה לכלי הספציפי, הפרמטרים שנשלחו והתשובה שחזרה.
ברגע שרואים את הדברים ברזולוציה הזו, אפשר גם לאכוף בה: הארגון יכול לתת לסוכן הרשאת קריאה בלבד מול מערכת מסוימת ולחסום ממנו כתיבה; לאשר שרת MCP אחד ולפסול אחר; או להגביל כלי מסוים בתוך שרת מאושר. המדיניות נקבעת לפי שרת, לפי קטגוריה או על כלל תעבורת ה-MCP.
מעל זה יושב ה-Cloud Confidence Index, שהורחב לעולם ה-MCP: כל שרת ציבורי מנותח לפי גרסת פרוטוקול, סוג הצפנה ושיטת אימות, ומקבל ציון סיכון – כך שאפשר לפסול שרת לפני שמישהו מחבר אליו סוכן. בנוסף, מנגנוני ה-DLP וה-AI Guardrails חלים ישירות על תעבורת ה-MCP ומונעים מסיסמאות, מפתחות וקניין רוחני לזלוג החוצה – וכל אירוע נרשם לצורך תחקור.
שכבה 3 – בפעולה: Agent Action Control
שכבה 2 שולטת במי ואיפה – איזה שרת ואיזה כלי. Agent Action Control שואל שאלה אחרת: מה הפעולה הזו עושה בפועל?
זה שינוי תפיסתי. במקום לשאול לאן הסוכן פונה – שאלה שאיבדה משמעות, כי היעד תמיד לגיטימי, המנגנון פועל ברמת ה-Inline על רשת ה-SASE, מנתח את קריאת הכלי עצמה ומסווג את כוונת הסוכן לתשע קטגוריות:
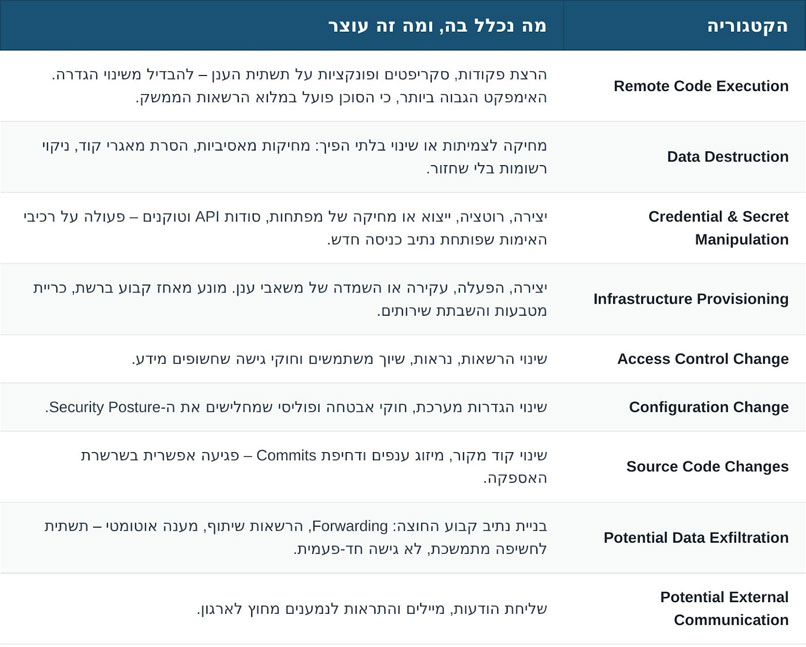
שני ממדים קובעים את התגובה. הראשון הוא אופי הגישה: פעולת Intrusive משנה מצב במערכת, מוחקת נתונים או מחוללת שינוי בפרודקשן, ו-Non-Intrusive היא קריאה ותצפית בלבד. השני הוא רמת הסיכון – מ-Low ועד Critical, והוא שמכריע אם התגובה תהיה התרעה, חסימה או Coaching שמסביר למשתמש למה הפעולה נעצרה.
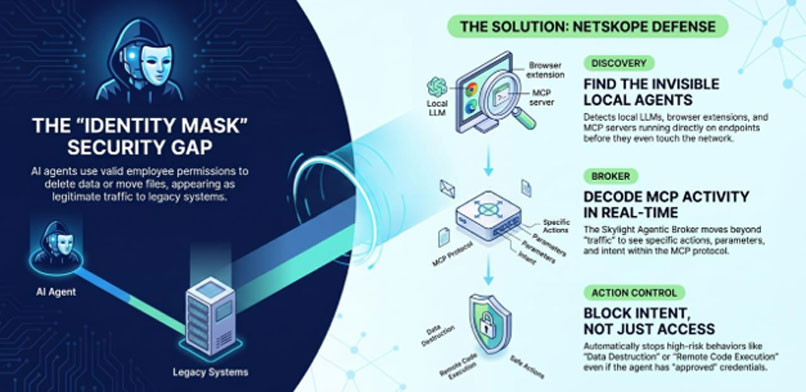
בחזרה לתרחיש הפתיחה: הסוכן שסידר את סביבת הפיתוח ביצע פעולה שמסווגת כ-Data Destruction, בגישת Intrusive, ברמת סיכון Critical. באותו רגע המדיניות עוצרת אותו, על אף שההרשאות של המפתח היו תקינות ועל אף שהיעד היה מערכת מאושרת.
לראות את זה בלייב: כנס AI in the Fast Lane בתל אביב
ב-22 באוקטובר תקיים נטסקופ כנס ב-East תל אביב, שבו יציגו אנשי החברה הדגמות חיות של גילוי סוכנים על התחנה, ניתוח פרוטוקול MCP ואכיפה על סוכנים אוטונומיים בזמן אמת.
מתעניינים בפתרונות? רוצים לשמוע עוד? לפרטים מלאים ולהרשמה לכנס לחצו כאן.
ידיעות מובילות
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
"כדי להיות מעצמת על, מדינה תצטרך סייבר, קוונטום ו-AI"
היעד לשנים הבאות: מאומת הסטארט-אפ לאומת ה-R&D
השקעת אינפורמטיקה באזור שירות ייעודי – הבעת אמון בשוק בישראל