קספרסקי

קספרסקי: שליש מהמנהלים בארגונים לא שמעו על איומי אבטחת המידע שמאיימים על העסקים שלהם
31% מהמשיבים למחקר איומי אבטחת המידע הבינלאומי הודו, כי הם מעולם לא שמעו על האיומים הללו – בין אם מדובר בפרצות, גניבת קניין רוחני או הונאות, שדורגו כאיומים החשובים ביותר ● לעומת זאת, 59% מהארגונים - פחות משני שליש - מעידים על עצמם שהם מוכנים לקראת איומים קיברנטיים ● בדירוג האיומים העסקיים על ארגונים מובילה אי הוודאות הכלכלית עם 55% ואחריה איומי הסייבר עם 50%

רוסיה היא המדינה הכי מסוכנת לגלישה ברשת; ישראל – "במקום טוב באמצע" להידבקות מנוזקות
על פי ענקית אבטחת המידע, ישראל נמצאת "במקום טוב באמצע" בסיכוי להידבקות מנוזקות, יחד עם 56 מדינות, בהן טורקיה, מקסיקו, לטביה, פורטוגל, איטליה, ספרד ורוסיה ● כמו כן, קספרסקי מצאה שרוסיה היא המדינה המסוכנת ביותר בעולם לגלישה ברשת

קספרסקי: כל מחשב שלישי באירופה וצפון אמריקה הותקף במחצית 2012 – בעיקר לצורך איסוף נתונים פיננסיים
המדינות שהושפעו יותר מכל מהתקפות אלו הן איטליה וספרד, הנמצאות בקבוצת סיכון גבוה, עם יותר מ-40% מחשבים שהותקפו במהלך גלישה – כך לפי דו"ח של ענקית האבטחה הרוסית ● מלבד הניסיונות להשיג גישה לחשבונות הבנק של משתמשים, מתמקדים פושעי הסייבר באי-ביי ו-PayPal ● יורי נייסטינקוב, אנליסט בכיר בקספרסקי: "בעתיד הקרוב, בנקאות בסלולר תהפוך למוקד חדש עבור עבריינים. מכשירים המריצים אנדרואיד יהפכו למטרות הראשונות להתקפה"
דיווחים: Flame נוצרה על ידי ארצות הברית וישראל – ופעלה חמש שנים
חוקרים של קספרסקי וסימנטק גילו ארבע גרסאות קודמות של Flame - בעקבות טעות שביצעה הגרסה הנוכחית ● הם מצאו שהגרסאות השונות של הנוזקה יכולות היו לתקשר ביניהן וגרמו נזק ליותר מ-1,000 מחשבים במזרח התיכון וטענו שפעולתן לא מותירה ספק שמטרתן הייתה לפגוע בתוכנית הגרעינית של איראן ● לדבריהם, לא ברור האם מי מהגרסאות של Flame עדיין פעילה כיום ● בכירים בשירותי ביון מערביים קושרים את פיתוח ותפעול Flame לארצות הברית ולישראל
דו"ח: גידול בהיקף הריגול הקיברנטי במזרח התיכון בכלל ובאיראן בפרט
חברת האבטחה הישראלית סקיורלרט זיהתה בחצי השנה האחרונה כ-150 קורבנות חדשים של נוזקות שמפתחי מאהדי שינו בהן את הקוד שלו על מנת להתחמק מזיהוי על ידי תוכנות אנטי וירוס ● חוקרי החברה מעריכים שהמספר הכולל של מחשבים שהודבקו עומד על כמעט 1,000, מרביתם במדינת האייתוללות
הערכות: הנוזקה החדשה גאוס נוצרה על ידי ממשלת ארצות הברית
תיאוריות שונות מנסות להעריך מיהו הגורם שעומד מאחורי הנוזקה החדשה שפגעה במחשבים של בנקים בלבנון ומדוע היא נוצרה ● על פי אחת מהן, הממשל הפדרלי הוא שיצר את התוכנה במטרה לעקוב אחר כספים שמועברים לארגוני טרור ● בתוך כך, קספרסקי מבקשת לסייע לה לפענח את המטען המסתורי שמוצפן בגאוס
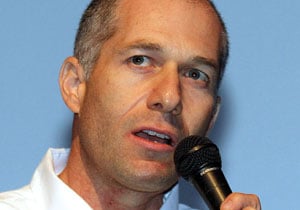
משה ישי, קומסק: "הגילוי של גאוס מעיד שיש סדרה שלמה של נוזקות מתקדמות שנועדו לצרכי ריגול"
קספרסקי חשפה את גאוס - רוגלה הקשורה ל-Flame, שעסקה בריגול בנקאי, בעיקר בלבנון אך גם בישראל וברשות הפלסטינית ● החוקרים מצאו שוני בין שתי הנוזקות, אולם גם קווי דמיון, למשל היכולת של שתיהן לאסוף מידע מדפדפנים ● לדברי ישי, מנכ"ל קומסק ייעוץ, שאנשיה בדקו את גאוס, "המבנה של גאוס מעיד על המודולריות שלה וכן על יסודות ארכיטקטוניים דומים לנוזקות המתקדמות האחרות: סטוקסנט, דוקו ופליים"

קספרסקי: יש קשר בין מתקפות הסייבר האחרונות על איראן
חוקרים מענקית האבטחה הרוסית גילו שיש כמה תכונות חדשות ושינויים שמקשרים בין שתי הנוזקות שהתגלו באחרונה והסבו נזק למחשבים רבים במדינת האייתוללות ● בין השאר, החלה אחת הנוזקות שנתגלו, מאהדי, לעקוב אחרי גולשים שנכנסים לאתרים שהכותרת שלהם כוללת את המונחים USA או gov וככל הנראה, היא כבר לא מחכה לפקודות הפעלה מהשרת, אלא גונבת מיידית את הנתונים ומטעינה אותם
ידיעות מובילות
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"
"כדי להיות מעצמת על, מדינה תצטרך סייבר, קוונטום ו-AI"
היעד לשנים הבאות: מאומת הסטארט-אפ לאומת ה-R&D
השקעת אינפורמטיקה באזור שירות ייעודי – הבעת אמון בשוק בישראל