
"עידן ה-AI הביא איתו מלחמת התשה – וההאקרים יכולים לנצח בה"
"מדינה שלא תצליח להתאושש מהקצב שבו היא מותקפת עלולה למצוא את עצמה נשחקת בהדרגה", כך אמר יוסי כראדי, ראש מערך הסייבר הלאומי, והזהיר מפני הניסיונות של איראן להשיג יכולות AI לטובת תקיפות סייבר


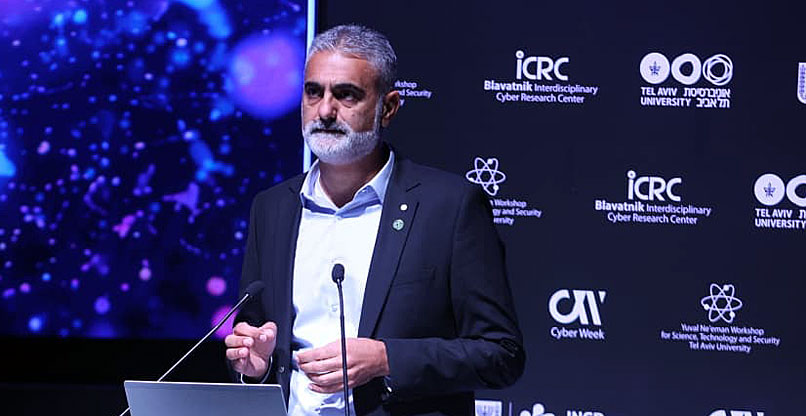
"עידן ה-AI הביא איתו מלחמת התשה חדשה, והאויבים מנסים להכריע אותנו באמצעות שחיקה מתמשכת. המרוץ הוא כבר לא רק מי תוקף ומי מגן טוב יותר, אלא מי פועל מהר יותר. מדינה שלא תצליח להתאושש מהקצב שבו היא מותקפת עלולה למצוא את עצמה נשחקת בהדרגה", כך אמר יוסי כראדי, ראש מערך הסייבר הלאומי.
כראדי דיבר הבוקר (ג') בשבוע הסייבר הלאומי באוניברסיטת תל אביב. הוא הציג תפיסה של מלחמת ההתשה החדשה בסייבר, שפורסמה באחרונה במאמר בכתב עת בארצות הברית. "לפי התפיסה, האיום האסטרטגי לא טמון רק בעוצמתה של מתקפה בודדת, אלא בהצטברות של מתקפות לאורך זמן. כאשר קצב התקיפות עולה על קצב ההתאוששות, גם אירועים נקודתיים עלולים להצטבר לכדי פגיעה מערכתית רחבה", ציין.
הוא הוסיף כי "יש חלון זמנים שבו לתוקף יש יתרון על המגן – עד להטמעת יכולות AI בהגנה הלאומית. תוקף צריך רק להשתמש במודל אחד, לתקוף יעד אחד ולבחור מתי לפעול. אבל ברמה הלאומית, המשימה של המגנים קשה יותר: עלינו להגן בו זמנית, ובהצלחה, על ארגונים רבים, לעשות זאת סביב לשעון ולהגן מפני מתקפות שמתאפשרות באמצעות מגוון רחב של מודלים שונים – ואת כל זאת עלינו לעשות תוך עמידה בדרישות רגולטוריות".
ה-"ריצה" של איראן ליכולות תקיפה מבוססות בינה מלאכותית
לדברי כראדי, "בזמן שהעולם פועל למנוע מאיראן להשיג נשק גרעיני, אנחנו יודעים שהיא פועלת גם לפיתוח יכולת התקפית נוספת בסייבר, תוך שימוש בבינה מלאכותית. היכולת הזו עלולה לפגוע לא רק בנו, אלא בכלל בעולם".
שורת ניתוחים ודו"חות מודיעין הצביעו על ה-"ריצה" של איראן ליכולות תקיפה מבוססות AI. על פי ההערכות, היא פועלת על מנת להיעזר ביכולות בינה מלאכותית של מעצמות כמו סין ורוסיה כדי לשדרג ולשכלל את היכולות האלה. חברות כגון מיקרוסופט ו-OpenAI כבר חסמו חשבונות של קבוצות תקיפה איראניות, שהשתמשו במודלי שפה גדולים (LLMs) לצרכים שונים, כגון כתיבה ושדרוג של קוד זדוני, ניתוח פגיעויות אבטחה במערכות תעשייתיות וניסוח הודעות פישינג מתוחכמות. לצד זאת, איראן מבצעת קמפייני השפעה-תודעה מבוססי AI, בין היתר עלינו, הישראלים.
"עלינו להעמיק את שיתופי הפעולה"
כראדי ציין כי "אל לנו לשכוח את צעדי אבטחת המידע הבסיסיים, כולל בקרות גישה, תוכניות התאוששות מאסון וגיבוי. עלינו להעמיק את שיתופי הפעולה בתוך ומחוץ לקהילת אבטחת המידע והגנת הסייבר, עם מדינות בנות ברית וידידות, סוכנויות מקבילות, התעשייה והאקדמיה. בכל בניית הגנה בסייבר, תמיד נקפיד על שילוב בני אנוש, שיערכו בקרות על עבודת סוכני ה-AI".
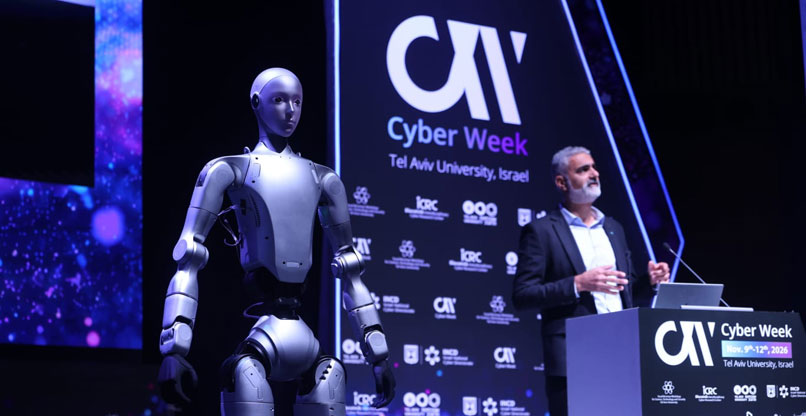
ראש מערך הסייבר הלאומי, יוסי כראדי, ורוברטה. צילום: חן גלילי, שבוע הסייבר באוניברסיטת תל אביב
בסיום דבריו של כראדי עלתה לבמה רוברטה, רובוטית הומנואידית מהמעבדה של פרופ' יובל אלוביץ' מהמחלקה להנדסת מערכות מידע באוניברסיטת בן גוריון. "כאשר מכונה פועלת בעולם הפיזי, האם אנחנו עדיין בשליטה?", שאל ראש מערך הסייבר הלאומי. "דמיינו מיליון רובוטים מאותו יצרן, שפועלים בעשרות מדינות. ואז, יום אחד, עדכון או מתקפת סייבר גורם.ת לכל אותם מיליון רובוטים לבצע את אותה פעולה מסוכנת, באותו הזמן. אנשים עלולים להיפגע".
ידיעות מובילות
וואן דיגיטל תפיץ ותשווק את Webflow לשוק הארגוני בישראל
סוכני AI נכנסים לפלטפורמות הדאטה; מי מפקח עליהם?
600 אלף מסמכים: הארכיון הדיגיטלי שינגיש את מורשת יהדות סלוניקי
כשגשר קורס יש מהנדס – כשה-AI יוצאת משליטה, מי האחראי?
נטאפ תכריז על יכולות מיצוי חדשות למידע בכל מקום אחסון ל-Agentic AI


תגובות
(0)