
"כמנהלת אבטחה, אני לא רק מגינה – אלא שותפה עסקית מלאה בארגון"
כך אמרה עינת שמעוני, מנהלת אבטחת מידע בלושה ● היא השתתפה בפאנל שבו מנהלות אבטחת מידע וסייבר שיתפו בתפקיד שלהן, ואיך הן רואות את ה-AI ואת שילובה בביזנס ובהגנת הארגון


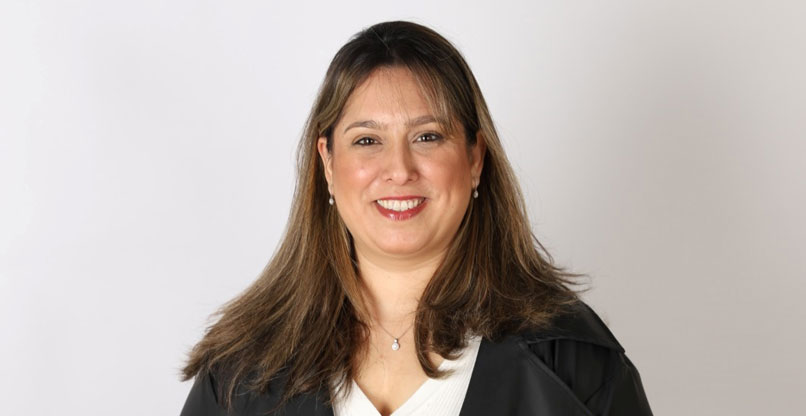
"אני אמונה על הגנת הארגון. כללי המשחק משתנים, ולתפקידי ההגנה נוספו עוד יכולות ומשימות. כשהגעתי לתפקיד בניתי תפיסה שלפיה אני (והא.נשים תחתיי) לא רק מגינה, אלא אני שותפה עסקית במגוון נושאים, וככזו – אינני צמודה בעבודתי רק למפתחים ולאנשי ה-IT", כך אמרה עינת שמעוני, מנהלת אבטחת מידע בלושה.
שמעוני דיברה בפאנל שנערך אתמול (ד') במסגרת מפגש של WIT – פורום נשות הטכנולוגיה מבית אנשים ומחשבים. המפגש נערך במשרדי דלויט ישראל בתל אביב, בהשתתפות עשרות נשות הפורום, והנחתה אותו גילי שלזינגר, היו"רית שלו ומנכ"לית וואן דיגיטל. את הפאנל הנחתה מירי מרציאנו, מנהלת-עמיתה בבוסטון קונסלטינג גרופ (BCG), ונושאו היה "סייבר בעידן ה-AI, כללי המשחק משתנים".
לדברי שמעוני, "אנחנו עוסקות בהבאת פתרונות שהן חוד החנית של הטכנולוגיה, תוך שילוב יכולות בינה מלאכותית ב-SoC, עם סוכני AI שעורכים בדיקות חדירה ומסייעים באבטחה. התפקיד משתלב ונעשה בשותפות עם אנשים נוספים בארגון. האחריות היא משותפת".
לסיום היא ציינה כי "הבינה המלאכותית מסייעת, בעולם ההגנה, להתמודד עם העומס, להקל עליו ולפעול למתן מענה לאתגרים החדשים. לצד הסיוע, היא גם אתגר אבטחה: הסוכנים מהווים עוד סיכון פנים ויש לטפל בהם בעולמות מעקות הבטיחות וההגדרות, לצד ניהול זהויות והרשאות. הנראות עונה לשאלות כגון: מה קורה, מי משתמש ובמה. לצד הנראות, יש לפעול באופן יצירתי".
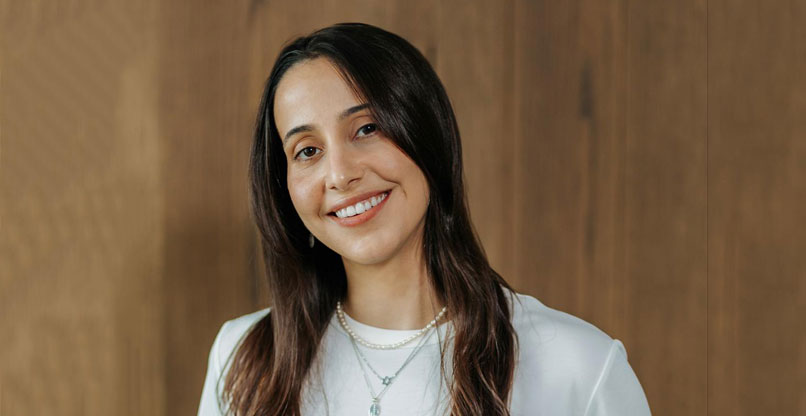
רומי קרנכל, מנהלת פרויקטי סייבר ופיתוח עסקי בדויטשה טלקום. צילום: יח"צ
רומי קרנכל, מנהלת פרויקטי סייבר ופיתוח עסקי בדויטשה טלקום, ציינה שהחברה, הגרמנית במקורה, היא חברת התקשורת הגדולה באירופה. היא מונה 200 אלף עובדים הפועלים ביותר מ-40 חברות בנות. "בארץ", אמרה, "אנחנו עושים פיתוח עסקי, על ידי חיבור סטארט-אפים לקרנות השקעות, על מנת להכיר ולהבין את המגמות ולדעת היכן יש חדשנות בסייבר".
לדבריה, "בעולם ה-AI, אנחנו פועלים למיכון תהליכים לטובת ייעול עבודה ידנית של אנליסטים ובודקי חדירה. בארגון כמו שלנו, הסוכנים מקלים על העבודה, ופעילות העובדים האנושיים משתנה. אנחנו מתמקדים גם בעולם ניהול הזהויות, בשל כניסת הסוכנים. אנחנו עורכים בקרות על הקשרים בין הסוכנים לבין עצמם, ובינם לבין בני האנוש".
קרנכל אמרה כי "יש להגן לא רק על המשתמשים, אלא גם על פעולות הסוכנים העובדים ב-'שם' המשתמשים. בשנתיים הקרובות – זה יהיה הכיוון".
היא סיכמה: "אנחנו מבינים שלא ניתן להתחרות ב-AI ולא להילחם בה, ולכן אנחנו נעזרים ב-AI".

אורטל ניב, ראשת ענף פיתוח סייבר בבנק לאומי. צילום: לינה מיארה
דוברת ניוספת בפאנל הייתה אורטל ניב, ראשת ענף פיתוח סייבר בבנק לאומי. ניב אמרה כי "קצב הגעת האיומים השתנה. חלק מקבוצות התקיפה פועלות בגיבוי מדינות והן גדולות עשירות חזקות".
"איום נוסף", ציינה, "מגיע מהמשתמשים הפנימיים, שצורכים AI באופן עצמאי. עובד ממורמר הוא איום פנימי נוסף".
לדבריה, "חל שינוי בדפוסי המתקפות – הן כיום מותאמות אישית למשתמשים ולארגון הקורבן. כך הקורבנות מקבלים מיילי פישינג בלא טעויות ושגיאות, ועלולים ליפול בפח יותר מבעבר".
"חוץ מפיתוחים פנימיים, אנחנו פועלים לצמצום היקף האיומים, וסוכני בינה מלאכותית מסייעים לנו בהגנה", הוסיפה.
ניב סיימה בעצה: "לצד קבלת מענה מהבינה המלאכותית, יש לדעת לאתגר אותה, לנצלה לטובת שיפור ההגנה. לכך יש להוסיף חשיבה ביקורתית וסקרנות – בשילוב טכנולוגיה".
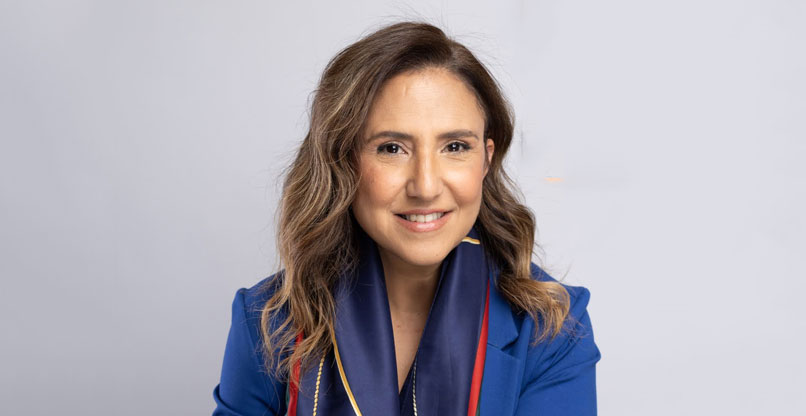
סיון בן אברהם, מנהלת טרנספורמציה דיגיטלית בבנק מרכנתיל. צילום: יח"צ
בפאנל הייתה נציגות לבנק נוסף – מרכנתיל. סיון בן אברהם, מנהלת טרנספורמציה דיגיטלית בבנק, אמרה כי "יש לקבוע מראש מי מחליט על הסיכון, גם כאשר הוא מגיע מעולם ה-AI. אל לארגון להיות במצב שהסיכון לא נדון מראש".
לפי בן אברהם, "עם הכנסת AI לארגון, חשוב להגדיר מראש את חלוקת האחריות וסמכויות קבלת ההחלטות. הביזנס מגדיר את המטרה והערך העסקי, הטכנולוגיה אחראית על הפתרון והארכיטקטורה, וגורמי הסייבר, הפרטיות וניהול הסיכונים שותפים כבר משלב התכנון להגדרת גבולות הפעולה והבקרות. המפתח הוא בניית מנגנון עבודה משותף שמאפשר חדשנות וצמיחה עסקית, תוך ניהול סיכונים ואחריות ברורה".
ידיעות מובילות
וואן מרחיבה פעילות במגזר הביטחוני: רוכשת את השליטה בחברת קוביה
"השוק האמריקני רוצה את ההיי-טק שלנו – צריך לדעת להתנהל מולם"
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
מאפלטון ועד ChatGPT: כל מהפכת ידע מתחילה בחרדה
"ארגונים זקוקים למומחים אנושיים, שיטמיעו AI באופן נכון בליבת המערכות"
תגובות
(0)