לקראת כנס AI in the fast lane של נטסקופ, ב-22 באוקטובר ב-East, תל אביב
להפסיק להדביק טלאים: 14 שנות אבטחת SaaS – מה שמאבטח AI
בעוד שוק הסייבר נאבק להדביק טלאים ופתרונות נקודתיים, נטסקופ מציגה את הארכיטקטורה שממנפת 14 שנות ניסיון באבטחת SaaS לתוך עולם אבטחת ה-AI - ומזמינה אתכם לראות את זה בלייב בתל אביב


כתבה: גלי דליצקי, מהנדס סיסטם בכירה בנטקסקופ ישראל.
מנהל מכירות בארגון שלכם נמצא בשיחת Teams עם ההנהלה. בסיום הוא מבקש מ-Copilot, שיושב מובנה בתוך השיחה, לסכם אותה ולהוציא ממנה משימות. הוא בטוח שהוא עובד ב-Copilot הארגוני – אבל החשבון הפרטי שלו נשאר מחובר לאותו פרופיל. תמלול הפגישה, ובתוכו המחירון, אחוזי ההנחה החריגים ורשימת הלקוחות בסיכון, נשלח למודל הציבורי בלי הגנות האנטרפרייז של הארגון. אותה אפליקציה, אותו דומיין בדיוק.
במקביל, מפתח בארגון מפעיל סוכן בינה מלאכותית בתוך ה-IDE. הסוכן לא מסתפק בהשלמת שורות קוד: הוא מתחבר בעצמו, בפרוטוקול MCP (ר"ת Model Context Protocol), לשרת חיצוני ולריפו הארגוני בגיטהאב, וגורר לתוך הקונטקסט קובץ קונפיגורציה עם מפתחות API.
אף אחד מהשניים לא "גלש ל-ChatGPT" ולא העתיק טקסט ידנית. זו פשוט שגרת העבודה שלהם.
ומה עם מערכת האבטחה שלכם? היא רואה תעבורה מוצפנת ל-microsoft.com ול-github.com. מבחינתה זה ירוק, תקין.
השאלה היא כבר לא "לאן", אלא "מה"
ברגע שה-AI חדלה להיות אתר שגולשים אליו והפכה לרכיב נייטיב ולסוכן אוטונומי בתוך כלים מאושרים – בקרת ה-URL המסורתית איבדה משמעות.
משטח התקיפה החדש דורש יכולת מסוג אחר לגמרי – לראות את הפעולה עצמה, ברזולוציה שלה: איזה פרומפט הוזן, מה חזר ב-Response, באיזו זהות היא בוצעה ואיזה מידע נגרר איתה.
היכולת הזו לא נולדה עם גל הבינה המלאכותית הנוכחי. במשך 14 שנים נטסקופ מאבטחת אפליקציות ענן מורכבות דרך ניתוח Inline CASB, פענוח תנועת API והבנת הקשר המשתמש בזמן אמת. מודל AI מבוסס ענן הוא, בסופו של דבר, אפליקציית SaaS – ומי שיודע לאבטח את השנייה ברזולוציית פעולה, כבר מחזיק את התשתית לראשונה.
כשמחברים פתרונות נקודתיים מרכישות שונות, כל אחד מהם ממשיך לעבוד לבד. כשכל היכולות נבנות על אותה תשתית ועובדות על אותה תעבורה, הן מכפילות זו את זו. זה ההבדל בין אינטגרציה לארכיטקטורה.
הסיכון הבא: מאפליקציות נייטיב לסוכנים אוטונומיים
אם אפליקציות הנייטיב הן ההווה, סוכני ה-AI כבר דופקים בדלת. הם פועלים אוטונומית, מתקשרים בינם לבין עצמם ובין מערכות הארגון דרך פרוטוקול MCP, ומבצעים פעולות בלי שעין אנושית מבקרת אותן.
לפי התחזיות, עד 2028, כ-25% מאירועי האבטחה בארגונים ינבעו מניצול לרעה של סוכני AI. ארגון שלא רואה כיום מה עובר בתוך Copilot, יהיה עיוור לחלוטין מחר מול סוכן שפועל ברשת שלו מיוזמתו.
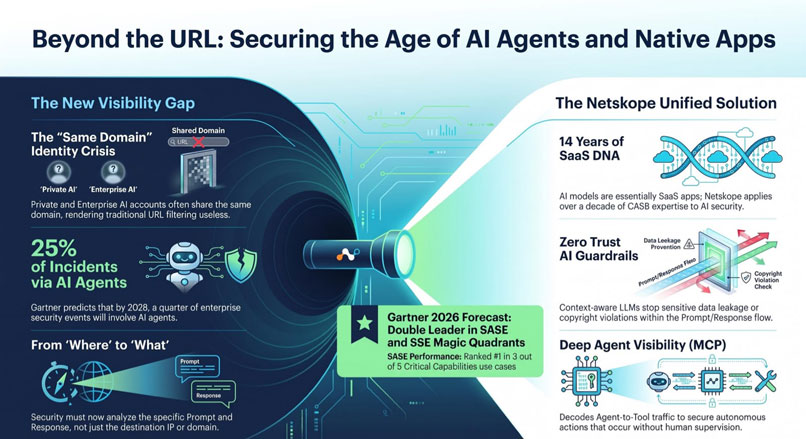
ארכיטקטורה מאוחדת: פרודוקטיביות מלאה, בלי פשרה על אבטחה
נטסקופ מספקת מענה מקיף ומאוחד מבוסס אפס אמון (Zero Trust). הפתרון כולל:
- הגנה ברמת נייטיב – ניטור מלא של Prompt & Response באפליקציות כמו Copilot, ג'מיני וכלי פיתוח Claude Code, ברמת הפעולה הבודדת – ולא ברמת הדומיין.
- Tenant Restriction חכם מבוסס זהויות – מיפוי זהויות עמוק, שמאפשר לחסום לחלוטין סביבת Copilot פרטית של עובד, תוך מתן גישה חופשית ומאובטחת ל-Copilot הארגוני על אותו דומיין בדיוק.
- שליטה בסוכני AI ובפרוטוקול MCP – פענוח תעבורת סוכן לכלי (Agent-to-Tool) ואכיפת מדיניות אפס אמון אחידה על זהויות אנושיות וסוכני מכונה כאחד.
- מעקות בטיחות (Guardrails) מבוססי הקשר – מודל LLM ייעודי, שמבין הקשר בזמן אמת ועוצר חשיפת מידע רגיש או הפרת זכויות יוצרים בתוך ה-Prompt וה-Response.
- AI Gateway למודלים פנימיים – אבטחת פיתוחי הבינה המלאכותית וה-LLM שהארגון בונה בעצמו, למניעת דלף מידע והרעלת נתונים (Data Poisoning), דרך ניתוב מאובטח של ה-APIs.
- אנליסט וירטואלי (AI SecOps) – סוכני תחקור מובנים (AgentSkope), שמצליבים מיליוני לוגים של DLP, רשת והתנהגות משתמשים, ומגישים תחקיר מוכן תוך דקות.
שלוש שאלות שכדאי לכם לשאול את עצמכם השבוע
- מה מערכת האבטחה שלכם רואה כרגע, כשרכיב ה-AI עובד בתוך Teams או ה-IDE – דומיין וכתובת IP, או את ה-Prompt וה-Response?
- האם אתם יודעים להבדיל בין סביבת AI ארגונית לפרטית של אותו עובד, ולאכוף מדיניות שונה על אותו הדומיין?
- וכשמפתח מפעיל סוכן שמתחבר לשרת MCP חיצוני – יש לכם נראות לתעבורת ה-Agent-to-Tool, או שזה שטח מת?
אם אחת התשובות מהוססת, הפער בארגון שלכם אינו בכלי ה-AI. הוא בשכבת הנראות.
לראות את הטכנולוגיה בפעולה: הזמנה לכנס בתל אביב
אנחנו מזמינים אתכם למפגש מקצועי בכנס AI in the Fast Lane, שייערך ב-22 באוקטובר באולם East בתל אביב. באירוע נציג הדגמות חיות של תרחישי תקיפה והגנה על מודלי בינה מלאכותית, נדגים את פעילות ה-AI Guardrails ו-AgentSkope, ונציג תוכנית עבודה פרקטית לניהול סיכוני AI בארגון.
לפרטים מלאים ולהרשמה לאירוע לחצו כאן.
ידיעות מובילות
פרדוקס ה־AI: בזמן שפחדנו מפיטורים, חברות הענק דווקא מגדילות את הגיוסים
גיל זיסו, מנמ"ר קבוצת שיכון ובינוי – פורש
חשיפה: ההאקר מאשקלון – עובד IT ומומחה סייבר
נתיבי ישראל העלתה לאוויר מערכת RISE with SAP, בשיתוף נס
"לפחות 80% מעתיד הבינה המלאכותית מתבסס על מה שעושים בישראל"